

Le meilleur logiciel OAuth pour une agence, c'est celui où le client autorise lui-même la connexion et où ton équipe n'a plus aucun identifiant entre les mains. Si tu cours encore après les mots de passe, ou si tu te connectes à la main aux comptes de tes clients, tu joues le coffre-fort pour des risques qui ne devraient jamais atterrir chez toi.
On connaît. La « danse du mot de passe » fait partie du quotidien en agence, mais ça reste un cauchemar de sécurité. Quand tu demandes un mot de passe à un client (ou pire, des codes MFA), tu ajoutes un point de défaillance manuel : tout casse dès qu'un mot de passe change ou qu'un token expire. Ce qu'il te faut, c'est un système qui traite les connexions sociales comme des actifs qui appartiennent au client, pas comme une corvée d'agence.
Ce que les meilleurs outils doivent savoir faire
Passer d'une connexion pilotée par l'agence à une connexion pilotée par le client, ce n'est pas qu'une histoire de sécurité : c'est aussi une question de santé mentale. Cherche une plateforme qui voit l'OAuth comme une fonction de portail en libre-service, pas comme une tâche d'admin.
Voilà à quoi doit ressembler un flux de connexion vraiment solide :
- Zéro identifiant transmis : l'outil ne demande jamais de mot de passe brut au client. Il l'envoie sur la plateforme native (LinkedIn ou Instagram, par exemple), l'authentification se passe là-bas, et un token sécurisé revient vers ton portail.
- Détection intelligente des comptes : quand un client donne son accès, l'outil doit savoir gérer les cas « multi-pages ». Si le client relie un compte Facebook perso qui administre 50 pages pro, le logiciel doit proposer une étape
pending profile connectionoù le client choisit exactement les assets à synchroniser. - Suivi du cycle de vie : les tokens meurent. C'est inévitable avec les API des plateformes. Les meilleurs outils ne plantent pas en silence un week-end : ils préviennent le client à l'avance, avec une notification d'expiration en marque blanche et un simple bouton « ré-autoriser » dans ton portail.
Règle d'or : si ton outil te demande de faire le flux OAuth à la place du client, tu as déjà raté le test du zéro identifiant. La connexion doit partir de la session du client, depuis ton portail.
Vérification des tarifs Mydrop, septembre 2026 : les formules payantes d'entrée des huit outils les plus souvent comparés à Mydrop vont de 6 $ par canal (Buffer) et 25 $ par mois (Later) à 99 $ par utilisateur (Hootsuite) et 199 $ par siège (Sprout Social), d'après les pages tarifaires de chaque éditeur. Mydrop est gratuit pour commencer, puis 19 $ par mois en tarif fixe, pas par siège. Tableau complet sur les pages de comparaison de Mydrop.
L'audit de gestion des identifiants
| Mode de travail | Risque de sécurité | Charge manuelle | Confiance du client |
|---|---|---|---|
| Collecte manuelle des mots de passe | Maximal (responsabilité totale) | Élevée (relances et mises à jour) | Faible (friction) |
| Connexion par procuration côté agence | Élevé (entorse aux règles des plateformes) | Moyenne (maintenance) | Moyenne |
| OAuth via portail, côté client | Minimal (token isolé) | Nulle (libre-service) | Élevée (image pro) |
La plupart des agences croient avoir un problème de « process ». En vrai, elles ont une dette de coordination. Si ton équipe passe ne serait-ce que deux heures par semaine à resynchroniser des comptes ou à courir après des tokens expirés, tu brûles du temps facturable sur de la plomberie au lieu de la stratégie.
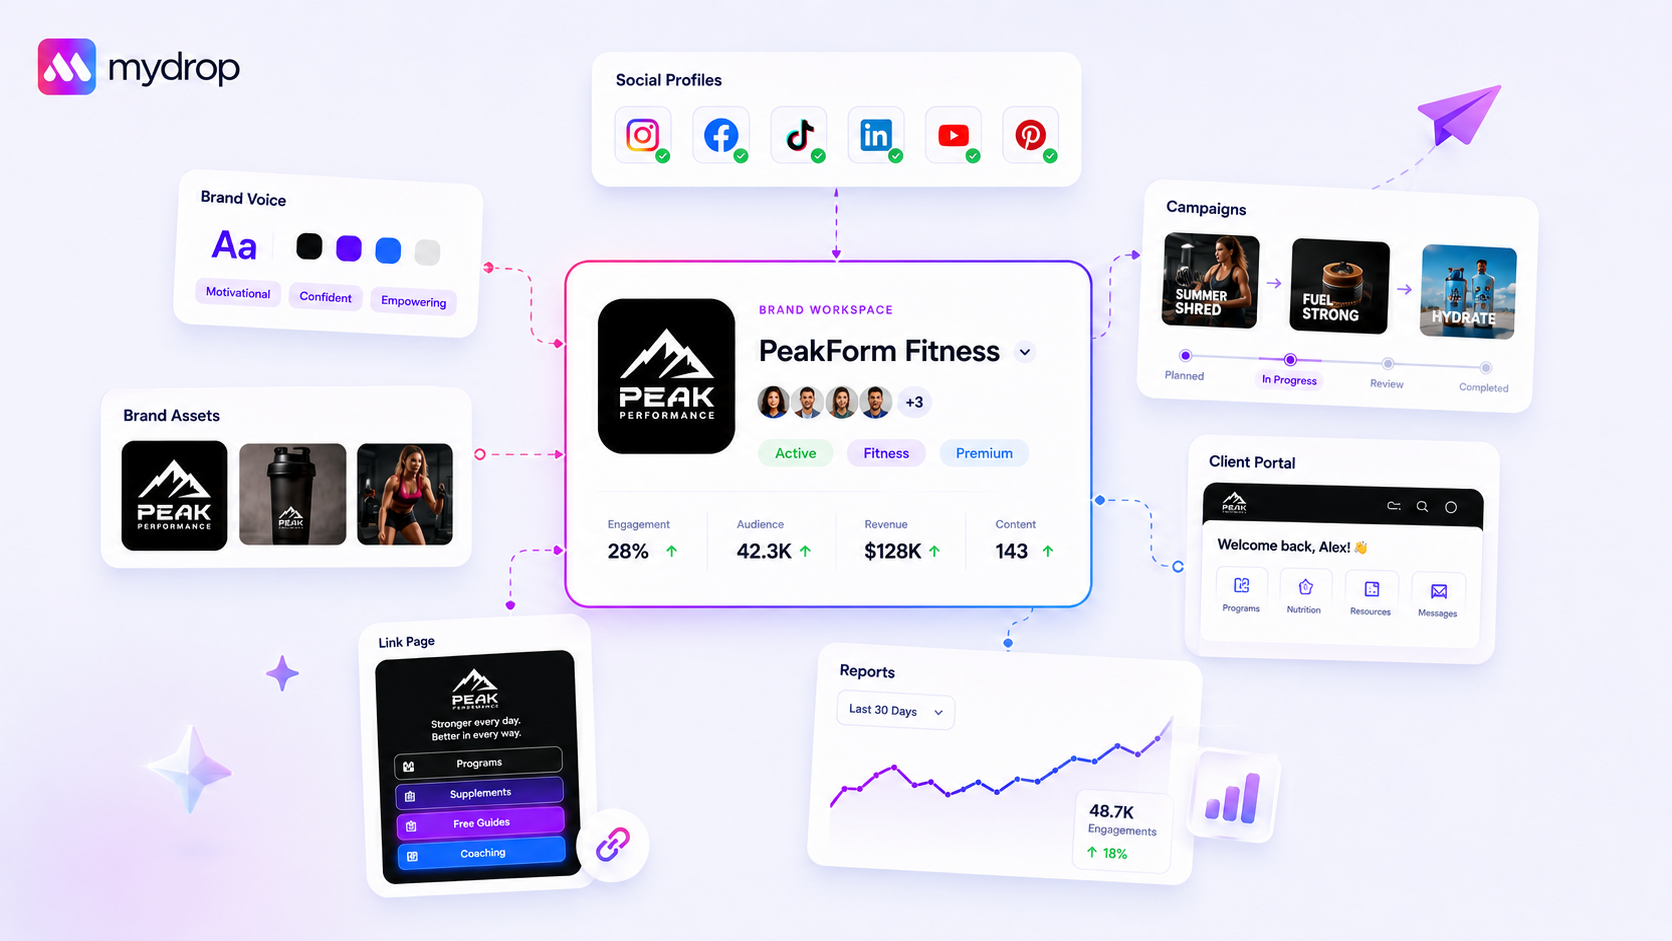
Un bon flux par portail montre au client exactement ce qu'il connecte. Chez Mydrop, on le voit : quand les clients prévisualisent leurs propres pages et confirment eux-mêmes les autorisations, ils se sentent bien plus aux commandes. Plus aucun mystère sur ce que tu fais avec leur compte. Le but, c'est de passer d'intermédiaire des mots de passe à partenaire stratégique. Impossible si ta base opérationnelle tient sur un tableur de post-it.
Là où les outils basiques craquent
Le vrai casse-tête commence quand un outil traite tes besoins de grand compte comme ceux d'une simple appli grand public. La plupart des outils sociaux basiques fonctionnent en « un pour un » : un utilisateur se connecte et autorise son compte perso. Mais toi, tu ne gères pas des comptes perso. Tu gères des centaines d'actifs pro sur plusieurs marchés.
Sans un vrai flux pending profile connection, tu tombes dans le « cauchemar multi-pages ». Un client essaie de connecter son compte Facebook, et l'écran OAuth lui sort la liste des 50 pages dont il est admin. Un outil basique peut lui faire tout autoriser, et ton dashboard se noie dans le bruit. Ou pire : il n'en importe aucune, parce que la connexion à l'API n'a jamais été pensée pour une sélection en masse.
On a vu trop d'équipes perdre des après-midis entiers à dépanner des tokens à la main, parce que leur plateforme ne savait pas gérer proprement l'étape de sélection.
Le piège « Service contre Social »
Autre point de rupture fréquent : la fausse « connexion de service ». Certaines plateformes mélangent les profils de publication sociale et les connexions de service comme Google Drive ou Canva. Si ton outil ne fait pas clairement la différence dans l'interface, tu te retrouves avec une liste de connexions en vrac, non vérifiées, qui ne peuvent pas publier.
Erreur classique : traiter la connexion au Google Agenda d'un client comme un profil social publiable. Résultat : des profils « fantômes » dans ton portail, qui embrouillent l'équipe et polluent ton dashboard d'analytics.
Les critères d'achat qui comptent
Pour évaluer un logiciel de portail d'agence, une jolie interface ne suffit pas. Il te faut un vrai niveau d'exigence sur la façon dont l'outil gère tout le cycle de vie des tokens. Si tu fonctionnes encore au « copier-coller du mot de passe », ton équipe porte seule chaque risque de sécurité qui en découle.
Prends cette grille pour juger ton prochain fournisseur.
La grille OAuth pour grands comptes
| Capacité | Risque élevé (manuel/basique) | Prêt pour les grands comptes (Mydrop/meilleur de sa catégorie) |
|---|---|---|
| Gestion des identifiants | Partage de mots de passe ou saisie manuelle. | OAuth piloté par le client. L'agence ne voit jamais les identifiants. |
| Synchro multi-pages | Échoue ou importe tout par défaut. | Propose une relecture des profils en attente avant la création. |
| Santé des tokens | Panne silencieuse jusqu'au post qui plante. | Alertes proactives à l'expiration ou quand les autorisations dérivent. |
| Expérience d'onboarding | Beaucoup de documentation et d'allers-retours par mail. | Flux de portail en libre-service pour les clients. |
| Relation | Au niveau du compte seulement. | Accès groupé par portail de marque. |
La checklist non négociable
Avant de t'engager sur une plateforme, teste ces trois points :
- Le client peut-il lancer la connexion lui-même ? Le flux doit partir du portail côté client, pas du back-office de l'agence.
- Le fournisseur prévoit-il un état « En attente » ? Il te faut un écran pour relire et confirmer quels comptes sont importés avant qu'ils soient activés dans ton calendrier de publication ou ton dashboard d'analytics.
- Le renouvellement du token est-il clair ? Quand un token expire (et ça arrivera), la plateforme envoie-t-elle au client une notification en marque blanche, avec un lien sécurisé pour ré-autoriser en un clic ?
Le but : passer d'intermédiaire des mots de passe à partenaire stratégique. Si un outil t'oblige à relancer les clients pour leurs identifiants, il alourdit ta dette de coordination. Choisis un logiciel qui laisse tes clients gérer leurs connexions en sécurité, pendant que tu restes sur la stratégie qui fait grandir leur activité.
Comment Mydrop soutient ce workflow
Chez Mydrop, on a construit la logique de connexion des profils sur une idée simple : l'agence ne doit jamais voir le mot de passe social du client. C'est une faille de sécurité qui crée plus de friction qu'elle n'en règle. Quand un client doit connecter le profil d'une marque, il ne devrait pas t'envoyer un mot de passe par mail, ni rejoindre un Zoom pour le taper pendant que tu regardes.
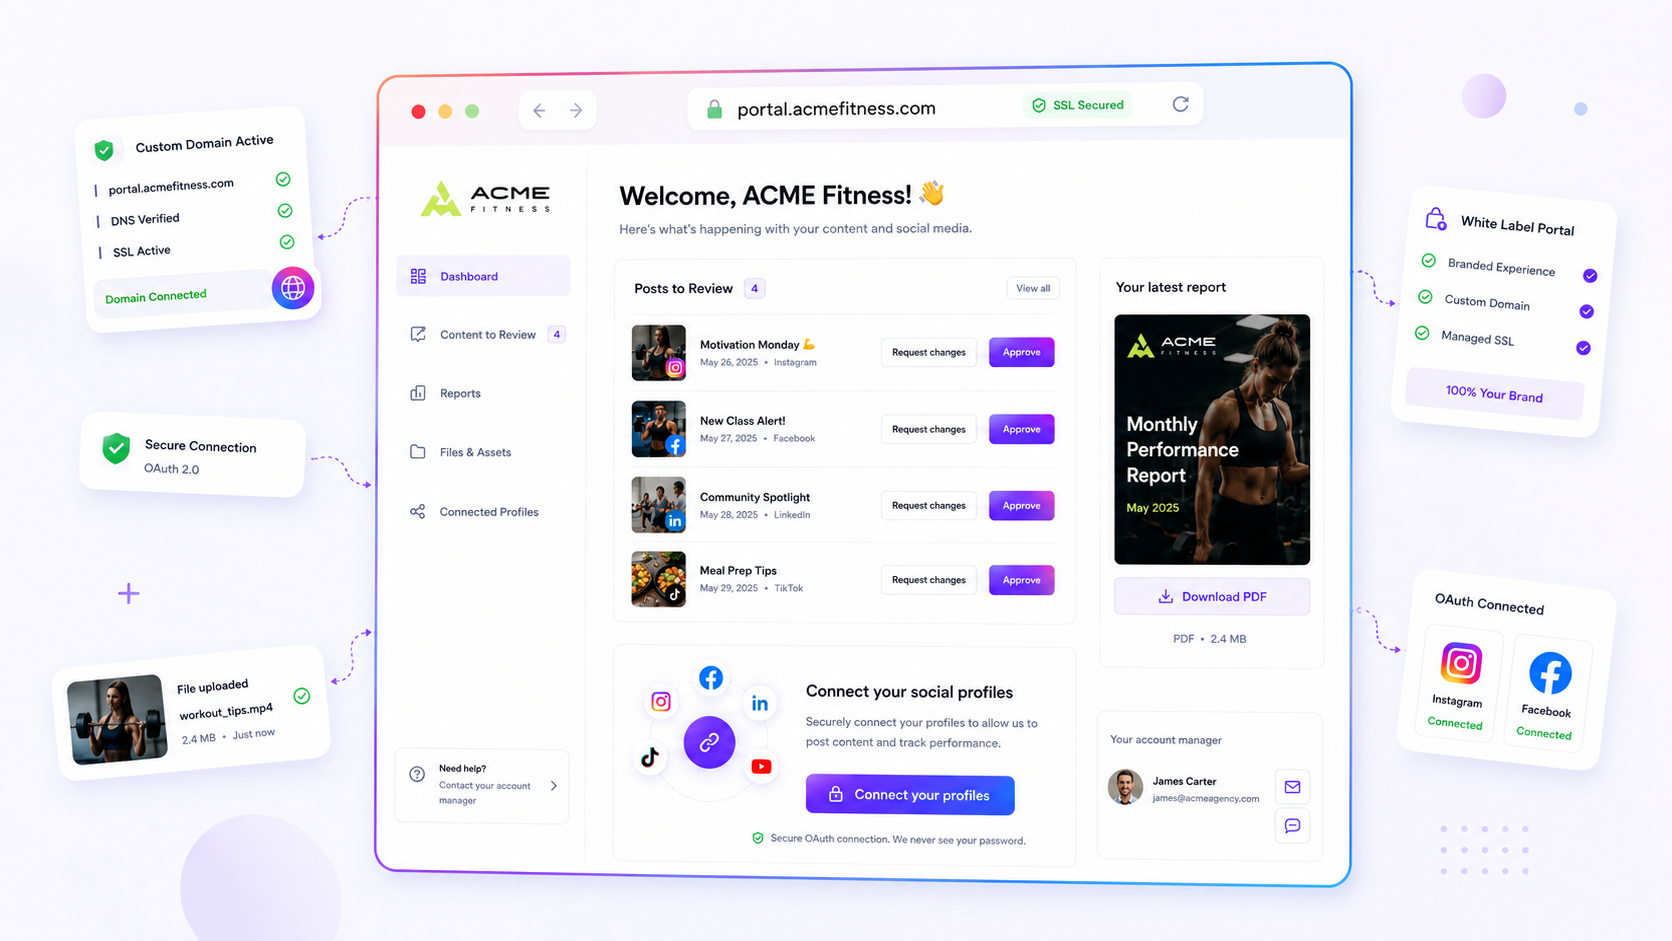
À la place, Mydrop propose un flux de portail de marque public. Tu envoies un lien à ton client, il arrive sur une page propre en marque blanche, et il lance lui-même la connexion OAuth directement avec la plateforme (Facebook, LinkedIn, TikTok, peu importe). Comme notre système gère le code_verifier et l'échange de token en arrière-plan, le client ne voit que l'écran « Autoriser l'accès » habituel du fournisseur.
Une fois l'autorisation donnée, notre système de connexion de profil en attente prend le relais. C'est là que la plupart des outils échouent : ils déversent dans ton compte toutes les pages auxquelles l'utilisateur a accès. Pas nous. On montre au client une liste claire des profils détectés, et il confirme lesquels importer. Fini le scénario où tu importes par erreur le compte Instagram perso d'un client avec sa page pro.
La propagation du propriétaire du token reste propre, et l'agence reçoit exactement ce dont elle a besoin, rien de plus.
Une checklist express
Avant de t'engager sur une plateforme, passe cette liste sur ton outil actuel ou sur celui que tu envisages. Si tu coches « Non » plus d'une fois, tu t'achètes sûrement un futur mal de crâne.
| Critère | Pourquoi c'est important |
|---|---|
| Interface zéro mot de passe | Le flux repose-t-il uniquement sur l'OAuth officiel du fournisseur ? Si l'outil demande un mot de passe, arrête-toi. |
| Filtrage multi-profils | Quand le client se connecte, peut-il importer seulement certaines pages, ou l'outil importe-t-il tout automatiquement ? |
| Portail en marque blanche | Le client peut-il autoriser ses comptes depuis un portail à ta marque, ou doit-il passer par ton dashboard principal ? |
| Alertes d'expiration automatiques | Le système te prévient-il avant la mort du token, ou tu l'apprends seulement quand le post échoue ? |
| Séparation Service / Profil | L'outil distingue-t-il les vrais profils publiables des connexions de « service » comme Google Photos ou Drive ? |
Conclusion
La « danse du mot de passe » est une relique des débuts du social media management. Elle épuise ton équipe, elle expose tes clients, et franchement, elle freine la croissance de ton agence. Si tu veux passer à l'échelle, il faut sortir de la gestion manuelle des identifiants.
Le but n'est pas seulement de simplifier la connexion : c'est de la rendre invisible. Quand la plateforme gère la poignée de main, la responsabilité de sécurité retourne chez le fournisseur, là où elle doit être, et ton équipe récupère les heures perdues en support d'identifiants.
La plupart des agences n'ont pas un problème de connexion. Elles ont une dette de coordination. Règle d'abord le flux de connexion, et le reste de ton pipeline de publication aura enfin la place de respirer.
 Avis Google
 Avis Trustpilot
 Product Hunt comment