

Ang pinakamahusay na social media OAuth software para sa agencies ay yung may client-led authorization, kaya wala na ang team mo sa paghawak ng credentials. Kung hinahabol mo pa ang mga password o mano-manong nagla-log in sa accounts ng clients, para ka na ring storage locker ng mga liability na hindi dapat nasa server mo.
Alam namin, bahagi na ng buhay-agency ang "password dance". Pero hindi ibig sabihin na hindi ito delikado. Kapag humingi ka sa client ng password, o mas malala, ng MFA codes, nagdadagdag ka ng manual na pagkukunan ng problema. Titigil ang lahat sa araw na magpalit sila ng password o mag-expire ang token. Ang kailangan mo ay sistemang itinuturing na pag-aari ng client ang social connections, hindi pabigat ng agency.
Ano ang dapat kayang gawin ng pinakamahuhusay na tools
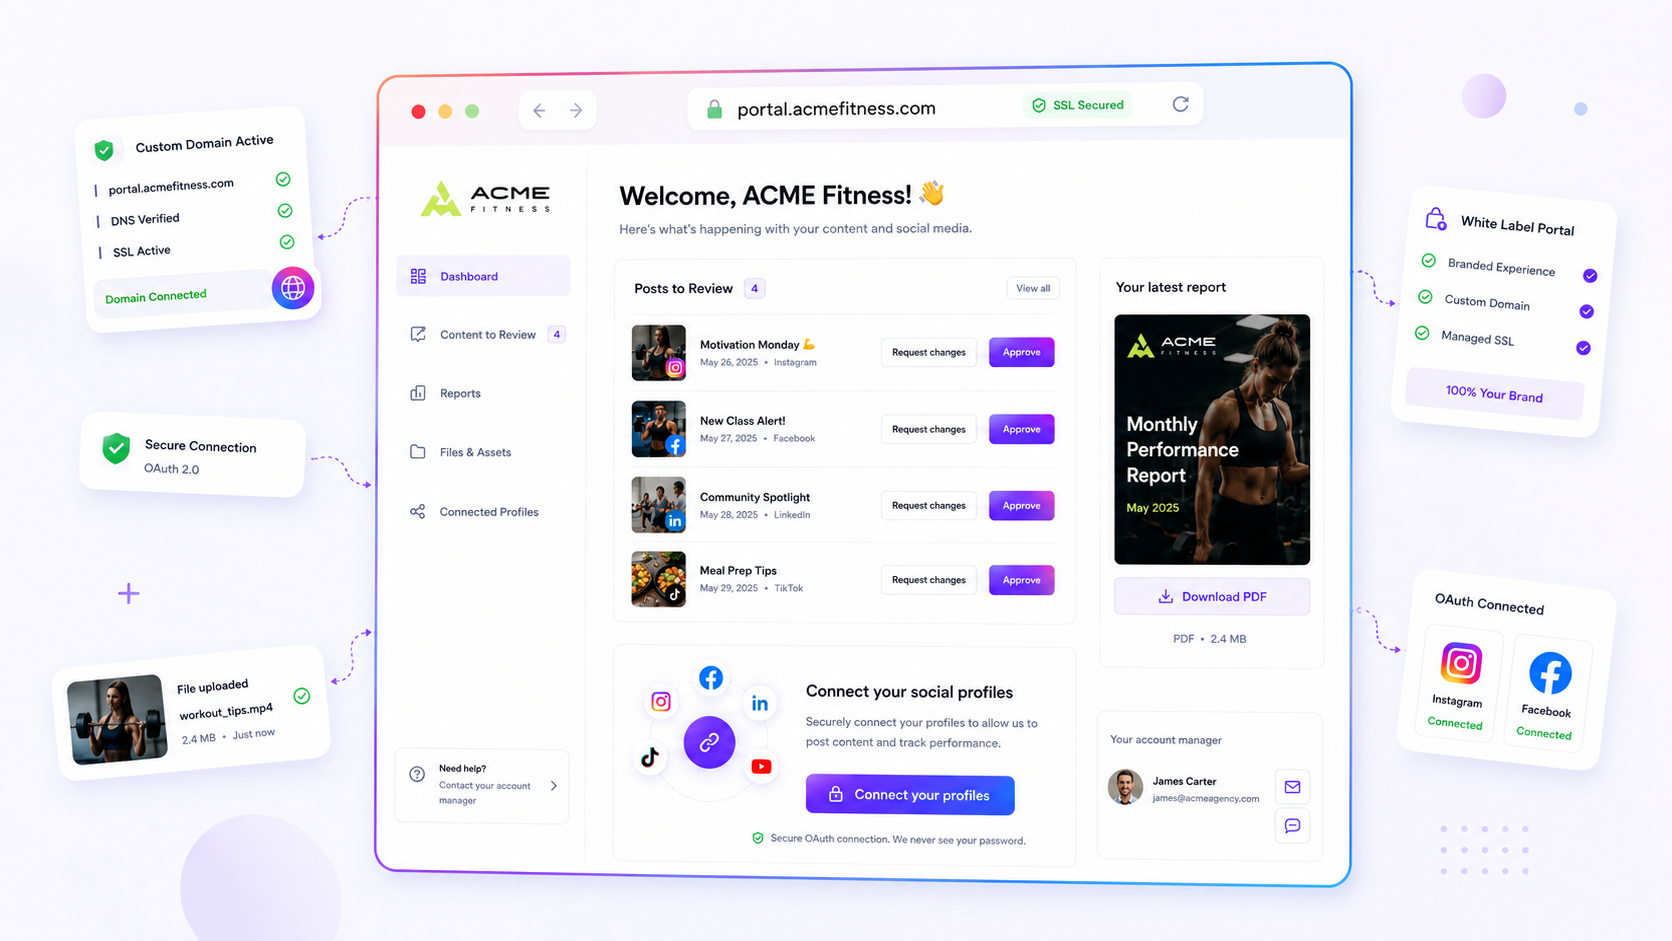
Hindi lang seguridad ang dahilan ng paglipat mula sa connections na hawak ng agency papunta sa hawak ng client. Kailangan din ito para hindi ka mabaliw sa operasyon. Maghanap ng platform na tinatrato ang OAuth bilang self-service portal feature, hindi bilang gawaing administrative.
Ganito dapat ang itsura ng mature na connection flow:
- Zero-Credential Handover: Hindi dapat humingi ng raw password sa client ang software. Dapat nitong i-redirect ang client sa native platform (halimbawa LinkedIn o Instagram), doon gawin ang authentication, at ibalik sa portal mo ang secure token.
- Matalinong Account Discovery: Kapag nag-authorize ang client, dapat kayang pumili ng tool sa "multi-page" na sitwasyon. Kung nag-link sila ng personal na Facebook account na may hawak na 50 business pages, dapat may
pending profile connectionna hakbang kung saan pipiliin ng client kung aling assets ang gusto nilang i-sync. - Lifecycle Awareness: Namamatay ang tokens. Hindi ito maiiwasan sa platform APIs. Hindi basta tumitigil nang tahimik tuwing weekend ang pinakamahuhusay na tools. Nagpapadala sila ng awtomatiko at white-labeled na expiry notification sa client, may simpleng "re-authorize" button sa portal mo.
Panuntunan ng operator: Kung ikaw ang kailangang magsagawa ng OAuth flow para sa client, bagsak na ang tool sa zero-credential test. Dapat magsimula ang connection sa sariling session ng client sa loob ng portal mo.
Pagsusuri ng presyo ng Mydrop, Setyembre 2026: ang entry paid plans ng walong tool na madalas ikumpara sa Mydrop ay mula $6 per channel (Buffer) at $25 kada buwan (Later) hanggang $99 per user (Hootsuite) at $199 per seat (Sprout Social), base sa pricing page ng bawat vendor. Ang Mydrop ay libre sa simula, tapos $19 kada buwan flat, hindi per seat. Buong table sa compare pages ng Mydrop.
Ang Credential-Handling Audit
| Workflow Mode | Security Risk | Manual na Overhead | Tiwala ng Client |
|---|---|---|---|
| Manual na Pangongolekta ng Password | Pinakamataas (Buong Liability) | Mataas (Paghabol/Pag-update) | Mababa (May Hadlang) |
| Agency-Led Proxy Login | Mataas (Paglabag sa Policy) | Katamtaman (Maintenance) | Katamtaman |
| Client-Led Portal OAuth | Pinakamababa (Hiwalay ang Token) | Zero (Self-Service) | Mataas (Propesyonal) |
Akala ng karamihan ng agencies, "process" ang problema nila. Ang totoo, coordination debt. Kung gumugugol ang team mo ng kahit dalawang oras kada linggo sa mano-manong pag-sync ng accounts o paghabol sa expired tokens, nasusunog ang billable time mo sa imprastraktura, hindi sa estratehiya.
Sa solidong portal-based flow, nakikita ng client kung ano mismo ang kino-connect niya. Sa Mydrop, napapansin namin na mas kontrolado ang pakiramdam ng clients kapag nakikita nila ang sarili nilang pages at nakukumpirma ang sarili nilang scopes. Wala nang misteryo kung ano ang ginagawa mo sa account nila. Ang layunin: mula password middleman, maging strategic partner. Hindi mo iyon magagawa kung spreadsheet ng mga sticky note ang pundasyon ng operasyon mo.
Kung saan nagsisimulang pumalya ang mga basic na tool
Dito nagsisimula ang tunay na sakit ng ulo: tinatrato ng tool ang enterprise needs mo na parang simpleng consumer app. Karamihan ng basic na social media tools ay gawa para sa "one-to-one" na gamit. Isang user ang magla-log in at mag-a-authorize ng personal niyang account. Pero hindi personal accounts ang hawak mo. Daan-daang business assets ito sa iba't ibang market.
Kapag walang matibay na nakabinbing profile connection flow ang tool, maiipit ka sa "Multi-Page Nightmare". Susubukan ng client na i-connect ang Facebook account niya, at ang ibabalik ng OAuth screen ay listahan ng 50 pages na may admin rights siya. Pwedeng piliting i-authorize ng basic na tool ang lahat, kaya mapupuno ng ingay ang dashboard mo. O mas malala, wala ni isa ang ma-import, dahil hindi pang-bulk selection ang pagkakadisenyo ng API handshake.
Marami na kaming nakitang team na naubos ang buong hapon sa pag-troubleshoot ng tokens nang mano-mano, kasi hindi kayang hawakan ng platform nila ang selection phase.
Ang "Service vs. Social" na Patibong
Isa pang karaniwang problema ang "Service Connection" na nagpapanggap. May mga platform na pinaghahalo ang social publishing profiles at ang service connections gaya ng Google Drive o Canva. Kung hindi malinaw na pinaghihiwalay ng tool mo ang dalawa sa UI, magkakaroon ka ng magulo at hindi beripikadong listahan ng connections na hindi pa pala handang mag-publish ng content.
Karaniwang pagkakamali: Ituring na publishable na social profile ang connection sa Google Calendar ng client. Magkakaroon ka ng "ghost" profiles sa portal na nakakalito sa team at nagkakalat sa analytics dashboard.
Ang buying criteria na mahalaga
Sa pagsusuri ng software para sa agency portal mo, hindi sapat ang magandang UI. Kailangan mo ng mahigpit na pamantayan sa buong token lifecycle. Kung "copy-paste-password" pa rin ang workflow mo, ang team mo ang sasalo ng bawat security risk na susunod.
Gamitin ang scorecard na ito sa susunod mong provider.
Ang Enterprise OAuth Scorecard
| Kakayahan | Mataas ang Panganib (Manual/Basic) | Enterprise Ready (Mydrop/Best-in-class) |
|---|---|---|
| Paghawak ng Credentials | Kailangan ng pagbabahagi ng password o manual na pag-enter. | Client-led OAuth. Hindi kailanman nakikita ng agency ang credentials. |
| Multi-Page Sync | Pumapalya, o ini-import ang lahat bilang default. | May pending profile review bago gawin. |
| Token Health | Tahimik na pagpalya hanggang masira ang post. | Proactive alerts sa expiry o scope drift. |
| Onboarding UX | Mabigat na dokumentasyon at sunod-sunod na email. | Self-serve portal flow para sa clients. |
| Relasyon | Account-level lang. | Brand-portal na grouped access. |
Ang Non-Negotiable na Checklist
Bago ka mag-commit sa isang platform, subukan muna ang tatlong functional requirements na ito:
- Kaya bang simulan ng client ang connection nang mag-isa? Dapat sa loob ng client-facing portal magsimula ang flow, hindi sa agency backend.
- May "Pending" staging state ba ang provider? Dapat may screen kung saan mo marerepaso at makukumpirma kung aling accounts ang ini-import, bago i-activate ang mga ito sa publishing calendar o analytics dashboard mo.
- May malinaw bang paraan para i-renew ang token? Kapag nag-expire ang token (at mangyayari iyon), nagpapadala ba ang platform ng white-labeled na notification sa client, may secure na one-click link para mag-re-authorize?
Ang layunin: mula password middleman, maging strategic partner. Kung kailangan mo pang habulin ang clients para sa login credentials, lalo lang lumalaki ang coordination debt mo. Pumili ng software na hinahayaan ang clients na ligtas na asikasuhin ang sarili nilang connections, para ikaw ay nakatutok sa estratehiyang nagpapalago sa kanila.
Paano sinusuportahan ng Mydrop ang workflow na ito
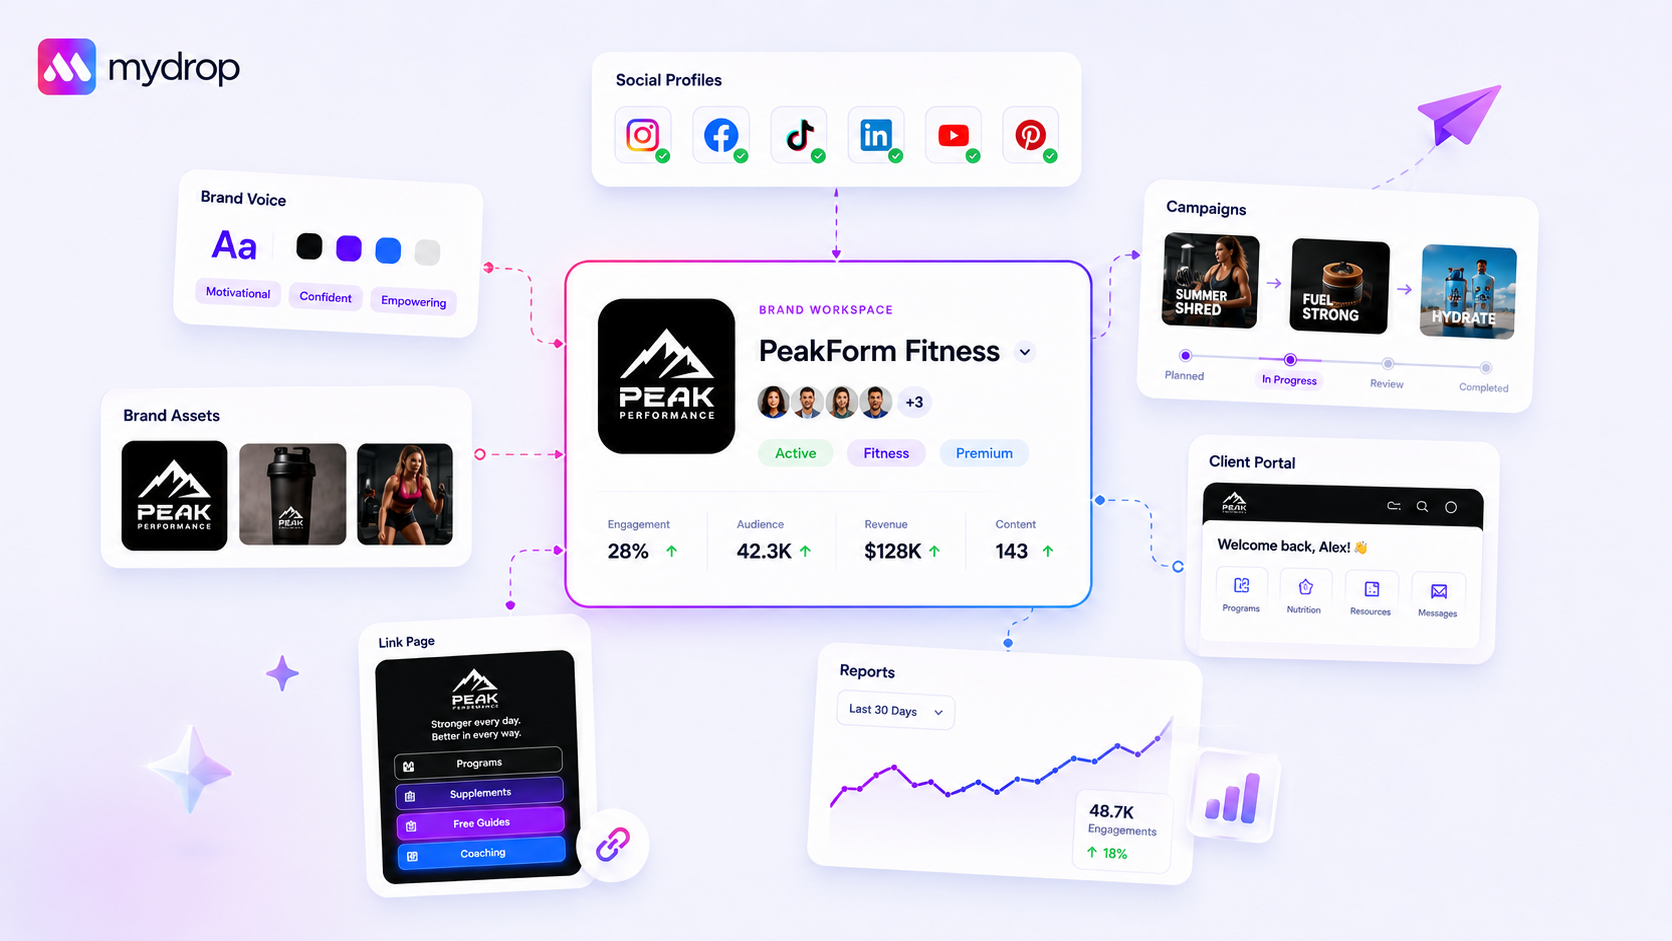
Sa Mydrop, binuo namin ang logic ng profile connection sa isang simpleng prinsipyo: hindi dapat makita ng agency ang social media password ng client. Security liability ito, at mas maraming abala kaysa tulong. Kapag kailangang i-connect ng client ang brand profile, hindi siya dapat mag-email sa iyo ng password o sumali sa Zoom call para i-type ito habang nanonood ka.
Sa halip, may pampublikong brand portal flow ang Mydrop. Magpapadala ka ng link sa client, mapupunta siya sa malinis at white-labeled na page, at siya mismo ang magsisimula ng OAuth connection direkta sa platform: Facebook, LinkedIn, TikTok, o alinman. Dahil sa background na hawak ng system namin ang code_verifier at ang token exchange, ang makikita lang ng client ay ang karaniwang "Grant Access" screen ng provider.
Pagka-authorize, papasok ang aming nakabinbing profile connection system. Dito pumapalya ang karamihan ng tools: ibinabagsak lang nila sa account mo ang lahat ng page na may access ang user. Kami, hindi. Nagpapakita kami sa client ng malinaw na listahan ng mga nadiskubreng profile, para makumpirma niya kung alin lang ang dapat i-import. Naiiwasan ang gulong mangyayari kapag hindi mo sinasadyang na-import ang personal Instagram account ng client kasama ang business page niya.
Nananatiling malinis ang pagpasa ng token owner, at nakukuha ng agency ang eksaktong kailangan nito, hindi hihigit.
Isang simpleng shortlist checklist
Bago ka mag-commit sa isang platform, subukan ang listahang ito sa tool na gamit mo ngayon o balak mong gamitin. Kung higit sa isa ang sagot mong "Hindi", malamang sakit ng ulo sa hinaharap ang binibili mo.
| Requirement | Bakit mahalaga |
|---|---|
| Zero-Password UI | Opisyal na provider OAuth lang ba ang gamit ng flow? Kung humihingi ng password ang tool, tumigil ka na. |
| Multi-Profile Filtering | Kapag nag-log in ang client, pwede ba siyang pumili ng partikular na pages na i-import, o awtomatikong ini-import ng tool ang lahat? |
| White-Labeled Portal | Pwede bang mag-authorize ang client ng accounts mula sa branded portal, o kailangan pa niyang sumali sa main dashboard mo? |
| Awtomatikong Expiry Alerts | Inaabisuhan ka ba ng system bago mamatay ang token, o malalaman mo lang kapag pumalya na ang post? |
| Hati ng Service at Profile | Pinaghihiwalay ba ng tool ang aktwal na publishable profiles at ang "service" connections gaya ng Google Photos o Drive? |
Konklusyon
Luma na ang "password dance", panahon pa ito ng simula ng social media management. Nakakapagod ito para sa team mo, delikado para sa clients, at totoo lang, hadlang sa paglago ng agency mo. Kung seryoso ka sa scale, kailangan mo nang iwanan ang manual na paghawak ng credentials.
Hindi lang basta mas madaling connection process ang target. Dapat hindi mo na ito napapansin. Kapag ang platform na ang gumagawa ng handshake, bumabalik sa provider ang security liability, kung saan ito nararapat, at nababawi ng team mo ang mga oras na dating nauubos sa credential support.
Karamihan ng agencies ay walang problema sa connection. Coordination debt ang problema nila. Ayusin muna ang connection flow, at sa wakas ay may espasyo nang huminga ang natitirang publishing pipeline mo.
 Google review
 Trustpilot review
 Product Hunt comment