

Den bästa OAuth-programvaran för byråer är den som låter kunden själv ge åtkomst, så att ditt team helt slipper hantera inloggningsuppgifter. Jagar du fortfarande lösenord eller loggar in manuellt på kunders konton är du i praktiken ett kassaskåp för risker som aldrig borde ligga hos dig.
Vi vet. "Lösenordsdansen" hör till byråvardagen, men det gör den inte mindre av en säkerhetsmardröm. När du ber en kund dela ett lösenord, eller ännu värre en handfull MFA-koder, bygger du in en manuell felkälla. Den går sönder så fort lösenordet byts eller en token löper ut. Du behöver ett system där sociala anslutningar är kundens egna tillgångar, inte en börda som byrån ska bära.
Det här måste de bästa verktygen klara
Att gå från byrästyrda till kundstyrda anslutningar handlar inte bara om säkerhet. Det handlar om ett arbetssätt som håller. Leta efter en plattform där OAuth är en självbetjäningsfunktion i portalen, inte ännu en admin-uppgift.
Så här ser ett moget anslutningsflöde ut i praktiken:
- Noll överlämnade inloggningsuppgifter: Programvaran ska aldrig be kunden om ett lösenord. Den skickar kunden till själva plattformen (till exempel LinkedIn eller Instagram), inloggningen sker där, och en säker token går tillbaka till din portal.
- Smart kontoidentifiering: När kunden godkänner åtkomst måste verktyget klara flera sidor på en gång. Kopplar kunden ett privat Facebook-konto som administrerar 50 företagssidor ska du få ett steg för
pending profile connection, där kunden väljer exakt vilka tillgångar som ska synkas. - Koll på livscykeln: Tokens dör. Så fungerar plattformarnas API:er, och det går inte att komma runt. De bästa verktygen går inte sönder i tysthet en helg. De skickar automatiska påminnelser i ditt eget varumärke (white label) innan tokenen löper ut och leder kunden till en enkel knapp i din portal: "godkänn igen".
Operatörsregel: Måste du göra OAuth-flödet åt kunden har verktyget redan fallit på provet för noll inloggningsuppgifter. Anslutningen ska starta i kundens egen session i din portal.
Mydrop prisöversikt, september 2026: de billigaste betalplanerna hos de åtta verktyg som oftast jämförs med Mydrop sträcker sig från $6 per kanal (Buffer) och $25 i månaden (Later) till $99 per användare (Hootsuite) och $199 per plats (Sprout Social), hämtat från respektive leverantörs prissida. Mydrop är gratis att starta, sedan $19 i månaden platt, inte per plats. Fullständig tabell på Mydrops jämförelsesidor.
Granskning: så hanteras inloggningsuppgifterna
| Arbetssätt | Säkerhetsrisk | Manuellt merarbete | Kundens förtroende |
|---|---|---|---|
| Manuell insamling av lösenord | Maximal (fullt ansvar) | Högt (jaga och uppdatera) | Lågt (friktion) |
| Byråstyrd proxyinloggning | Hög (bryter mot policy) | Måttligt (underhåll) | Medel |
| OAuth i portalen, styrt av kunden | Minimal (token isolerad) | Noll (självbetjäning) | Högt (proffsigt) |
De flesta byråer tror att de har ett processproblem. Egentligen sitter de på en samordningsskuld. Lägger ditt team bara två timmar i veckan på att synka konton för hand eller jaga utgångna tokens bränner ni fakturerbar tid på infrastruktur i stället för strategi.
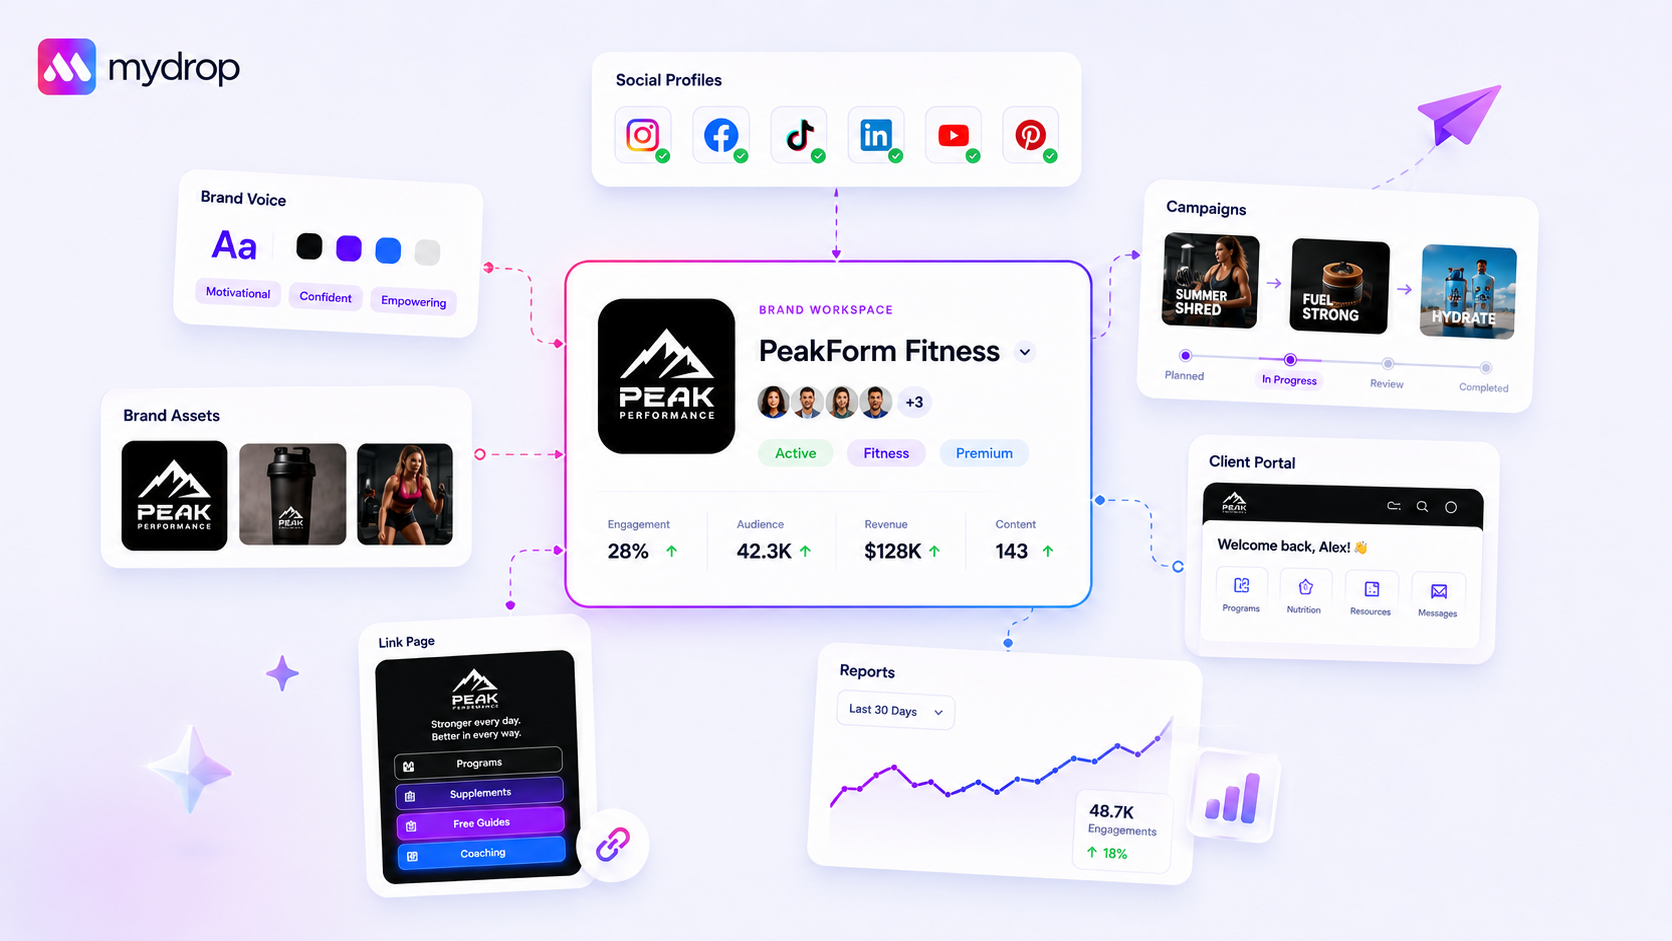
Med ett bra portalflöde ser kunden exakt vad som kopplas. På Mydrop märker vi att kunder känner sig tydligt tryggare när de kan förhandsgranska sina egna sidor och själva bekräfta behörigheterna. Mystiken kring vad du gör med kontot försvinner. Målet är att sluta vara lösenordsmellanhand och bli en strategisk partner. Det går inte om grunden är ett kalkylblad fullt av klisterlappar.
Där enkla verktyg börjar ge vika
Den riktiga huvudvärken börjar när ett verktyg behandlar era företagsbehov som en vanlig konsumentapp. De flesta enkla verktyg för sociala medier utgår från "en till en": en användare loggar in och godkänner sitt privata konto. Men du hanterar inte privata konton. Du hanterar hundratals företagstillgångar på flera marknader.
Saknas ett stabilt flöde för väntande profilanslutning hamnar du i "mardrömmen med flera sidor". Kunden försöker koppla sitt Facebook-konto, och OAuth-skärmen visar 50 sidor som hen är administratör för. Ett enkelt verktyg kan tvinga fram ett godkännande av allt, och då fylls din dashboard av brus. Det kan också misslyckas med att importera något alls, eftersom API-handskakningen inte var byggd för urval i bulk.
Vi har sett för många team lägga hela eftermiddagar på att felsöka tokens, bara för att plattformen inte hanterade urvalssteget.
Fällan "tjänst eller socialt"
Ett annat vanligt fel är "tjänsteanslutningen" som klär ut sig. Vissa plattformar blandar ihop sociala publiceringsprofiler med tjänsteanslutningar som Google Drive eller Canva. Skiljer verktyget inte tydligt på dem i gränssnittet får du en rörig, overifierad lista med anslutningar som inte alls är redo för publicering.
Vanligt misstag: Att behandla en anslutning till kundens Google Kalender som en social profil som går att publicera i. Det ger "spökprofiler" i portalen som förvirrar teamet och stökar ner din analysdashboard.
Kriterierna som avgör köpet
När du utvärderar programvara för byråns portal räcker det inte med ett snyggt gränssnitt. Du behöver en tydlig mätsticka för hur verktyget sköter tokenens hela livscykel. Kör ni fortfarande "kopiera och klistra in lösenordet" bär ditt team ansvaret för varje säkerhetsrisk som följer.
Använd poängkortet nedan när du jämför nästa leverantör.
Poängkort: OAuth för större organisationer
| Funktion | Hög risk (manuellt eller enkelt) | Redo för större organisationer (Mydrop / bäst i klassen) |
|---|---|---|
| Hantering av inloggningsuppgifter | Kräver delade lösenord eller manuell inmatning. | OAuth styrt av kunden. Byrån ser aldrig inloggningsuppgifterna. |
| Synk av flera sidor | Misslyckas eller importerar allt som standard. | Du granskar väntande profiler innan de skapas. |
| Tokenstatus | Tyst fel tills ett inlägg går sönder. | Proaktiva varningar när något löper ut eller behörigheten ändras. |
| Onboarding | Mycket dokumentation och mejlande fram och tillbaka. | Självbetjäning i portalen för kunder. |
| Relation | Bara på kontonivå. | Åtkomst grupperad i en varumärkesportal. |
Checklistan som inte går att förhandla om
Innan du väljer plattform: testa de här tre kraven.
- Kan kunden starta anslutningen själv? Flödet måste börja i kundens portal, inte i byråns backend.
- Finns ett mellanläge för "väntande"? Du måste ha en skärm där du granskar och bekräftar vilka konton som importeras innan de aktiveras i publiceringskalendern eller analysdashboarden.
- Finns en tydlig väg för att förnya tokens? När en token löper ut, och det gör den, skickar plattformen då en avisering i ditt eget varumärke (white label) till kunden, med en säker länk som godkänner på nytt med ett klick?
Målet är att sluta vara lösenordsmellanhand och bli strategisk partner. Kräver ett verktyg att du jagar kunder för inloggningsuppgifter växer bara samordningsskulden. Välj programvara som låter kunderna hantera sina anslutningar på ett säkert sätt, så att du kan lägga kraften på strategin som får dem att växa.
Så stöder Mydrop arbetssättet
På Mydrop byggde vi logiken för profilanslutning kring en enkel insikt: byrån ska aldrig se kundens lösenord till sociala medier. Det är en säkerhetsrisk som skapar mer friktion än den löser. Behöver en kund koppla en varumärkesprofil ska hen inte behöva mejla ett lösenord eller sitta i ett Zoom-möte och skriva in det medan du tittar på.
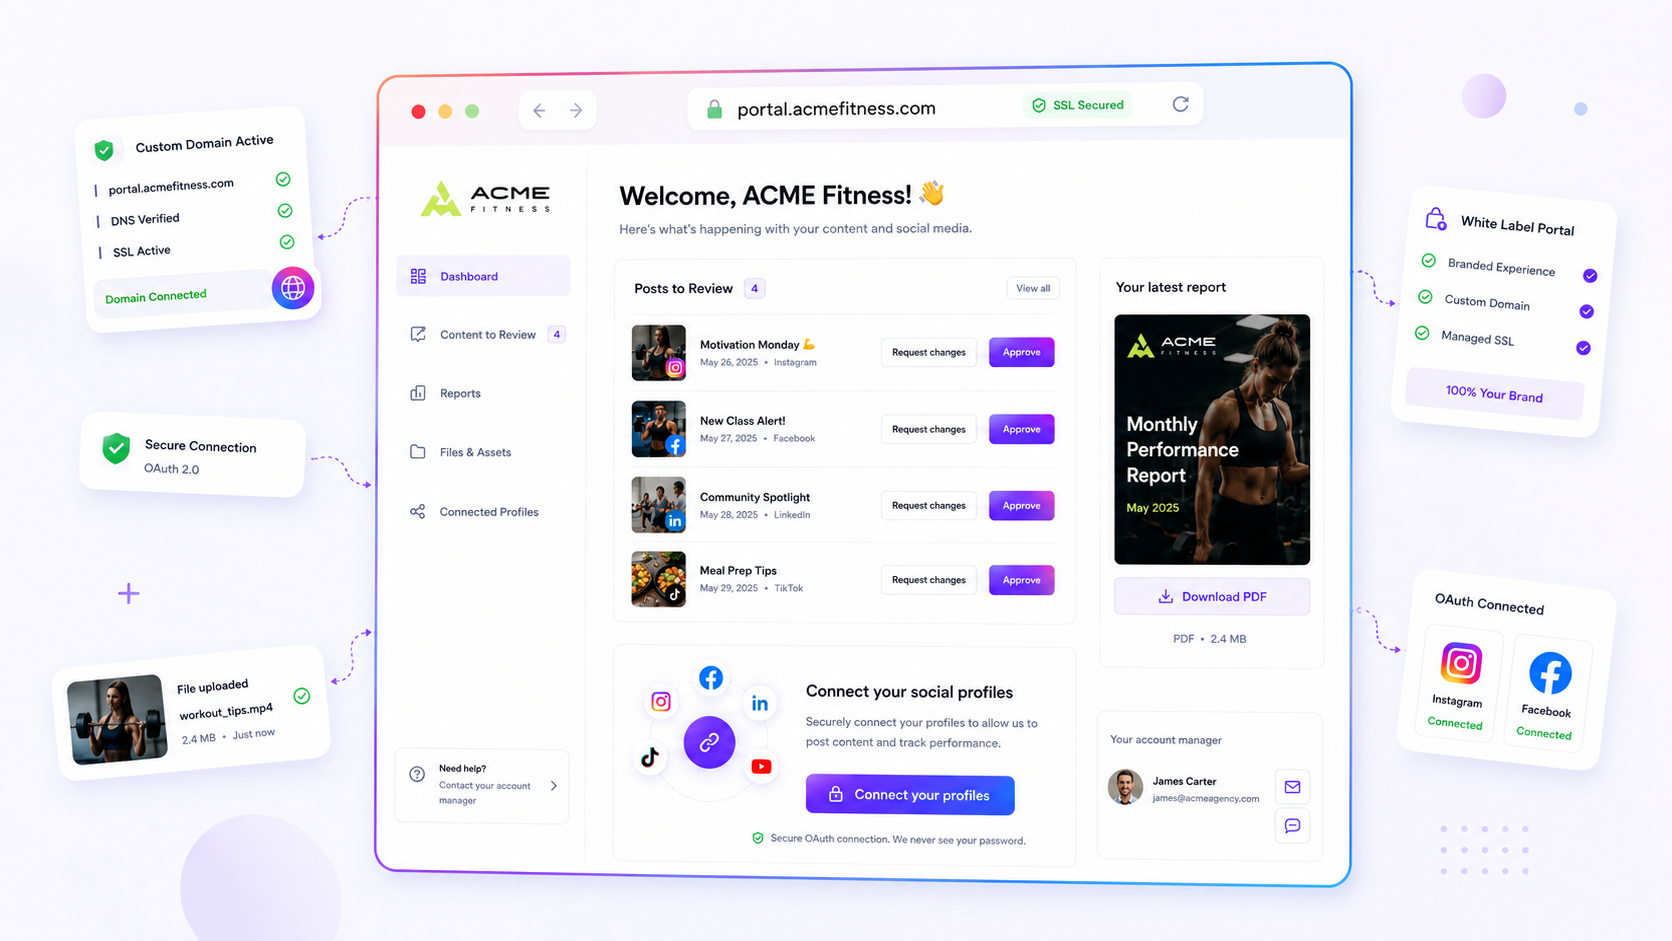
I stället ger Mydrop ett flöde via en offentlig varumärkesportal. Du skickar en länk, kunden landar på en ren sida i ditt eget varumärke (white label) och startar själv OAuth-anslutningen direkt mot plattformen, vare sig det är Facebook, LinkedIn, TikTok eller något annat. Vårt system sköter code_verifier och tokenutbytet i bakgrunden, så kunden ser bara plattformens vanliga skärm "Ge åtkomst".
När kunden har godkänt tar vårt system för väntande profilanslutning vid. Här fallerar de flesta verktyg: de dumpar bara varenda sida som användaren har åtkomst till i ditt konto. Det gör inte vi. Kunden får en tydlig lista över hittade profiler och bekräftar exakt vilka som ska importeras. Då undviker du röran där kundens privata Instagram-konto av misstag hamnar i systemet tillsammans med företagssidan.
Det håller överföringen av tokenägare ren och ger byrån exakt det den behöver, och inget mer.
En enkel checklista för kortlistan
Gå igenom listan nedan mot ditt nuvarande eller blivande verktyg innan du bestämmer dig. Måste du svara "Nej" på fler än en rad köper du troligen framtida huvudvärk.
| Krav | Därför spelar det roll |
|---|---|
| Gränssnitt utan lösenord | Bygger flödet enbart på plattformens officiella OAuth? Om verktyget ber om ett lösenord: sluta där. |
| Filtrering av flera profiler | Kan kunden välja ut specifika sidor när hen loggar in, eller importerar verktyget allt automatiskt? |
| Portal i eget varumärke | Kan kunden godkänna konton i en portal med ditt varumärke, eller måste hen in i din huvuddashboard? |
| Automatiska varningar om utgång | Får du besked innan tokenen dör, eller märker du det först när inlägget misslyckas? |
| Skillnad mellan tjänst och profil | Skiljer verktyget på profiler som går att publicera i och "tjänsteanslutningar" som Google Foto eller Drive? |
Slutsats
"Lösenordsdansen" är en kvarleva från sociala mediers barndom. Den sliter på ditt team, den är riskabel för kunderna och den bromsar, uppriktigt sagt, byråns tillväxt. Menar du allvar med att växa måste du lämna manuell hantering av inloggningsuppgifter bakom dig.
Målet är inte bara att göra anslutningen enklare, utan att göra den osynlig. När plattformen sköter handskakningen går säkerhetsansvaret tillbaka dit det hör hemma, till leverantören, och ditt team får tillbaka timmarna som annars gick åt till inloggningssupport.
De flesta byråer har inget anslutningsproblem. De har en samordningsskuld. Fixa anslutningsflödet först, så får resten av publiceringskedjan äntligen luft att andas.
 Google review
 Trustpilot review
 Product Hunt comment