

Den beste OAuth-programvaren for byråer lar kunden selv gi tilgang, så teamet ditt aldri trenger å røre påloggingsinformasjon. Jager du fortsatt passord eller logger deg manuelt inn på kundenes kontoer, har du i praksis gjort byrået til et oppbevaringsrom for risiko som aldri burde ligge hos deg.
Vi kjenner det igjen. «Passorddansen» er blitt en fast del av byråhverdagen, men det gjør den ikke mindre farlig. Ber du en kunde om et passord, eller enda verre en håndfull MFA-koder, har du bygd inn en manuell feilkilde. Den svikter i det øyeblikket passordet byttes eller en token utløper. Du trenger et system der kunden eier de sosiale tilkoblingene, og byrået slipper å vedlikeholde dem.
Dette må de beste verktøyene klare
Når tilkoblingene går fra å være byråets ansvar til å være kundens, vinner du mer enn sikkerhet. Du får en rolig hverdag. Se etter en plattform der OAuth er en selvbetjent funksjon i portalen, ikke en jobb for byrået.
Slik ser en moden tilkoblingsflyt ut:
- Ingen utlevering av påloggingsinformasjon: Programvaren skal aldri be kunden om et rått passord. Kunden sendes videre til selve plattformen (for eksempel LinkedIn eller Instagram), logger inn der, og en sikker token sendes tilbake til portalen din.
- Smart oppdaging av kontoer: Når kunden gir tilgang, må verktøyet takle at det finnes mange sider. Kobler kunden til en personlig Facebook-konto som styrer 50 bedriftssider, må programvaren ha et trinn for ventende profiltilkobling, der kunden velger nøyaktig hvilke kontoer som skal synkroniseres.
- Kontroll på levetiden: Tokens utløper. Slik fungerer API-ene til plattformene, og det kommer du ikke utenom. De beste verktøyene svikter ikke i det stille en lørdag. De sender kunden et automatisk varsel i ditt eget design, med en enkel knapp for å gi tilgang på nytt i portalen din.
Driftsregel: Må du selv gjennomføre OAuth-flyten på vegne av kunden, har du allerede strøket på testen for null påloggingsinformasjon. Tilkoblingen skal starte i kundens egen økt i portalen din.
Mydrop-prissjekk, september 2026: inngangsprisene til de åtte verktøyene som oftest sammenlignes med Mydrop, ligger fra $6 per kanal (Buffer) og $25 i måneden (Later) til $99 per bruker (Hootsuite) og $199 per sete (Sprout Social), hentet fra hver leverandørs prisside. Mydrop er gratis å starte med, deretter $19 i måneden fast, ikke per sete. Full tabell på Mydrops sammenligningssider.
Revisjon av håndtering av påloggingsinformasjon
| Arbeidsmåte | Sikkerhetsrisiko | Manuelt merarbeid | Kundens tillit |
|---|---|---|---|
| Manuell innsamling av passord | Maksimal (fullt ansvar) | Høyt (jage og oppdatere) | Lav (friksjon) |
| Byråstyrt proxy-innlogging | Høy (brudd på regler) | Moderat (vedlikehold) | Middels |
| Kundestyrt OAuth via portal | Minimal (token holdes adskilt) | Null (selvbetjening) | Høy (profesjonelt) |
De fleste byråer tror de har et prosessproblem. Egentlig har de koordineringsgjeld. Bruker teamet bare to timer i uken på å synkronisere kontoer for hånd eller jage utløpte tokens, går fakturerbar tid til infrastruktur i stedet for strategi.
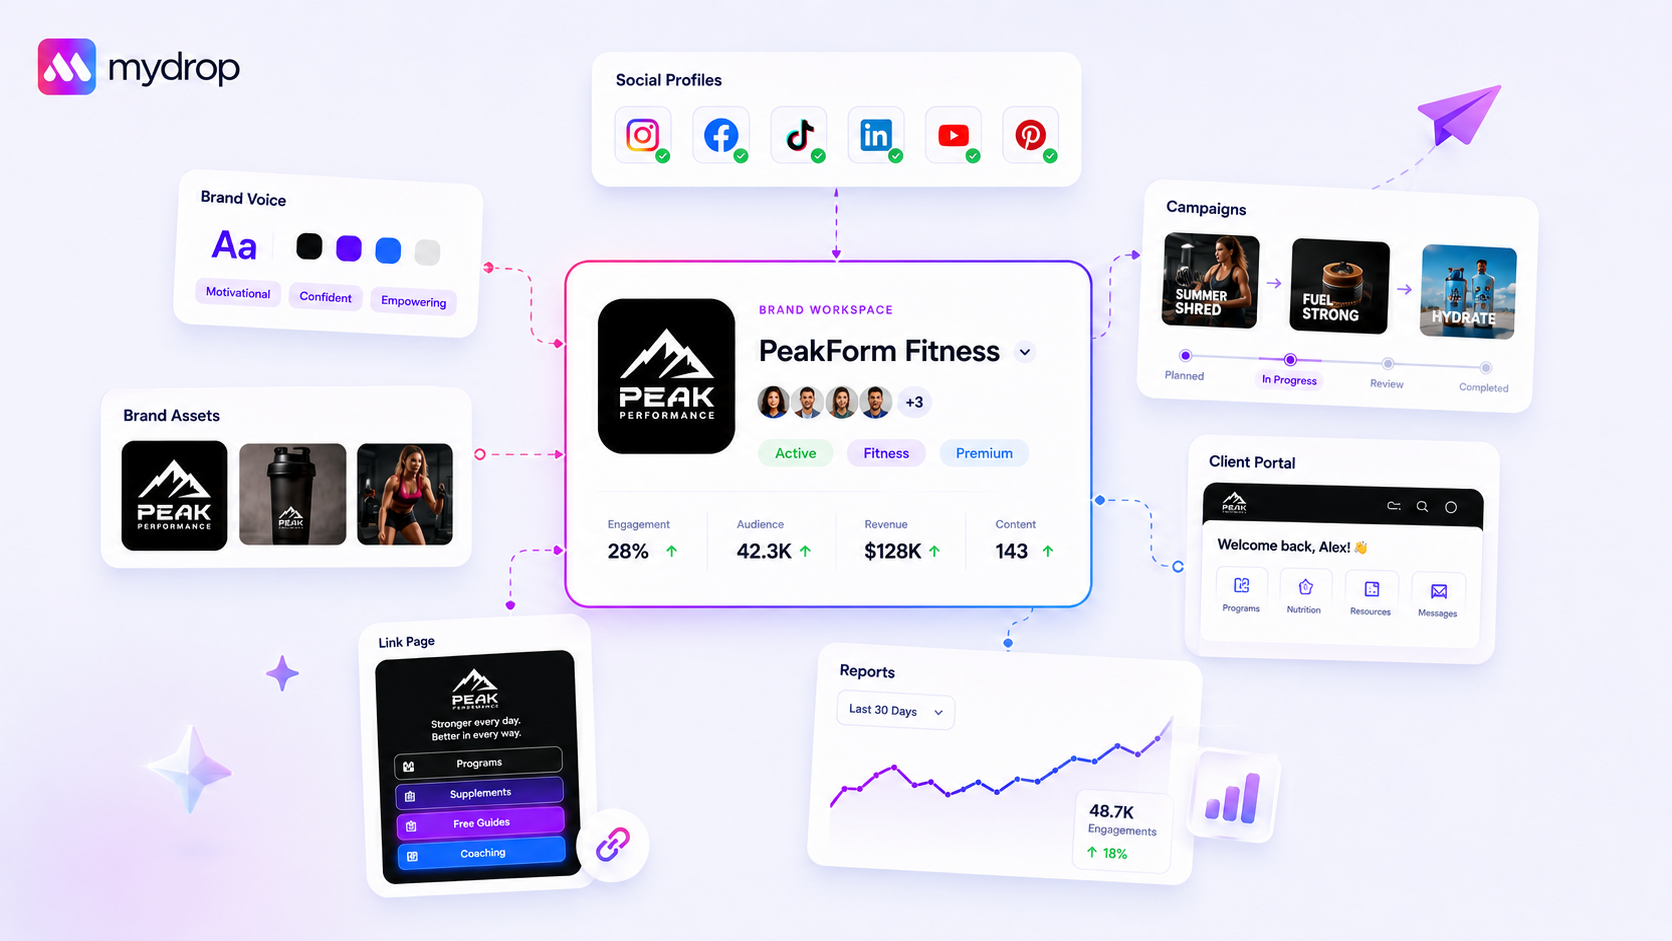
I en solid portalflyt ser kunden nøyaktig hva de kobler til. Hos Mydrop ser vi at kundene føler langt mer kontroll når de kan forhåndsvise egne sider og bekrefte tillatelsene selv. Da forsvinner mystikken rundt hva du gjør med kontoen deres. Målet er å gå fra å være passordmellommann til å være strategisk partner. Det blir vanskelig hvis grunnmuren din er et regneark og en haug post-it-lapper.
Der enkle verktøy begynner å svikte
Hodepinen starter når et verktøy behandler behovene til et stort byrå som om det var en vanlig forbrukerapp. De fleste enkle verktøy for sosiale medier er bygd for «én til én»: én bruker logger inn og gir tilgang til sin egen personlige konto. Du styrer ikke personlige kontoer. Du styrer hundrevis av forretningskontoer i flere markeder.
Mangler verktøyet en solid flyt for ventende profiltilkobling, havner du i «sidemarerittet». Kunden prøver å koble til Facebook, og OAuth-skjermen viser 50 sider de er administrator for. Et enkelt verktøy kan tvinge dem til å godkjenne alt, så dashboardet fylles med støy. Eller det feiler og importerer ingenting, fordi API-håndtrykket ikke ble laget for å velge mange sider om gangen.
Vi har sett altfor mange team miste hele ettermiddager på å feilsøke tokens, fordi plattformen ikke taklet valgfasen.
Fellen «tjeneste eller sosial profil»
Et annet vanlig feilpunkt er når «tjenestetilkoblinger» utgir seg for å være profiler. Noen plattformer blander sammen profiler du kan publisere på med tjenestetilkoblinger som Google Drive eller Canva. Skiller ikke verktøyet tydelig mellom dem, ender du opp med en rotete og ubekreftet liste over tilkoblinger som ikke er klare til å publisere noe.
Vanlig feil: Å behandle en tilkobling til kundens Google Calendar som en profil du kan publisere på. Det lager «spøkelsesprofiler» i portalen, som forvirrer teamet og roter til analyse-dashboardet.
Kriteriene som faktisk teller
Skal du velge programvare til byråportalen, holder det ikke med et pent grensesnitt. Du trenger en streng standard for hvordan verktøyet håndterer hele levetiden til en token. Stoler du fortsatt på «kopier og lim inn passord», er det teamet ditt som sitter med ansvaret for hver sikkerhetsrisiko som følger.
Bruk dette skjemaet når du vurderer neste leverandør.
OAuth-skjema for store virksomheter
| Funksjon | Høy risiko (manuelt/enkelt) | Klar for store virksomheter (Mydrop/best i klassen) |
|---|---|---|
| Håndtering av påloggingsinformasjon | Krever at du deler passord eller skriver dem inn for hånd. | Kundestyrt OAuth. Byrået ser aldri påloggingsinformasjonen. |
| Synkronisering av flere sider | Feiler eller importerer alt som standard. | Viser ventende profiler til gjennomgang før de opprettes. |
| Tokenhelse | Stille feil helt til et innlegg stopper. | Varsler i forkant ved utløp eller endret tilgang. |
| Onboarding | Mye dokumentasjon og e-post frem og tilbake. | Selvbetjent portalflyt for kundene. |
| Forhold | Bare på kontonivå. | Tilgang gruppert i merkevareportal. |
Sjekklisten du ikke kommer utenom
Test disse tre kravene før du velger plattform:
- Kan kunden starte tilkoblingen selv? Flyten må starte i kundeportalen, ikke i byråets baksystem.
- Har leverandøren en «ventende» mellomtilstand? Du må ha en skjerm der du ser over og bekrefter hvilke kontoer som importeres, før de aktiveres i publiseringskalenderen eller analyse-dashboardet.
- Finnes det en tydelig vei til å fornye tokenen? Når en token utløper (og det skjer), sender plattformen da kunden et varsel i ditt design, med en sikker lenke for å gi tilgang på nytt med ett klikk?
Målet er å gå fra å være passordmellommann til å være strategisk partner. Tvinger et verktøy deg til å jage kunder for innlogging, vokser bare koordineringsgjelden. Velg programvare som lar kundene håndtere egne tilkoblinger på en trygg måte, så du kan bruke tiden på strategien som gir dem vekst.
Slik støtter Mydrop denne workflowen
Hos Mydrop bygde vi logikken for profiltilkobling på én enkel erkjennelse: byrået skal aldri se kundens passord til sosiale medier. Det er en sikkerhetsrisiko som skaper mer friksjon enn den løser. Når en kunde skal koble til en merkevareprofil, skal kunden slippe å sende deg passordet på e-post eller bli med i et Zoom-møte for å skrive det inn mens du ser på.
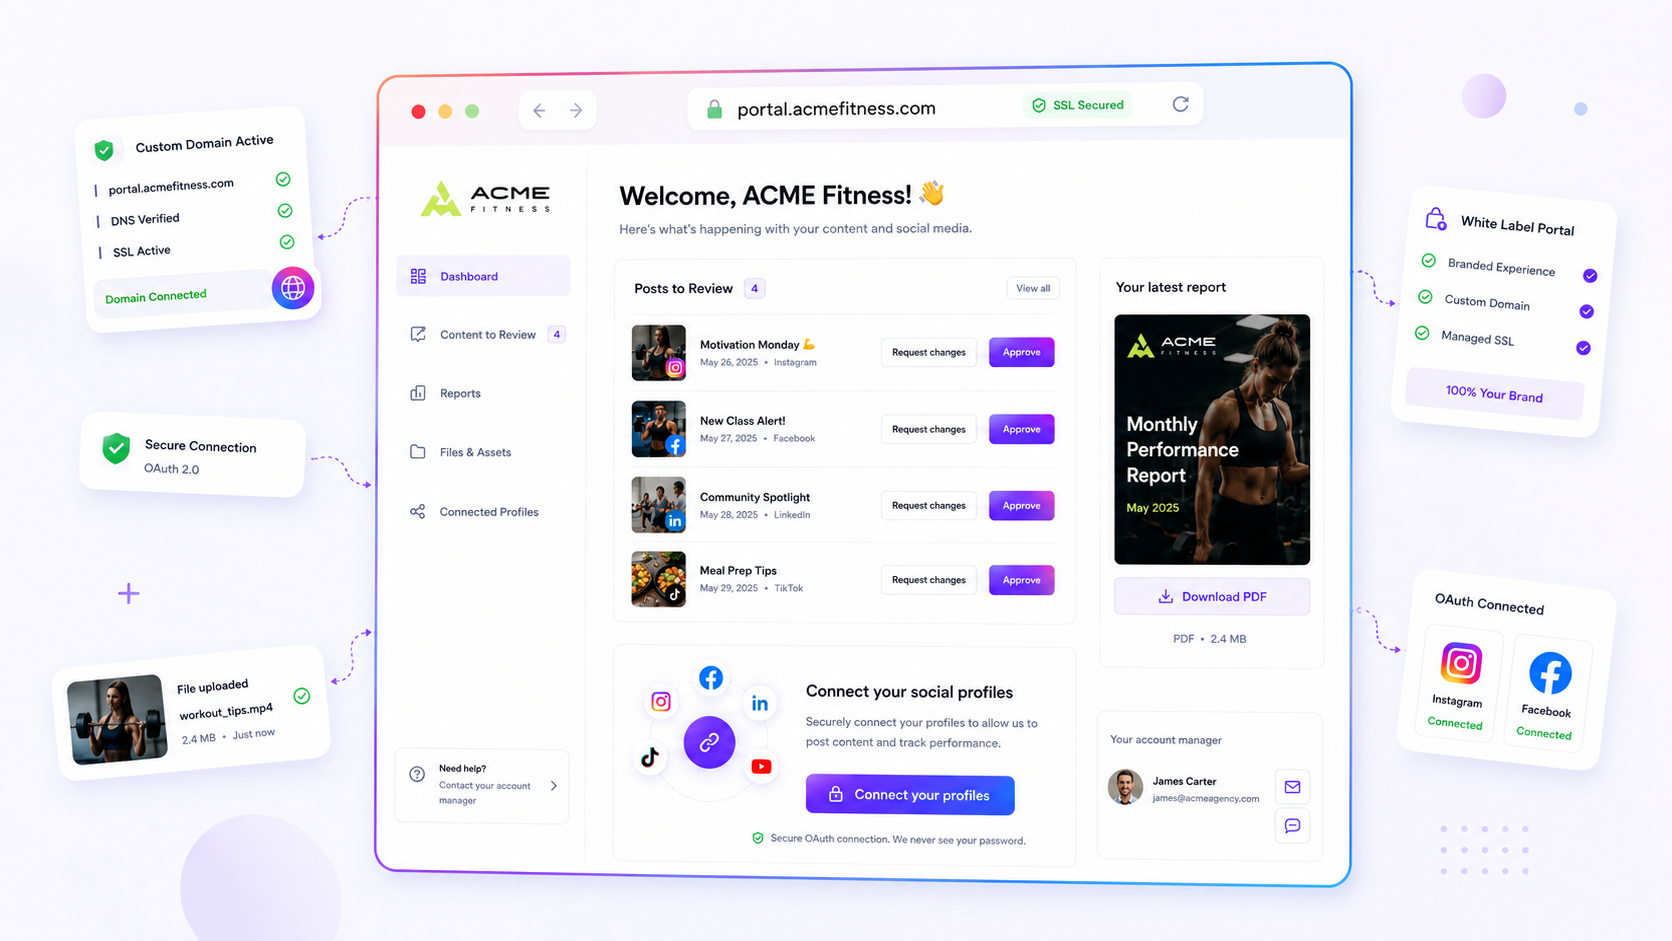
I stedet gir Mydrop deg en flyt med offentlig merkevareportal. Du sender kunden en lenke, kunden lander på en ren side i ditt eget design og starter OAuth-tilkoblingen selv, direkte mot plattformen, enten det er Facebook, LinkedIn, TikTok eller noe annet. Systemet vårt tar seg av code_verifier og tokenutvekslingen i bakgrunnen, så kunden ser bare den vanlige «Gi tilgang»-skjermen fra plattformen.
Når kunden har gitt tilgang, tar vår ventende profiltilkobling over. Her svikter de fleste verktøy, for de dumper hver eneste side brukeren har tilgang til rett inn i kontoen din. Det gjør ikke vi. Vi viser kunden en tydelig liste over profilene vi fant, så kunden selv bekrefter hvilke som skal importeres. Da unngår du å importere kundens personlige Instagram-konto sammen med bedriftssiden.
Det holder videreføringen av tokeneier ryddig, og byrået får akkurat det det trenger, ikke mer.
En enkel sjekkliste for kortlisten
Gå gjennom denne listen for verktøyet du bruker nå, eller det du vurderer, før du bestemmer deg. Må du svare «nei» mer enn én gang, kjøper du trolig en hodepine du får senere.
| Krav | Hvorfor det betyr noe |
|---|---|
| Grensesnitt uten passord | Bruker flyten bare plattformens egen OAuth? Ber verktøyet om passord, er det stopp. |
| Filtrering av flere profiler | Kan kunden velge ut bestemte sider ved innlogging, eller importerer verktøyet alt automatisk? |
| Portal i ditt design | Kan kunden gi tilgang fra en portal med din profil, eller må kunden inn i hoveddashboardet ditt? |
| Automatiske varsler om utløp | Får du beskjed før tokenen dør, eller først når innlegget feiler? |
| Skille mellom tjeneste og profil | Skiller verktøyet mellom profiler du kan publisere på og «tjenestetilkoblinger» som Google Photos eller Drive? |
Konklusjon
«Passorddansen» er et levn fra de første årene med administrasjon av sosiale medier. Den sliter ut teamet ditt, er risikabel for kundene og bremser byråets vekst. Vil du vokse på alvor, må du bort fra manuell håndtering av påloggingsinformasjon.
Målet er ikke bare å gjøre tilkoblingen enklere, men å gjøre den usynlig. Når plattformen tar håndtrykket, ligger sikkerhetsansvaret igjen der det hører hjemme, hos leverandøren, og teamet ditt får tilbake timene som gikk til støtte for påloggingsinformasjon.
De fleste byråer har ikke et tilkoblingsproblem. De har koordineringsgjeld. Fiks tilkoblingsflyten først, så får resten av publiseringsløpet endelig luft.
 Google-anmeldelse
 Trustpilot-anmeldelse
 Product Hunt comment