

O melhor software OAuth para agências é aquele em que é o cliente a autorizar, e a tua equipa fica totalmente fora do circuito das credenciais. Se ainda andas atrás de palavras-passe ou a entrar à mão nas contas dos clientes, estás a funcionar como um cofre de responsabilidades que nunca deviam estar no teu servidor.
Sabemos como é. A «dança das palavras-passe» faz parte do dia a dia de qualquer agência, mas isso não a torna menos um pesadelo de segurança. Quando pedes a um cliente uma palavra-passe (ou, pior, uns códigos MFA), crias um ponto de falha manual que se parte assim que a palavra-passe muda ou um token expira. O que precisas é de um sistema que trate as ligações sociais como bens do cliente, e não como um peso da agência.
O que as melhores ferramentas têm de fazer
Passar de ligações controladas pela agência para ligações controladas pelo cliente não é só segurança, é sanidade operacional. Procura uma plataforma que trate o OAuth como uma funcionalidade de autosserviço do portal, e não como mais uma tarefa administrativa.
Um fluxo de ligação maduro funciona assim, na prática:
- Zero entrega de credenciais: o software nunca deve pedir uma palavra-passe ao cliente. Redireciona-o para a plataforma nativa (o LinkedIn ou o Instagram, por exemplo), a autenticação acontece lá e o teu portal só recebe de volta um token seguro.
- Descoberta inteligente de contas: quando o cliente autoriza o acesso, a ferramenta tem de aguentar cenários com «várias páginas». Se ele ligar uma conta pessoal do Facebook que gere 50 páginas de empresa, o software deve oferecer um passo de
pending profile connection(ligação de perfil pendente), onde o cliente escolhe exatamente que contas quer sincronizar. - Atenção ao ciclo de vida: os tokens morrem, é uma realidade inevitável das APIs das plataformas. As melhores ferramentas não falham em silêncio a um sábado: avisam o cliente automaticamente, em white-label, quando o token está a expirar, e guiam-no até um simples botão de «autorizar de novo» no teu portal.
Regra do operador: se a tua ferramenta te obriga a fazer o fluxo OAuth em nome do cliente, já chumbaste no teste de zero credenciais. A ligação tem de partir da sessão do próprio cliente, dentro do teu portal.
Verificação de preços do Mydrop, setembro de 2026: os planos pagos de entrada das oito ferramentas mais frequentemente comparadas com o Mydrop vão de $6 por canal (Buffer) e $25 por mês (Later) a $99 por utilizador (Hootsuite) e $199 por licença (Sprout Social), segundo as páginas de preços de cada fornecedor. O Mydrop é gratuito para começar e depois $19 por mês fixos, não por licença. Tabela completa nas páginas de comparação do Mydrop.
A auditoria do tratamento de credenciais
| Modo de trabalho | Risco de segurança | Trabalho manual | Confiança do cliente |
|---|---|---|---|
| Recolha manual de palavras-passe | Máximo (responsabilidade total) | Alto (perseguir e atualizar) | Baixa (atrito) |
| Início de sessão por procuração, feito pela agência | Alto (quebra de política) | Moderado (manutenção) | Média |
| OAuth no portal, feito pelo cliente | Mínimo (token isolado) | Zero (autosserviço) | Alta (profissional) |
A maioria das agências acha que tem um problema de «processo», mas o que tem é uma dívida de coordenação. Se a tua equipa gasta duas horas por semana a sincronizar contas à mão ou a correr atrás de tokens expirados, está a queimar horas faturáveis em infraestrutura em vez de estratégia.
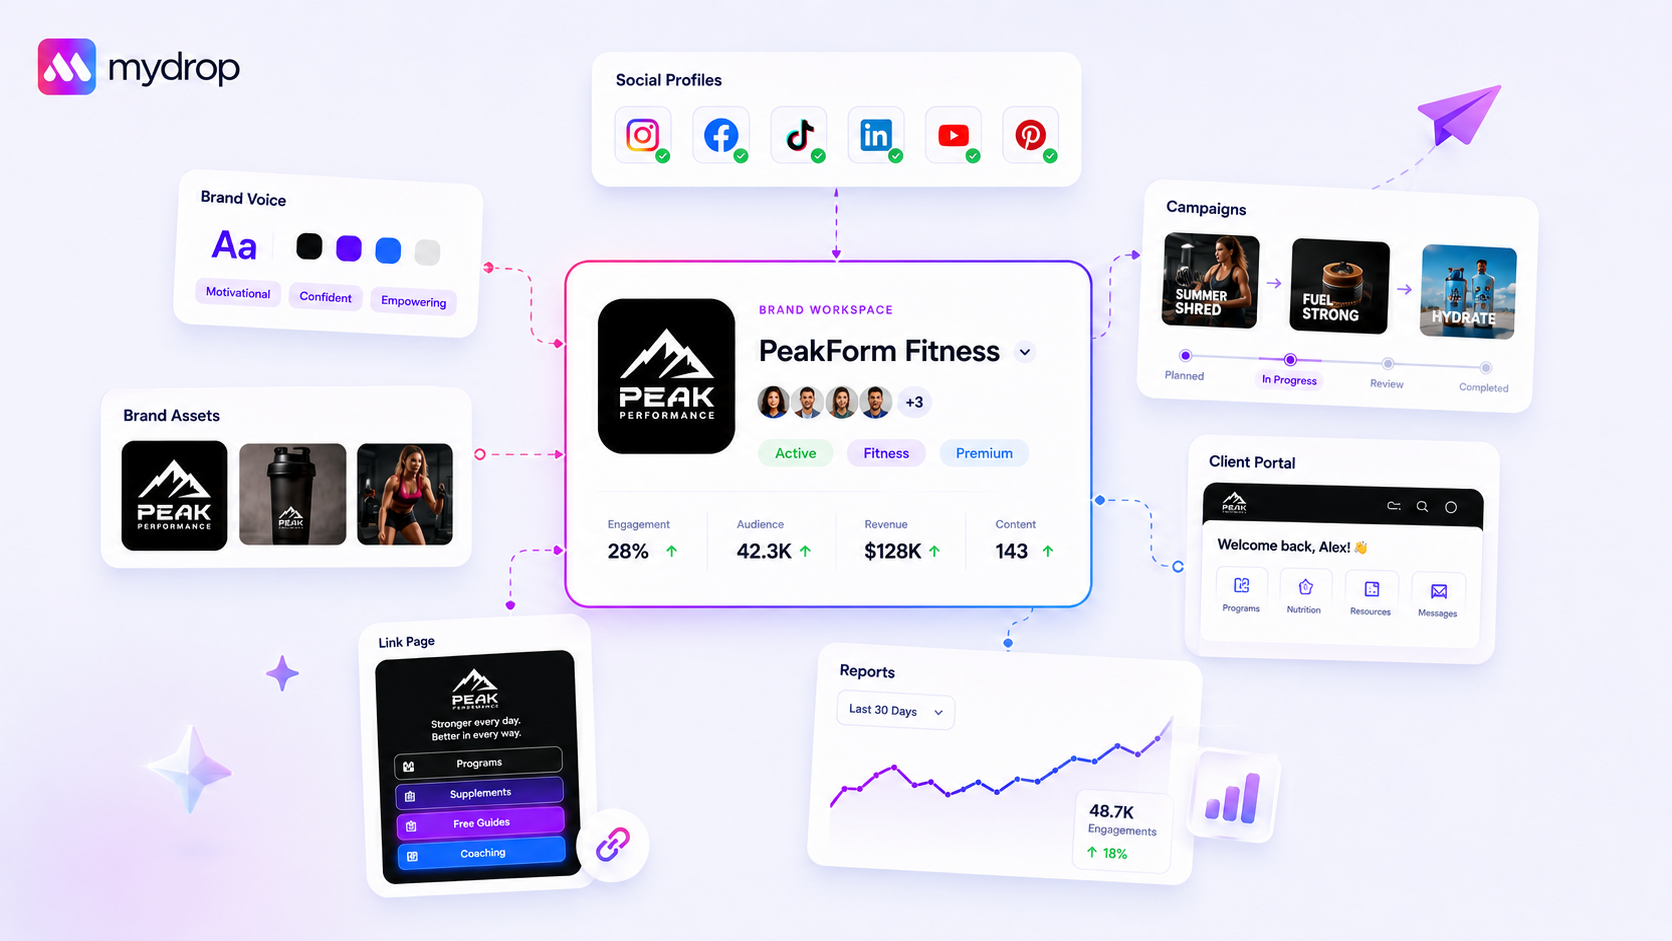
Um bom fluxo de portal deixa o cliente ver exatamente o que está a ligar. No Mydrop, notamos que, quando os clientes podem pré-visualizar as suas páginas e confirmar eles próprios as permissões, sentem que têm muito mais controlo. Acaba o mistério sobre o que estás a fazer com a conta deles. O objetivo é deixares de ser o intermediário das palavras-passe e passares a parceiro estratégico, e isso não acontece enquanto a tua base de trabalho for uma folha de cálculo com post-its.
Onde as ferramentas básicas começam a falhar
A verdadeira dor de cabeça começa quando uma ferramenta trata as necessidades da tua empresa como se fossem as de uma app de consumo. A maioria das ferramentas básicas de redes sociais assenta num modelo «um para um»: espera que uma só pessoa entre e autorize a sua conta pessoal. Só que tu não geres contas pessoais, geres centenas de contas de empresas em vários mercados.
Sem um fluxo sólido de ligação de perfil pendente, ficas preso no «pesadelo das várias páginas». O cliente tenta ligar o Facebook e o ecrã OAuth devolve uma lista de 50 páginas de que é administrador. Uma ferramenta básica pode obrigá-lo a autorizar tudo, enchendo o teu dashboard de ruído sem interesse, ou, pior, pode não importar nenhuma, porque a ligação à API não foi pensada para uma seleção em massa.
Já vimos demasiadas equipas perder tardes inteiras a resolver tokens à mão, porque a plataforma não sabia gerir bem a fase de seleção.
A armadilha «serviço vs. social»
Outro ponto de falha comum é a falsa «ligação de serviço». Há plataformas que misturam perfis de publicação social com ligações a serviços como o Google Drive ou o Canva. Se a ferramenta não separa claramente as duas coisas na interface, acabas com uma lista desarrumada e por verificar de ligações que nem sequer estão prontas para publicar conteúdo.
Erro comum: tratar a ligação ao Google Calendar de um cliente como se fosse um perfil social onde se pode publicar. Isto cria perfis «fantasma» no teu portal, que confundem a equipa e enchem o dashboard de estatísticas.
Os critérios de compra que contam
Quando avalias software para o portal da tua agência, não basta uma interface bonita. Precisas de um critério rigoroso para ver como a ferramenta trata todo o ciclo de vida do token. Se ainda dependes de um fluxo de «copiar e colar a palavra-passe», a tua equipa fica com todos os riscos de segurança que daí vêm.
Usa esta tabela para avaliar o teu próximo fornecedor.
A tabela OAuth para empresas
| Capacidade | Risco alto (manual/básico) | Pronto para empresas (Mydrop/melhor da categoria) |
|---|---|---|
| Tratamento de credenciais | Exige partilha de palavras-passe ou introdução manual. | OAuth feito pelo cliente. A agência nunca vê as credenciais. |
| Sincronização de várias páginas | Falha ou importa tudo por defeito. | Oferece uma revisão de perfis pendentes antes da criação. |
| Saúde dos tokens | Falha em silêncio até uma publicação não sair. | Alertas proativos de expiração ou de alteração de permissões. |
| Experiência de onboarding | Muita documentação e troca de emails. | Fluxo de portal self-service para os clientes. |
| Relação | Só ao nível da conta. | Acesso agrupado por portal da marca. |
A lista obrigatória
Antes de te comprometeres com uma plataforma, testa rapidamente estes três requisitos:
- O cliente consegue iniciar a ligação sozinho? O fluxo tem de partir do portal do cliente, e não do backend da agência.
- O fornecedor tem um estado intermédio «Pendente»? Precisas de um ecrã para rever e confirmar que contas estão a ser importadas antes de ficarem ativas no teu calendário de publicação ou no dashboard de estatísticas.
- Há um caminho claro para renovar o token? Quando um token expira (e vai expirar), a plataforma envia ao cliente uma notificação em white-label, com um link seguro para autorizar de novo com um clique?
O objetivo é deixares de ser um intermediário de palavras-passe e passares a parceiro estratégico. Se uma ferramenta te obriga a correr atrás dos clientes por credenciais de acesso, só aumenta a tua dívida de coordenação. Escolhe software que dê aos teus clientes o poder de gerirem as suas ligações em segurança, enquanto tu te focas na estratégia que faz o negócio deles crescer.
Como o Mydrop apoia este workflow
No Mydrop, construímos a lógica de ligação de perfis a partir de uma ideia simples: a agência nunca devia ver a palavra-passe de redes sociais do cliente. É uma responsabilidade de segurança que dá mais atrito do que resolve. Quando um cliente precisa de ligar o perfil de uma marca, não devia estar a mandar-te a palavra-passe por email, nem a entrar numa chamada de Zoom para a escrever enquanto tu assistes.
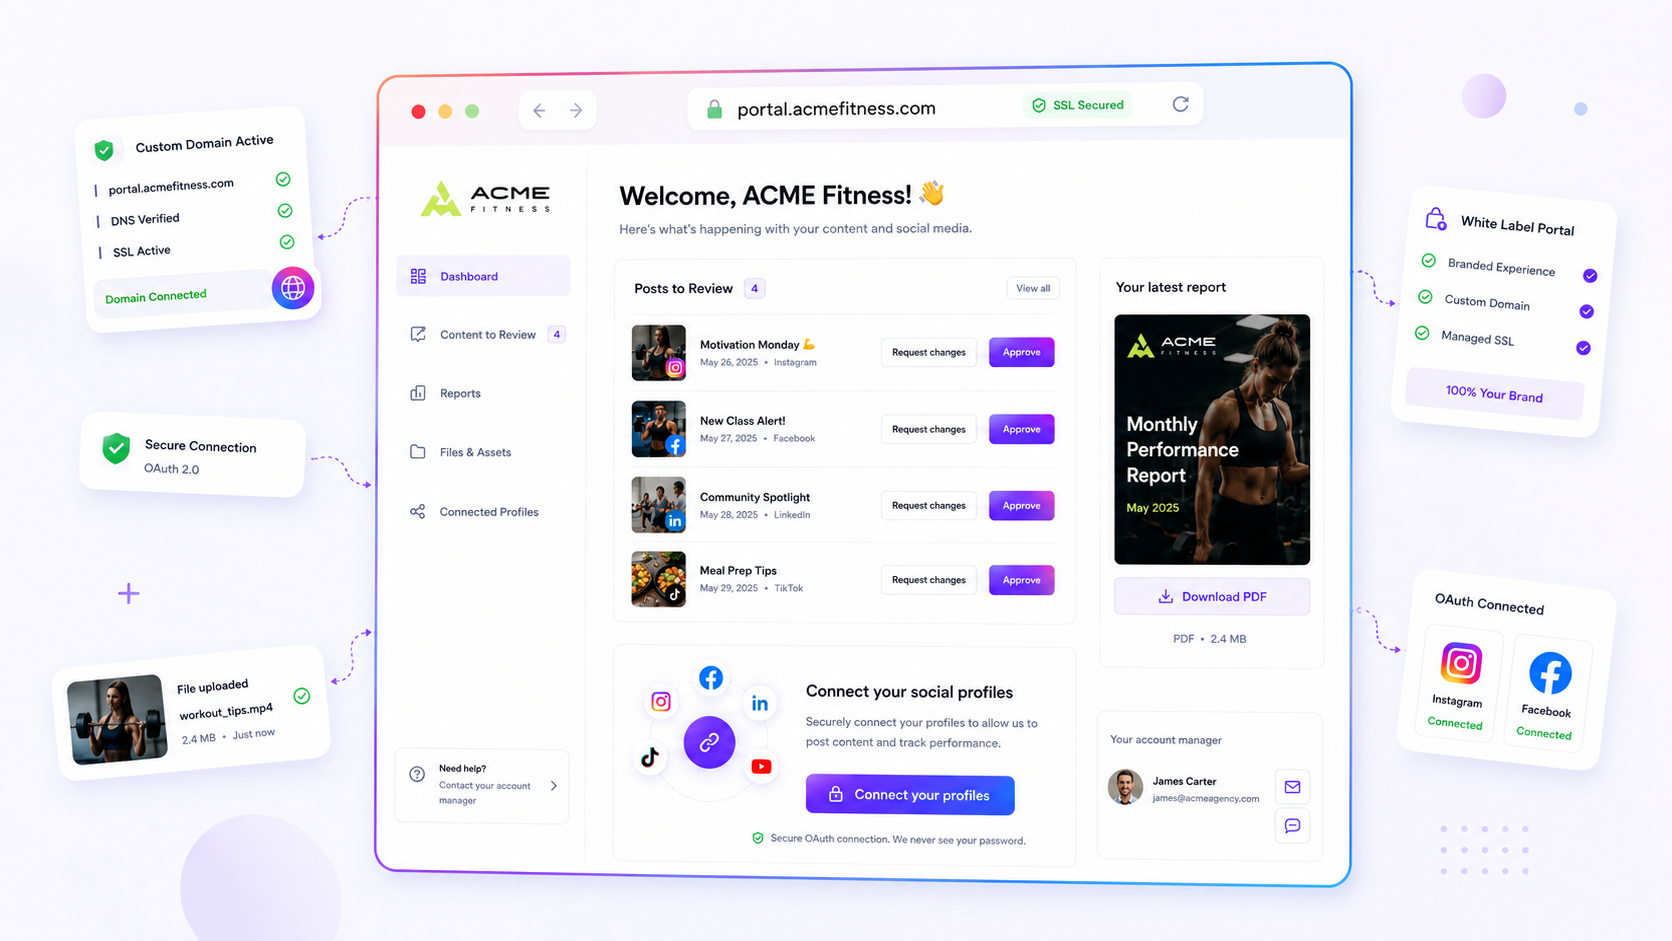
Em vez disso, o Mydrop usa um fluxo de portal público da marca. Envias um link ao cliente, ele chega a uma página limpa em white-label e inicia ele próprio a ligação OAuth diretamente com a plataforma, seja o Facebook, o LinkedIn, o TikTok ou outra. Como o nosso sistema trata do code_verifier e da troca de tokens em segundo plano, o cliente só vê o ecrã habitual de «Conceder acesso» do fornecedor.
Depois de autorizar, entra em ação a nossa ligação de perfil pendente. É aqui que a maioria das ferramentas falha: despejam na tua conta todas as páginas a que a pessoa tem acesso. Nós não. Mostramos ao cliente uma lista clara dos perfis encontrados, para ele confirmar exatamente quais devem ser importados. Assim evitas aquele cenário em que importas por engano o Instagram pessoal de um cliente juntamente com a página da empresa.
Desta forma, a propagação do proprietário do token fica limpa, e a agência recebe exatamente o que precisa, e nada mais.
Uma lista de verificação simples
Antes de te comprometeres com uma plataforma, passa esta lista pela ferramenta que usas ou que estás a considerar. Se tiveres de responder «Não» mais do que uma vez, é provável que estejas a comprar uma dor de cabeça futura.
| Requisito | Porque importa |
|---|---|
| Interface sem palavras-passe | O fluxo usa só o OAuth oficial do fornecedor? Se a ferramenta pede uma palavra-passe, pára. |
| Filtragem de vários perfis | Quando o cliente entra, consegue importar só algumas páginas, ou a ferramenta importa tudo automaticamente? |
| Portal em white-label | O cliente consegue autorizar contas num portal com a sua marca, ou tem de entrar no teu dashboard principal? |
| Alertas automáticos de expiração | O sistema avisa-te antes de o token morrer, ou só descobres quando a publicação falha? |
| Separação serviço vs. perfil | A ferramenta distingue perfis onde se pode mesmo publicar de ligações de «serviço», como o Google Photos ou o Drive? |
Conclusão
A «dança das palavras-passe» é uma relíquia dos primeiros tempos da gestão de redes sociais. Cansa a tua equipa, é um risco para os clientes e, sinceramente, trava o crescimento da tua agência. Se queres escalar a sério, tens de deixar para trás a gestão manual de credenciais.
O objetivo não é só facilitar o processo de ligação, é torná-lo invisível. Quando a plataforma trata do handshake, a responsabilidade de segurança volta para o fornecedor, que é onde deve estar, e a tua equipa recupera as horas que perdia em suporte de credenciais.
A maioria das agências não tem um problema de ligação. Tem um problema de dívida de coordenação. Corrige primeiro o fluxo de ligação, e o resto do teu pipeline de publicação terá finalmente espaço para respirar.
 Avaliação no Google
 Avaliação no Trustpilot
 Product Hunt comment