

代理商要找的社群 OAuth 軟體,關鍵是讓客戶自己授權,把你的團隊完全從處理帳密的環節裡拿掉。如果你還在追著客戶要密碼,或是手動登入客戶的帳號,等於替人保管一個高風險的保險箱,裡面放的是本來就不該放在你這邊的責任。
我們懂。「討密碼大作戰」是代理商的日常,但這不代表它不危險。請客戶給你密碼,甚至連 MFA 驗證碼都要,你就多了一個靠人工的出錯點:密碼一換、權杖一過期,流程就卡住。你需要的系統,是把社群連結當成客戶自己的資產,而不是代理商扛的包袱。
最好的工具要做到哪些事
連結從代理商掌控改成客戶掌控,不只是為了資安,也是為了讓日常作業不再一團亂。你要找的平台,是把 OAuth 當成客戶自助的專區功能,而不是行政雜事。
成熟的連結流程,實際上長這樣:
- 完全不經手帳密: 軟體絕對不能跟客戶要原始密碼。它要把客戶導到原生平台(例如 LinkedIn 或 Instagram),在客戶那邊完成驗證,再把安全的權杖交回你的專區。
- 聰明的帳號探索: 客戶授權後,工具要處理得了「多粉專」的情況。假設他們連結的個人 Facebook 帳號管著 50 個商業粉專,軟體就得有
pending profile connection這個步驟,讓客戶自己勾選要同步哪幾個。 - 掌握權杖的生命週期: 權杖一定會失效,各平台的 API 就是這樣。好工具不會在週末默默壞掉,而是自動寄出白標的到期通知給客戶,帶他們按專區裡的「重新授權」按鈕就好。
操作守則: 如果你的工具要你「代替」客戶走完 OAuth 流程,就已經沒通過零帳密測試了。連結必須從客戶在你專區裡的工作階段發起。
Mydrop 價格檢查,2026 年 9 月: 最常與 Mydrop 相比的八款工具,其入門付費方案從每頻道 $6(Buffer)與每月 $25(Later),到每位使用者 $99(Hootsuite)與每席位 $199(Sprout Social),皆取自各供應商的定價頁面。Mydrop 可免費開始使用,之後每月固定 $19,不是按席位計費。完整表格請見 Mydrop 的比較頁面。
帳密處理稽核表
| 作業模式 | 資安風險 | 人工負擔 | 客戶信任 |
|---|---|---|---|
| 手動收集密碼 | 最高(責任全在你) | 高(要追、要更新) | 低(過程麻煩) |
| 代理商代為登入 | 高(違反平台政策) | 中(要持續維護) | 中 |
| 客戶在專區自行 OAuth | 極低(權杖獨立隔離) | 零(客戶自助) | 高(很專業) |
多數代理商以為自己有「流程」問題,其實是欠了協調債。如果團隊每週光是手動同步帳號、處理過期權杖,就花掉兩個小時,那些本來能計費的時間,就被燒在基礎雜務上,沒用在策略。
好的專區流程,會讓客戶清楚看到自己連結的是什麼。我們在 Mydrop 發現,客戶能預覽自己的粉專、自己確認授權範圍,掌控感會明顯提高。他們也不必再猜你拿他們的帳號做了什麼。目標是從傳遞密碼的中間人,變成策略夥伴。如果你的作業基礎還是一疊便利貼和試算表,這件事根本做不到。
基本款工具哪裡開始出問題
真正的頭痛,是從工具把你的企業需求,當成一般消費者 app 開始。多數基本款社群工具的想法是「一對一」:一個使用者登入,授權自己的個人帳號。但你管的不是個人帳號,而是橫跨多個市場的上百個商業帳號。
工具如果沒有完整的待確認帳號連結流程,你就會掉進「多粉專惡夢」。客戶想連 Facebook,OAuth 畫面卻跳出他有管理權的 50 個粉專。基本款工具可能逼他全部授權,讓你的儀表板塞滿不相干的帳號;更糟的是,API 的交握當初根本沒設計成批次選擇,結果一個都匯入不了。
我們看過太多團隊,因為平台處理不好「選擇」這一步,整個下午都耗在手動排查權杖上。
「服務連結」vs.「社群帳號」的陷阱
另一個常見的雷,是「服務連結」假冒成社群帳號。有些平台把發文用的社群帳號,跟 Google Drive 或 Canva 這類服務連結混在一起。如果工具的介面沒有明確區分,你的連結清單就會又亂又沒經過驗證,其中不少根本沒辦法發文。
常見錯誤: 把客戶的 Google 日曆連結,當成可以發文的社群帳號。這會在你的專區裡冒出「幽靈」帳號,讓團隊搞混,也弄亂你的數據儀表板。
真正重要的選購標準
評估代理商專區要用的軟體,光有漂亮的介面不夠。你需要一套嚴格的標準,檢視它怎麼處理權杖的整個生命週期。如果你還在用「複製貼上密碼」的做法,之後每一個資安風險,都會落在你的團隊頭上。
用這張計分表,評估下一個候選的供應商。
企業級 OAuth 計分表
| 能力 | 高風險(手動/基本款) | 企業級(Mydrop/同類最佳) |
|---|---|---|
| 帳密處理 | 要共用密碼,或手動輸入。 | 客戶自行 OAuth。 代理商永遠看不到帳密。 |
| 多粉專同步 | 失敗,或預設全部匯入。 | 建立前先讓你審核待確認帳號。 |
| 權杖健康度 | 默默失效,直到貼文發不出去。 | 權杖到期或權限範圍有變動時,主動提醒。 |
| 導入體驗 | 文件一大堆,信件來來回回。 | 客戶在自助專區完成流程。 |
| 關係結構 | 只到帳號層級。 | 依品牌專區分組管理存取。 |
不能妥協的檢查清單
決定平台之前,先快速測試這三項功能需求:
- 客戶能自己發起連結嗎? 流程必須從客戶看得到的專區開始,而不是代理商的後台。
- 供應商有「待確認」的暫存狀態嗎? 在帳號啟用到發文日曆或數據儀表板「之前」,你得有一個畫面,可以先審核、確認要匯入哪些帳號。
- 權杖更新的路徑清楚嗎? 權杖到期時(一定會到期),平台會不會寄白標通知給客戶,並附上一鍵重新授權的安全連結?
目標是從傳密碼的中間人,變成策略夥伴。如果工具要你追著客戶討登入資料,只會讓協調債越堆越高。選一套讓客戶安全地自己處理連結的軟體,你就能專心做帶動他們成長的策略。
Mydrop 怎麼配合這個流程
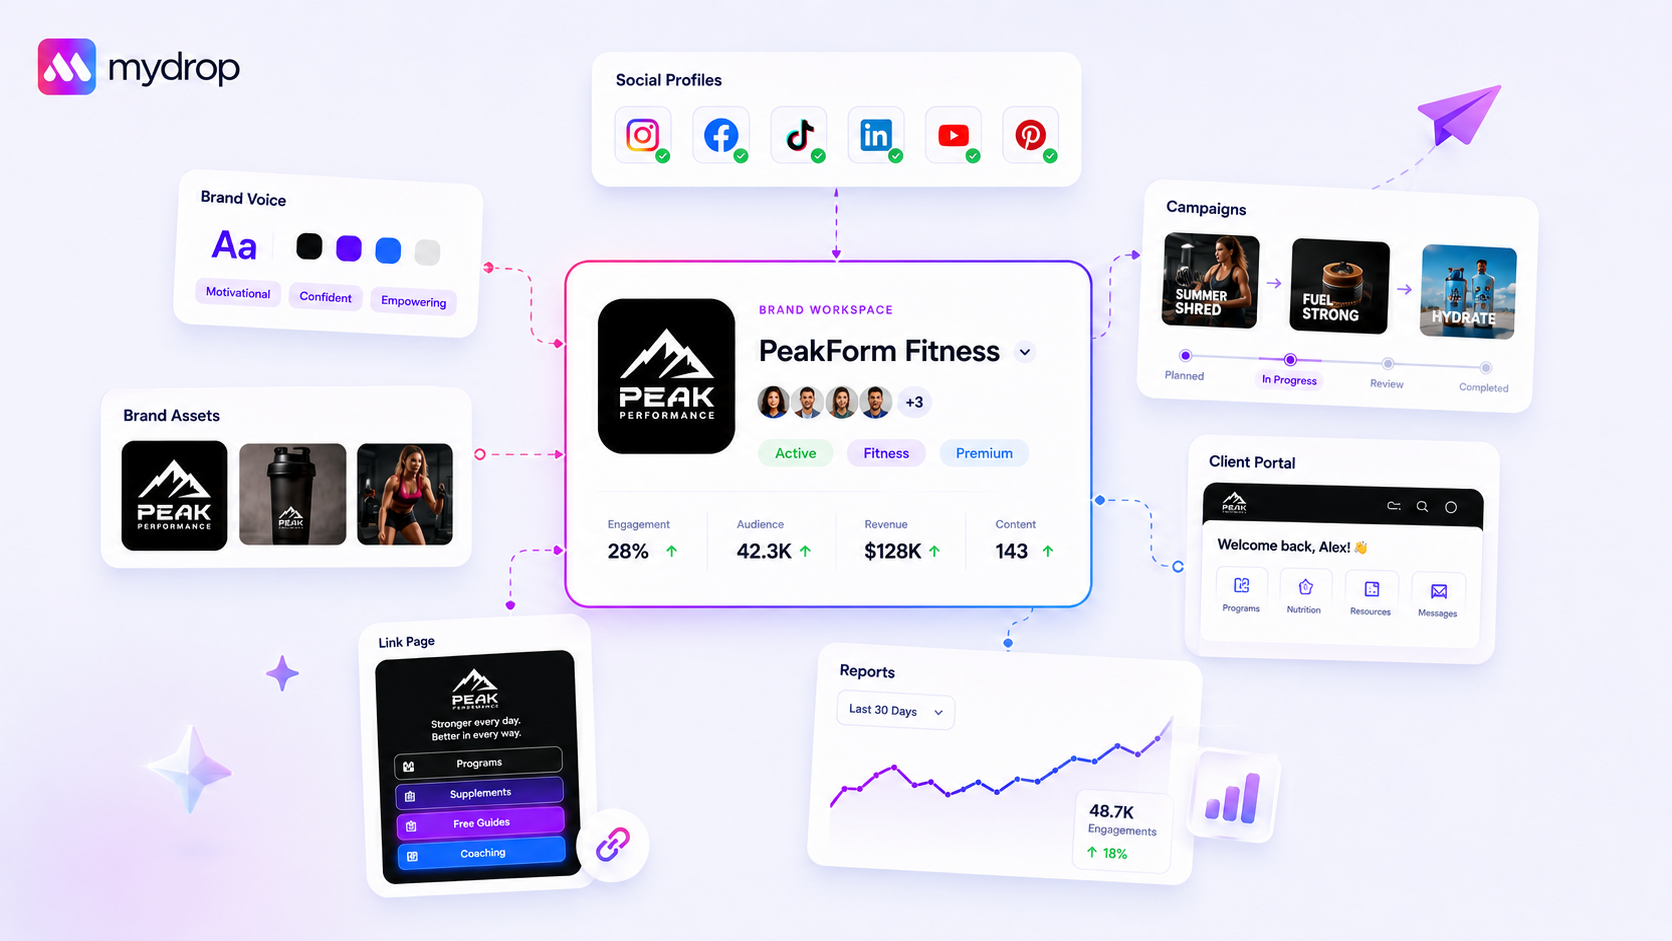
在 Mydrop,我們的帳號連結邏輯來自一個簡單的想法:代理商永遠不該看到客戶的社群密碼。 這是資安負擔,製造的麻煩比解決的還多。客戶要連結品牌帳號時,不該用 email 把密碼寄給你,也不該開 Zoom、在你面前輸入。
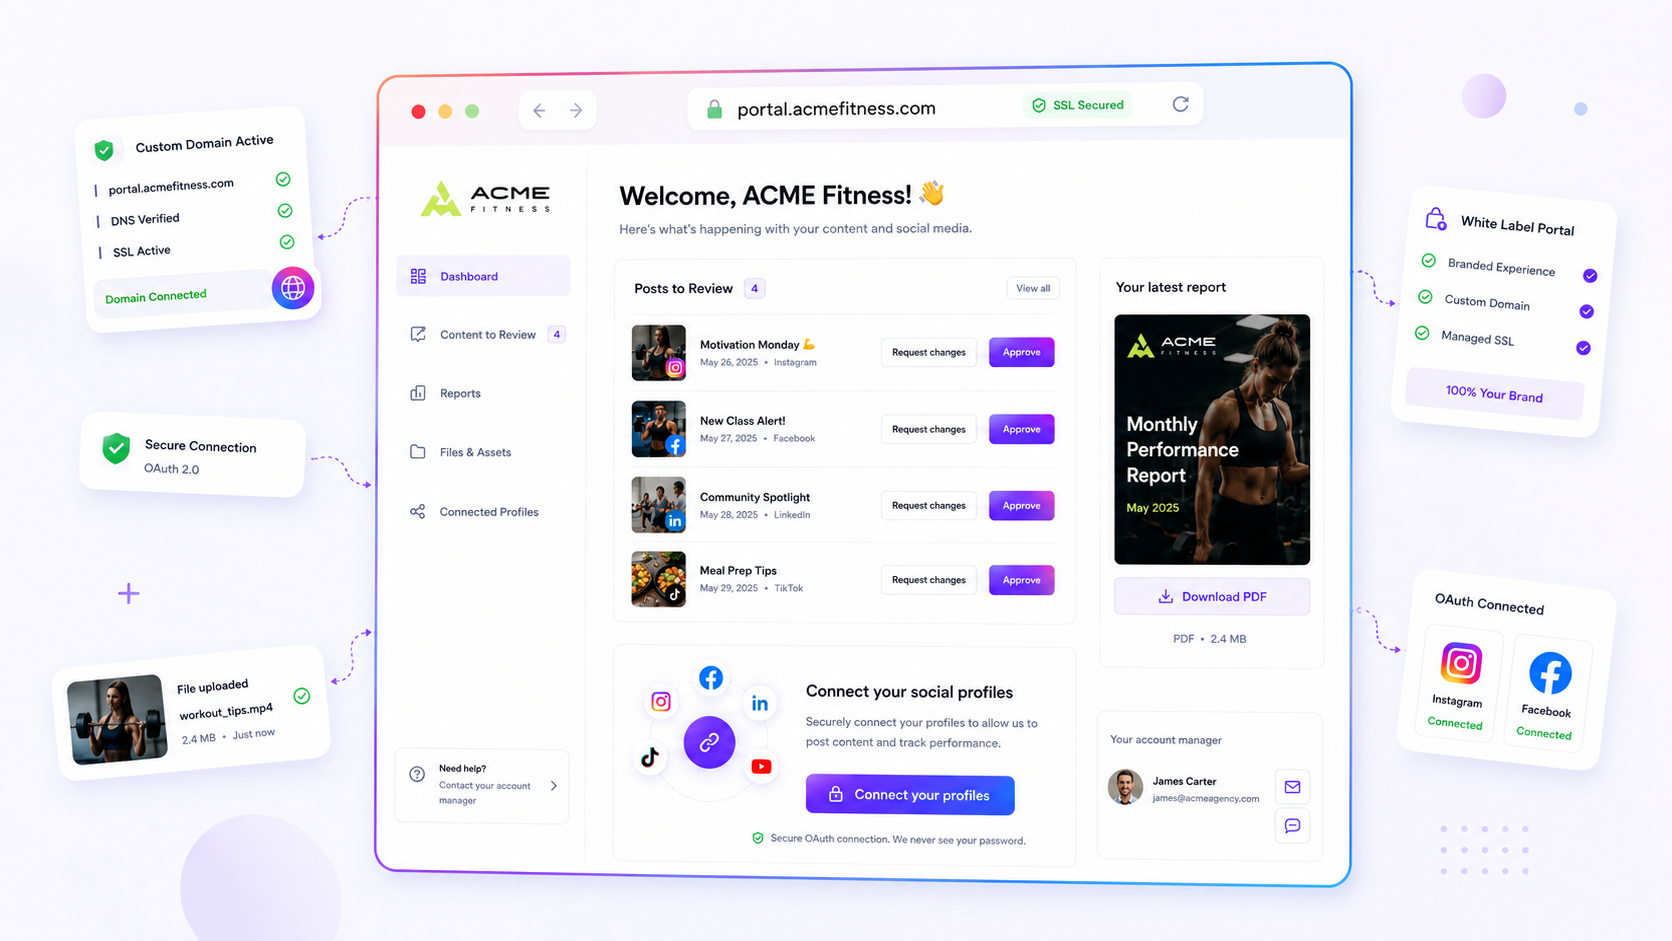
Mydrop 走的是公開品牌專區流程。你把連結寄給客戶,他們進到一個乾淨的白標頁面,自己直接跟平台(Facebook、LinkedIn、TikTok,或其他任何一個)發起 OAuth 連結。code_verifier 和權杖交換都由我們的系統在背景處理,客戶只會看到供應商的標準「授予存取權」畫面。
客戶一授權,我們的待確認帳號連結系統就接手。多數工具就是在這裡失敗:它們直接把該使用者能存取的每個粉專,全倒進你的帳號。我們不會。我們會給客戶一份清楚的探索結果清單,讓他們確認該匯入哪些。這樣就不會出現一個尷尬情況:不小心把客戶的個人 Instagram,連同商業粉專一起匯入。
這讓權杖擁有者傳遞保持乾淨,代理商只拿到該拿的,一分都不多。
簡單的選購檢查表
決定平台之前,拿這張表對照你現在用的,或打算用的工具。如果有超過一項得打「否」,你很可能是在買未來的麻煩。
| 需求 | 為什麼重要 |
|---|---|
| 零密碼介面 | 流程是否完全採用供應商的官方 OAuth?如果工具要你輸入密碼,就別用了。 |
| 多帳號篩選 | 客戶登入後,能不能只匯入特定粉專,還是工具會自動全部匯入? |
| 白標專區 | 客戶能不能在品牌專區授權帳號,還是得進你的主要儀表板? |
| 自動到期提醒 | 系統會在權杖失效「之前」主動通知你,還是要等貼文發不出去才知道? |
| 服務與帳號分開 | 工具有沒有區分真正能發文的帳號,和 Google Photos 或 Drive 這類「服務」連結? |
結論
「討密碼大作戰」是早期社群管理留下來的老習慣。它累壞團隊、讓客戶擔風險,說白了,也卡住代理商的成長。想認真擴大規模,就得告別手動處理帳密。
目標不只是讓連結變簡單,而是讓它無感。平台負責交握,資安責任就回到供應商身上,那才是它該待的地方,你的團隊也能把以前耗在帳密支援上的時間拿回來。
多數代理商沒有連結的問題,有的是協調債。先把連結流程理順,發文流程的其他部分,才有空間喘口氣。
 Google 評論
 Trustpilot 評論
 Product Hunt comment