

El mejor software OAuth para las redes sociales de una agencia es el que deja que sea el cliente quien autoriza y saca a tu equipo del circuito de credenciales. Si sigues persiguiendo contraseñas o entrando a mano en las cuentas de tus clientes, haces de caja fuerte de un riesgo que nunca debería estar en tu servidor.
Lo sabemos: el «baile de las contraseñas» es parte de la vida de agencia, pero eso no lo hace menos peligroso. Cuando le pides a un cliente su contraseña (o peor, unos códigos MFA) creas un punto de fallo manual que se rompe en cuanto cambia la contraseña o caduca un token. Necesitas un sistema que trate las conexiones sociales como activos del cliente, no como una carga más para la agencia.
Qué tienen que resolver las mejores herramientas
Que las conexiones pasen de la agencia al cliente no es solo una cuestión de seguridad: también te ahorra el caos del día a día. Busca una plataforma que ofrezca OAuth como una función de autoservicio del portal, no como una tarea administrativa.
Así debería funcionar un flujo de conexión maduro:
- Cero entrega de credenciales: el software nunca debe pedirle una contraseña al cliente. Tiene que redirigirlo a la plataforma de origen (por ejemplo, LinkedIn o Instagram), hacer allí la autenticación y devolver a tu portal un token seguro.
- Detección inteligente de cuentas: cuando el cliente da permiso, la herramienta debe saber manejar el caso de las «varias páginas». Si vincula una cuenta personal de Facebook que administra 50 páginas de empresa, el software tiene que ofrecer un paso de
pending profile connectionen el que el cliente elija justo qué quiere sincronizar. - Control del ciclo de vida: los tokens caducan, es una realidad inevitable de las API de las plataformas. Las mejores herramientas no se rompen en silencio un fin de semana: avisan al cliente de la caducidad con notificaciones automáticas en marca blanca y le dan un botón de «volver a autorizar» en tu portal.
Regla del operador: si tu herramienta te obliga a hacer el flujo OAuth en nombre del cliente, ya has suspendido la prueba de cero credenciales. La conexión tiene que salir de la sesión del propio cliente dentro de tu portal.
Comprobación de precios de Mydrop, septiembre de 2026: los planes de pago de entrada de las ocho herramientas que más se comparan con Mydrop van desde $6 por canal (Buffer) y $25 al mes (Later) hasta $99 por usuario (Hootsuite) y $199 por asiento (Sprout Social), según lo indicado en la página de precios de cada proveedor. Mydrop es gratis para empezar y luego $19 al mes en tarifa plana, no por asiento. Tabla completa en las páginas de comparación de Mydrop.
La auditoría de manejo de credenciales
| Modo de trabajo | Riesgo de seguridad | Carga manual | Confianza del cliente |
|---|---|---|---|
| Recogida manual de contraseñas | Máximo (toda la responsabilidad) | Alta (perseguir y actualizar) | Baja (fricción) |
| Inicio de sesión por proxy de la agencia | Alto (incumple las políticas) | Moderada (mantenimiento) | Media |
| OAuth en el portal iniciado por el cliente | Mínimo (token aislado) | Cero (autoservicio) | Alta (profesional) |
Muchas agencias creen que tienen un problema de «proceso», pero lo que arrastran es una deuda de coordinación. Si tu equipo gasta aunque sean dos horas a la semana en sincronizar cuentas a mano o en perseguir tokens caducados, está quemando horas facturables en infraestructura en lugar de en estrategia.
Un buen flujo basado en el portal deja que el cliente vea exactamente qué conecta. En Mydrop comprobamos que, cuando los clientes previsualizan sus propias páginas y confirman sus propios permisos, sienten mucho más control. Se acaba el misterio de qué haces con su cuenta. El objetivo es dejar de ser el intermediario de las contraseñas y convertirte en un socio estratégico, y eso no se consigue si tu base operativa es una hoja de cálculo llena de notas adhesivas.
Dónde empiezan a fallar las herramientas básicas
El verdadero quebradero de cabeza llega cuando una herramienta trata las necesidades de tu empresa como si fueran las de una app de consumo. La mayoría de las herramientas básicas de redes sociales parten de un modelo «uno a uno»: un usuario inicia sesión y autoriza su cuenta personal. Pero tú no gestionas cuentas personales, sino cientos de activos de empresa repartidos en varios mercados.
Si la herramienta no tiene un flujo sólido de conexión de perfil pendiente, caes en la «pesadilla de las varias páginas». Un cliente intenta conectar su cuenta de Facebook y la pantalla de OAuth devuelve las 50 páginas de las que es administrador. Una herramienta básica puede obligarlo a autorizarlas todas y llenarte el panel de ruido, o peor, no importar ninguna porque el protocolo de la API no estaba pensado para elegir en bloque.
Hemos visto a demasiados equipos perder tardes enteras revisando tokens a mano porque su plataforma no sabía llevar bien la fase de selección.
La trampa de «servicio frente a red social»
Otro fallo habitual es la falsa «conexión de servicio». Algunas plataformas mezclan los perfiles sociales de publicación con conexiones de servicio como Google Drive o Canva. Si tu herramienta no las distingue de forma explícita en la interfaz, acabas con una lista desordenada y sin verificar de conexiones que en realidad no sirven para publicar contenido.
Error común: tratar la conexión al Google Calendar de un cliente como si fuera un perfil social con el que se puede publicar. Eso crea perfiles «fantasma» en tu portal que confunden al equipo y ensucian tu panel de analíticas.
Los criterios de compra que importan
Cuando evalúes software para el portal de tu agencia, no te basta con una interfaz bonita. Necesitas un listón alto para todo el ciclo de vida del token. Si sigues con el «copiar y pegar la contraseña», tu equipo carga con todos los riesgos de seguridad que vengan después.
Usa esta tabla de puntuación para evaluar a tu próximo proveedor.
La tabla de puntuación OAuth para grandes empresas
| Capacidad | Riesgo alto (manual/básico) | Listo para grandes empresas (Mydrop/lo mejor de su clase) |
|---|---|---|
| Manejo de credenciales | Exige compartir la contraseña o escribirla a mano. | OAuth iniciado por el cliente. La agencia nunca ve las credenciales. |
| Sincronización de varias páginas | Falla o lo importa todo por defecto. | Ofrece revisar los perfiles pendientes antes de crearlos. |
| Estado de los tokens | Fallo silencioso hasta que se rompe una publicación. | Alertas proactivas de caducidad o de cambios en los permisos. |
| Experiencia de incorporación | Mucha documentación y correos de ida y vuelta. | Flujo de portal de autoservicio para los clientes. |
| Relación | Solo a nivel de cuenta. | Acceso agrupado por portal de marca. |
La lista de requisitos innegociables
Antes de decidirte por una plataforma, haz una prueba rápida con estos tres requisitos:
- ¿Puede el cliente iniciar la conexión él mismo? El flujo tiene que empezar dentro del portal del cliente, no en el backend de la agencia.
- ¿Incluye el proveedor un estado intermedio «pendiente»? Necesitas una pantalla para revisar y confirmar qué cuentas se importan antes de activarlas en tu calendario de publicación o en tu panel de analíticas.
- ¿Hay una forma clara de renovar el token? Cuando un token caduque (y caducará), ¿la plataforma manda al cliente una notificación en marca blanca con un enlace seguro para volver a autorizar con un clic?
El objetivo es pasar de intermediario de contraseñas a socio estratégico. Si una herramienta te obliga a perseguir a los clientes para que te den sus credenciales, solo te suma deuda de coordinación. Elige un software que permita a tus clientes gestionar sus conexiones con seguridad, mientras tú te centras en la estrategia que hace crecer su negocio.
Cómo encaja Mydrop en este flujo de trabajo
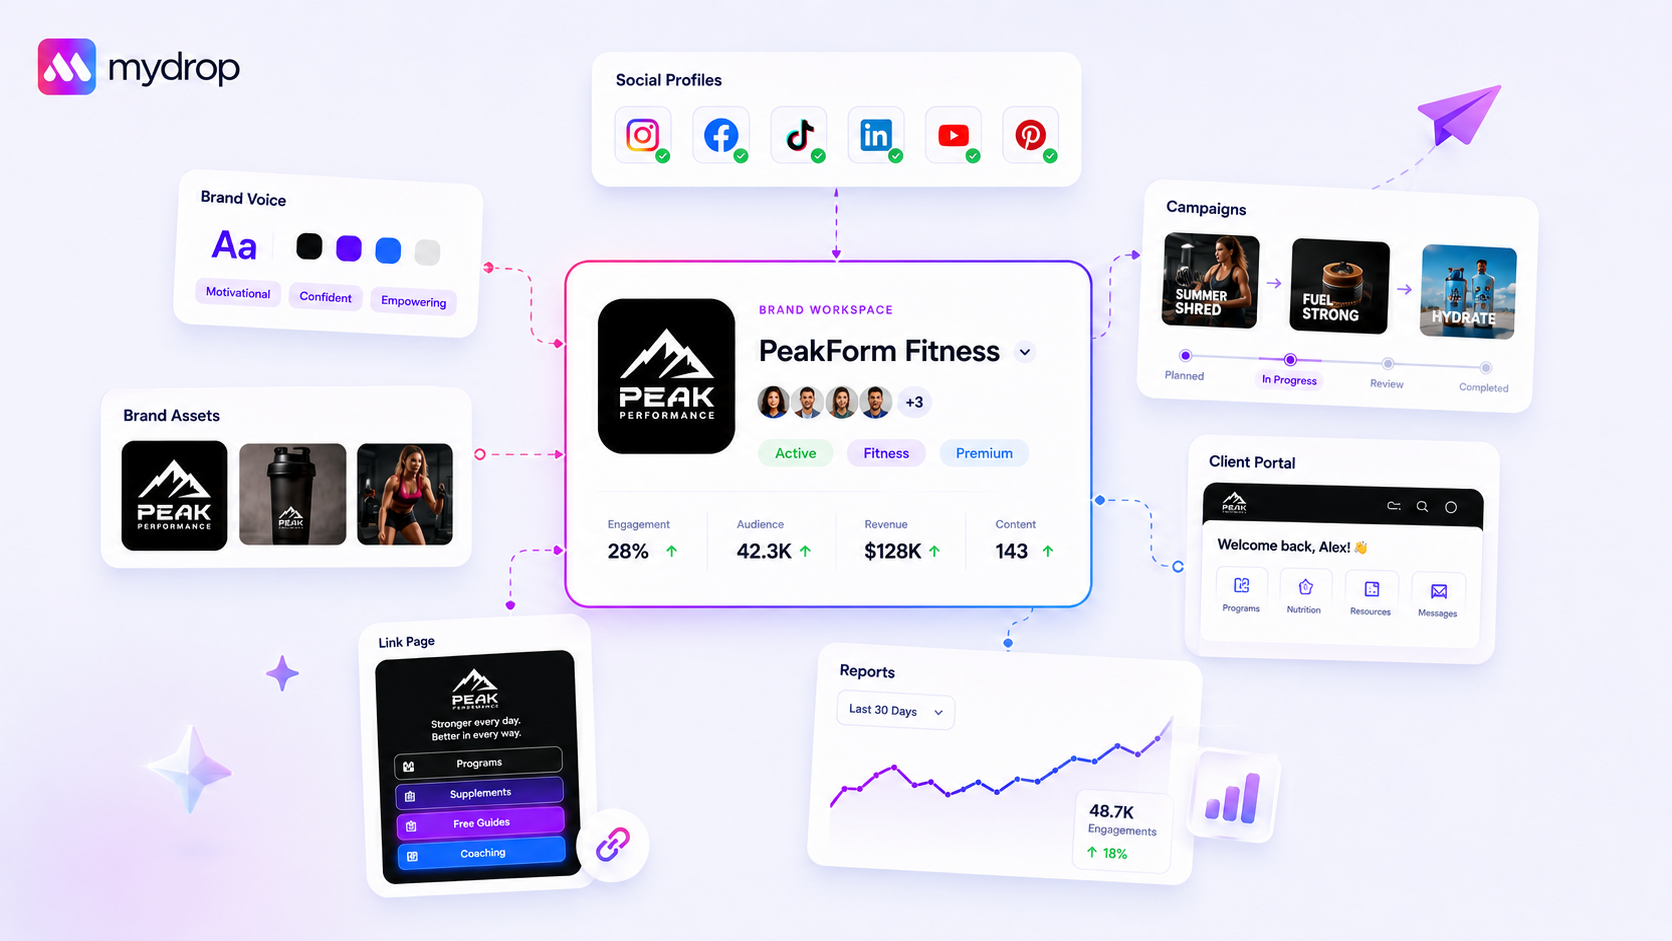
En Mydrop diseñamos la lógica de conexión de perfiles a partir de una idea sencilla: la agencia nunca debería ver la contraseña de redes sociales de un cliente. Es un riesgo de seguridad que da más fricción de la que resuelve. Cuando un cliente necesita conectar el perfil de una marca, no debería mandarte la contraseña por correo ni meterse en una videollamada para teclearla mientras tú miras.
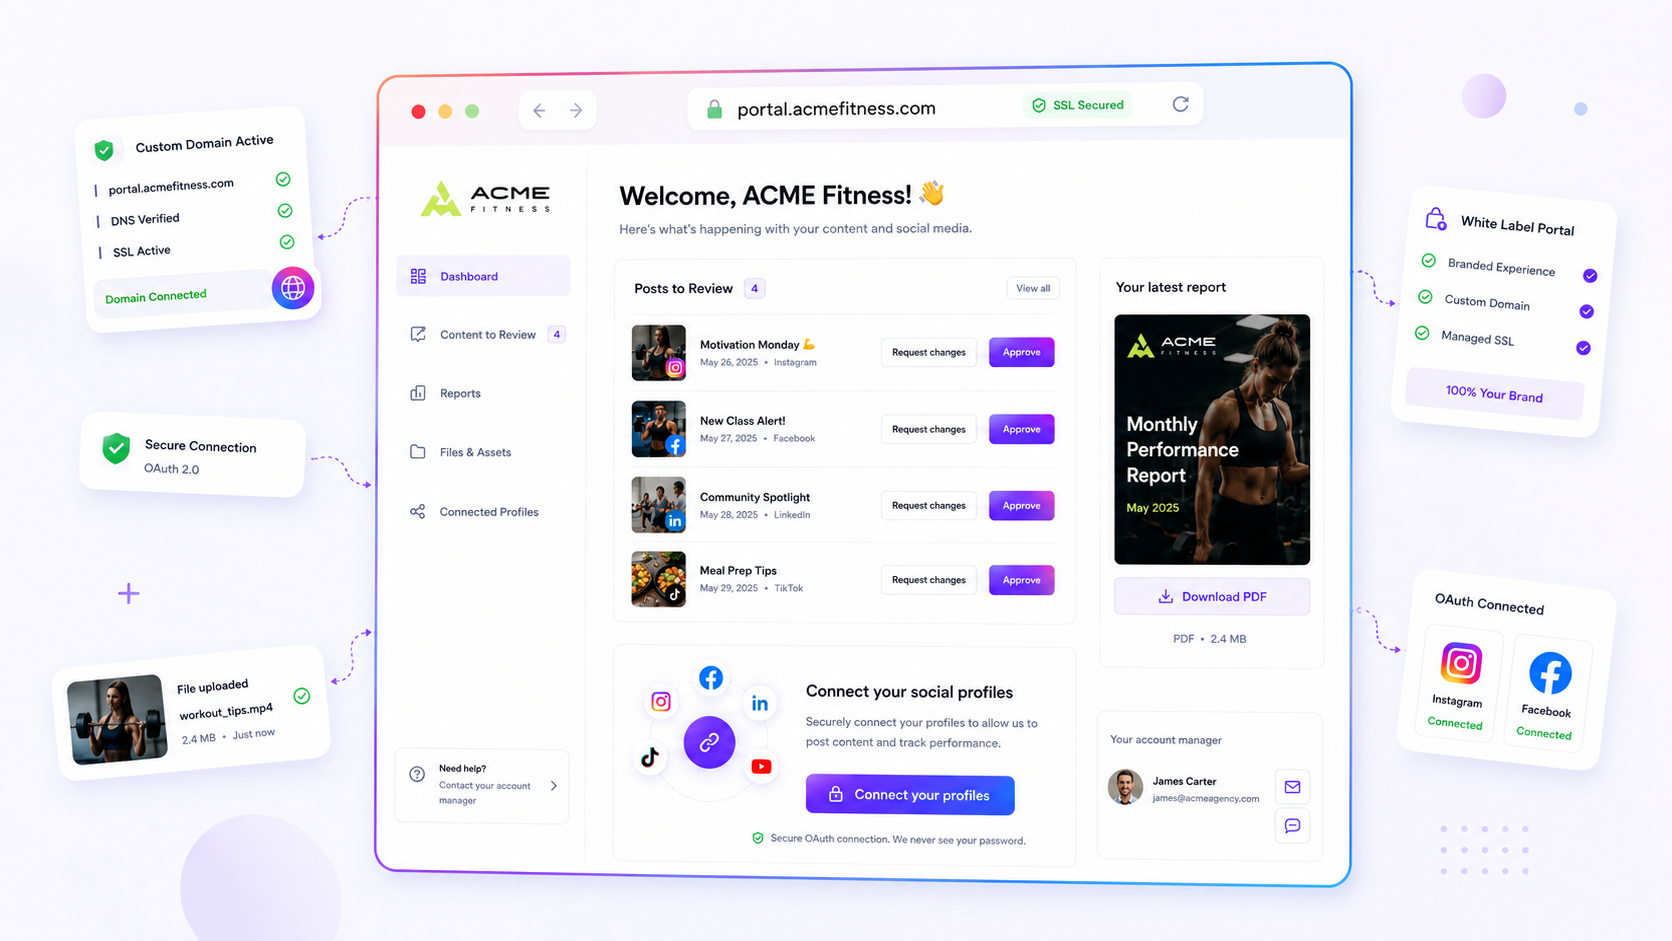
En Mydrop el cliente entra por un flujo de portal público de marca. Le envías un enlace, aterriza en una página limpia en marca blanca y es él quien inicia la conexión OAuth directamente con la plataforma (Facebook, LinkedIn, TikTok o la que sea). Como nuestro sistema se ocupa del code_verifier y del intercambio de tokens en segundo plano, el cliente solo ve la pantalla estándar de «Conceder acceso» del proveedor.
Cuando autoriza, entra en juego nuestro sistema de conexión de perfil pendiente. Aquí es donde fallan casi todas las herramientas: vuelcan en tu cuenta todas las páginas a las que tiene acceso esa persona. Nosotros no. Mostramos al cliente una lista clara de los perfiles detectados para que confirme cuáles se importan. Así evitas el desastre de importar por error el Instagram personal de un cliente junto con la página de su empresa.
Así la propagación del propietario del token se mantiene limpia y la agencia recibe justo lo que necesita, y nada más.
Una lista de comprobación sencilla para elegir
Antes de decidirte por una plataforma, pasa esta lista por tu herramienta actual o por la que estés valorando. Si tienes que marcar «No» en más de una, lo más probable es que te estés comprando un dolor de cabeza.
| Requisito | Por qué importa |
|---|---|
| Interfaz sin contraseñas | ¿El flujo se basa solo en el OAuth oficial del proveedor? Si la herramienta pide una contraseña, para. |
| Filtrado de varios perfiles | Cuando un cliente inicia sesión, ¿puede importar solo algunas páginas o la herramienta lo importa todo automáticamente? |
| Portal en marca blanca | ¿Puede el cliente autorizar cuentas desde un portal con tu marca o tiene que entrar en tu panel principal? |
| Alertas automáticas de caducidad | ¿El sistema te avisa antes de que muera el token o solo te enteras cuando falla la publicación? |
| Separación entre servicio y perfil | ¿La herramienta distingue entre perfiles reales con los que se puede publicar y conexiones de «servicio» como Google Photos o Drive? |
Conclusión
El «baile de las contraseñas» es una reliquia de los primeros tiempos de la gestión de redes sociales. Agota a tu equipo, pone en riesgo a tus clientes y, siendo sinceros, frena el crecimiento de tu agencia. Si quieres escalar en serio, toca dejar atrás el manejo manual de credenciales.
El objetivo no es solo facilitar la conexión, sino hacerla invisible. Cuando la plataforma se encarga del trámite de conexión, la responsabilidad de seguridad vuelve al proveedor, donde debe estar, y tu equipo recupera las horas que perdía en soporte de credenciales.
La mayoría de las agencias no tiene un problema de conexión. Tiene un problema de deuda de coordinación. Arregla primero el flujo de conexión y el resto de tu canal de publicación tendrá por fin espacio para respirar.
 Reseña en Google
 Reseña en Trustpilot
 Product Hunt comment