

O melhor software de OAuth de redes sociais para agências é aquele que deixa o cliente conduzir a autorização e tira a sua equipe, de uma vez, do manuseio de credenciais. Se você ainda corre atrás de senhas ou entra na mão nas contas dos clientes, está funcionando como um cofre de risco: guarda no seu servidor um passivo que nunca deveria estar lá.
A gente entende. A "dança das senhas" faz parte da rotina das agências, mas isso não a torna menos um pesadelo de segurança. Quando você pede ao cliente uma senha (ou pior, uma lista de códigos de MFA), cria um ponto de falha manual que quebra assim que a senha muda ou um token expira. O que você precisa é de um sistema que trate as conexões sociais como ativos do cliente, e não como um fardo da agência.
O que as melhores ferramentas precisam resolver
Passar a conexão da agência para o cliente não é só questão de segurança, é questão de sanidade operacional. Você procura uma plataforma que trate o OAuth como um recurso de portal de autoatendimento, e não como uma tarefa administrativa.
Veja como deve ser, na prática, um fluxo de conexão maduro:
- Zero entrega de credenciais: o software nunca deve pedir uma senha ao cliente. Ele precisa redirecionar o cliente para a plataforma nativa (por exemplo, LinkedIn ou Instagram), fazer a autenticação ali mesmo e devolver um token seguro ao seu portal.
- Descoberta inteligente de contas: quando o cliente autoriza o acesso, a ferramenta precisa saber lidar com o cenário de "várias páginas". Se ele vincula uma conta pessoal do Facebook que administra 50 páginas comerciais, o software deve oferecer uma etapa de
pending profile connection, em que o cliente escolhe exatamente quais ativos quer sincronizar. - Atenção ao ciclo de vida: tokens morrem. É uma realidade inevitável das APIs das plataformas. As melhores ferramentas não quebram em silêncio no fim de semana: elas mandam ao cliente avisos automáticos de expiração, com a sua marca, e o guiam até um simples botão de "reautorizar" no seu portal.
Regra de operação: se a sua ferramenta exige que você faça o fluxo de OAuth em nome do cliente, você já reprovou no teste de zero credenciais. A conexão precisa partir da sessão do próprio cliente, dentro do seu portal.
Checagem de preços do Mydrop, setembro de 2026: os planos pagos de entrada das oito ferramentas mais comparadas com o Mydrop vão de $6 por canal (Buffer) e $25 por mês (Later) a $99 por usuário (Hootsuite) e $199 por assento (Sprout Social), conforme lido na página de preços de cada fornecedor. O Mydrop é grátis para começar, depois $19 por mês fixo, não por assento. Tabela completa nas páginas de comparação do Mydrop.
A auditoria do manuseio de credenciais
| Modo de fluxo | Risco de segurança | Esforço manual | Confiança do cliente |
|---|---|---|---|
| Coleta manual de senhas | Máximo (responsabilidade total) | Alto (cobrar/atualizar) | Baixa (atrito) |
| Login por proxy conduzido pela agência | Alto (violação de política) | Moderado (manutenção) | Média |
| OAuth no portal conduzido pelo cliente | Mínimo (token isolado) | Zero (autoatendimento) | Alta (profissional) |
A maioria das agências acha que tem um problema de "processo", mas na verdade tem uma dívida de coordenação. Se a sua equipe gasta só duas horas por semana sincronizando contas na mão ou correndo atrás de tokens expirados, já está queimando horas faturáveis com infraestrutura em vez de estratégia.
Um bom fluxo em portal deixa o cliente ver exatamente o que está conectando. No Mydrop, vemos que, quando os clientes veem as próprias páginas e confirmam os próprios escopos, se sentem bem mais no controle. Acaba o mistério sobre o que você faz com a conta deles. A meta é deixar de ser um intermediário de senhas e virar um parceiro estratégico, e isso é impossível se a sua base operacional depende de uma planilha de post-its.
Onde as ferramentas básicas começam a quebrar
A dor de cabeça de verdade começa quando a ferramenta trata as necessidades da sua empresa como as de um app de consumo simples. A maioria das ferramentas básicas de redes sociais parte de um modelo "um para um": espera que uma única pessoa faça login e autorize a própria conta pessoal. Só que você não gerencia contas pessoais, gerencia centenas de ativos de empresas em vários mercados.
Quando a ferramenta não tem um fluxo robusto de conexão de perfil pendente, você cai no "Pesadelo das Várias Páginas". O cliente tenta conectar o Facebook, e a tela de OAuth devolve uma lista de 50 páginas em que ele é administrador. Uma ferramenta básica pode obrigá-lo a autorizar tudo, enchendo o seu painel de ruído irrelevante, ou, pior, pode falhar e não importar nenhuma, porque o handshake da API não foi pensado para seleção em massa.
Já vimos equipes demais perderem tardes inteiras consertando tokens na mão porque a plataforma não sabia lidar direito com a etapa de seleção.
A armadilha "Serviço x Social"
Outro ponto de falha comum é o disfarce da "Conexão de Serviço". Algumas plataformas misturam perfis sociais de publicação com conexões de serviço, como Google Drive ou Canva. Se a ferramenta não separa isso de forma explícita na interface, você acaba com uma lista bagunçada e não verificada de conexões que, na verdade, não estão prontas para publicar conteúdo.
Erro comum: tratar a conexão com o Google Calendar do cliente como um perfil social publicável. Isso cria perfis "fantasma" no seu portal, que confundem a equipe e poluem o painel de analytics.
Os critérios de compra que importam
Para avaliar um software para o portal da sua agência, uma interface bonita não basta. Você precisa de um padrão rigoroso sobre como a ferramenta cuida de todo o ciclo de vida do token. Se você ainda depende de um fluxo de "copiar e colar a senha", sua equipe fica com a batata quente de cada risco de segurança que vier depois.
Use esta tabela de pontuação para avaliar o seu próximo fornecedor.
A tabela de pontuação de OAuth corporativo
| Capacidade | Alto risco (manual/básico) | Pronto para empresas (Mydrop/melhor da categoria) |
|---|---|---|
| Manuseio de credenciais | Exige compartilhar senhas ou digitar na mão. | OAuth conduzido pelo cliente. A agência nunca vê as credenciais. |
| Sincronização de várias páginas | Falha ou importa tudo por padrão. | Oferece revisão de perfis pendentes antes da criação. |
| Saúde do token | Falha em silêncio até um post quebrar. | Alertas proativos de expiração ou mudança de escopo. |
| Experiência de onboarding | Muita documentação e troca de e-mails. | Fluxo de portal de autoatendimento para os clientes. |
| Relacionamento | Só no nível da conta. | Acesso agrupado por portal da marca. |
O checklist inegociável
Antes de fechar com uma plataforma, faça um teste rápido destes três requisitos funcionais:
- O cliente consegue iniciar a conexão sozinho? O fluxo precisa nascer dentro do portal voltado ao cliente, e não no backend da agência.
- O fornecedor tem uma etapa intermediária "Pendente"? Você precisa de uma tela para revisar e confirmar quais contas estão sendo importadas antes de elas serem ativadas no calendário de publicação ou no painel de analytics.
- Existe um caminho claro para renovar o token? Quando um token expira (e vai expirar), a plataforma manda ao cliente uma notificação com a sua marca e um link seguro, de um clique, para reautorizar?
A meta é deixar de ser um intermediário de senhas e virar um parceiro estratégico. Se uma ferramenta obriga você a perseguir os clientes atrás de credenciais de login, ela só aumenta a sua dívida de coordenação. Escolha um software que dê aos clientes o poder de cuidar das próprias conexões com segurança, enquanto você foca na estratégia que faz o negócio deles crescer.
Como o Mydrop apoia esse fluxo
No Mydrop, construímos a lógica de conexão de perfis a partir de uma constatação simples: a agência nunca deve ver a senha de rede social do cliente. É um risco de segurança que gera mais atrito do que resolve. Quando um cliente precisa conectar o perfil de uma marca, ele não deveria mandar a senha por e-mail nem entrar numa chamada de Zoom para digitá-la enquanto você assiste.
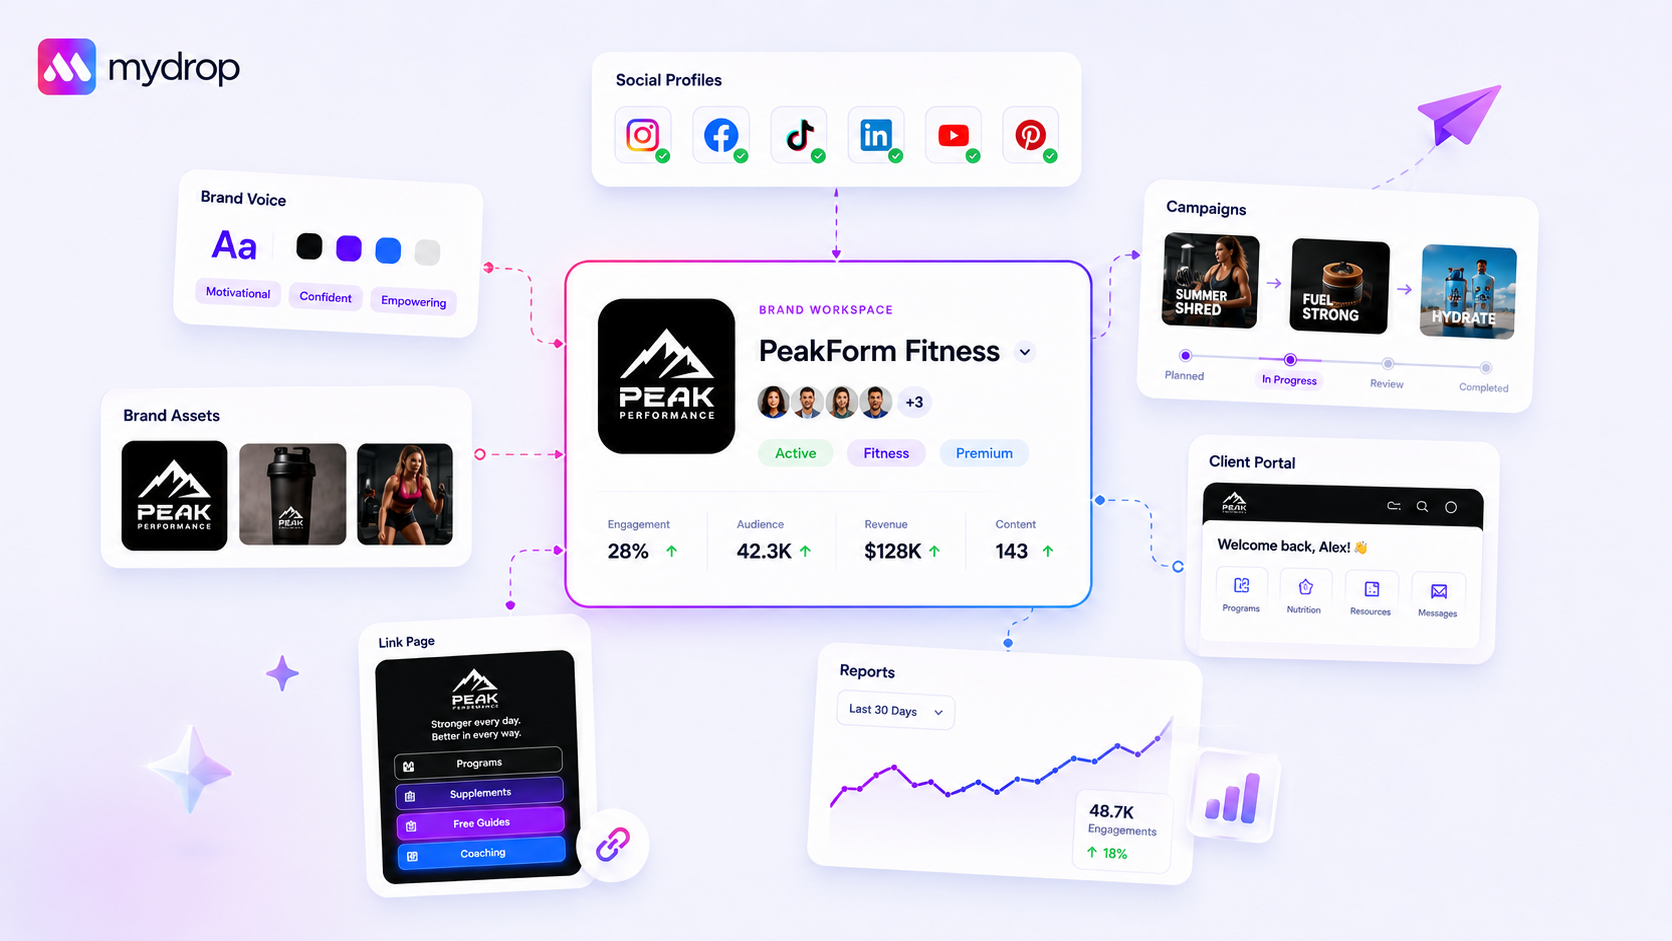
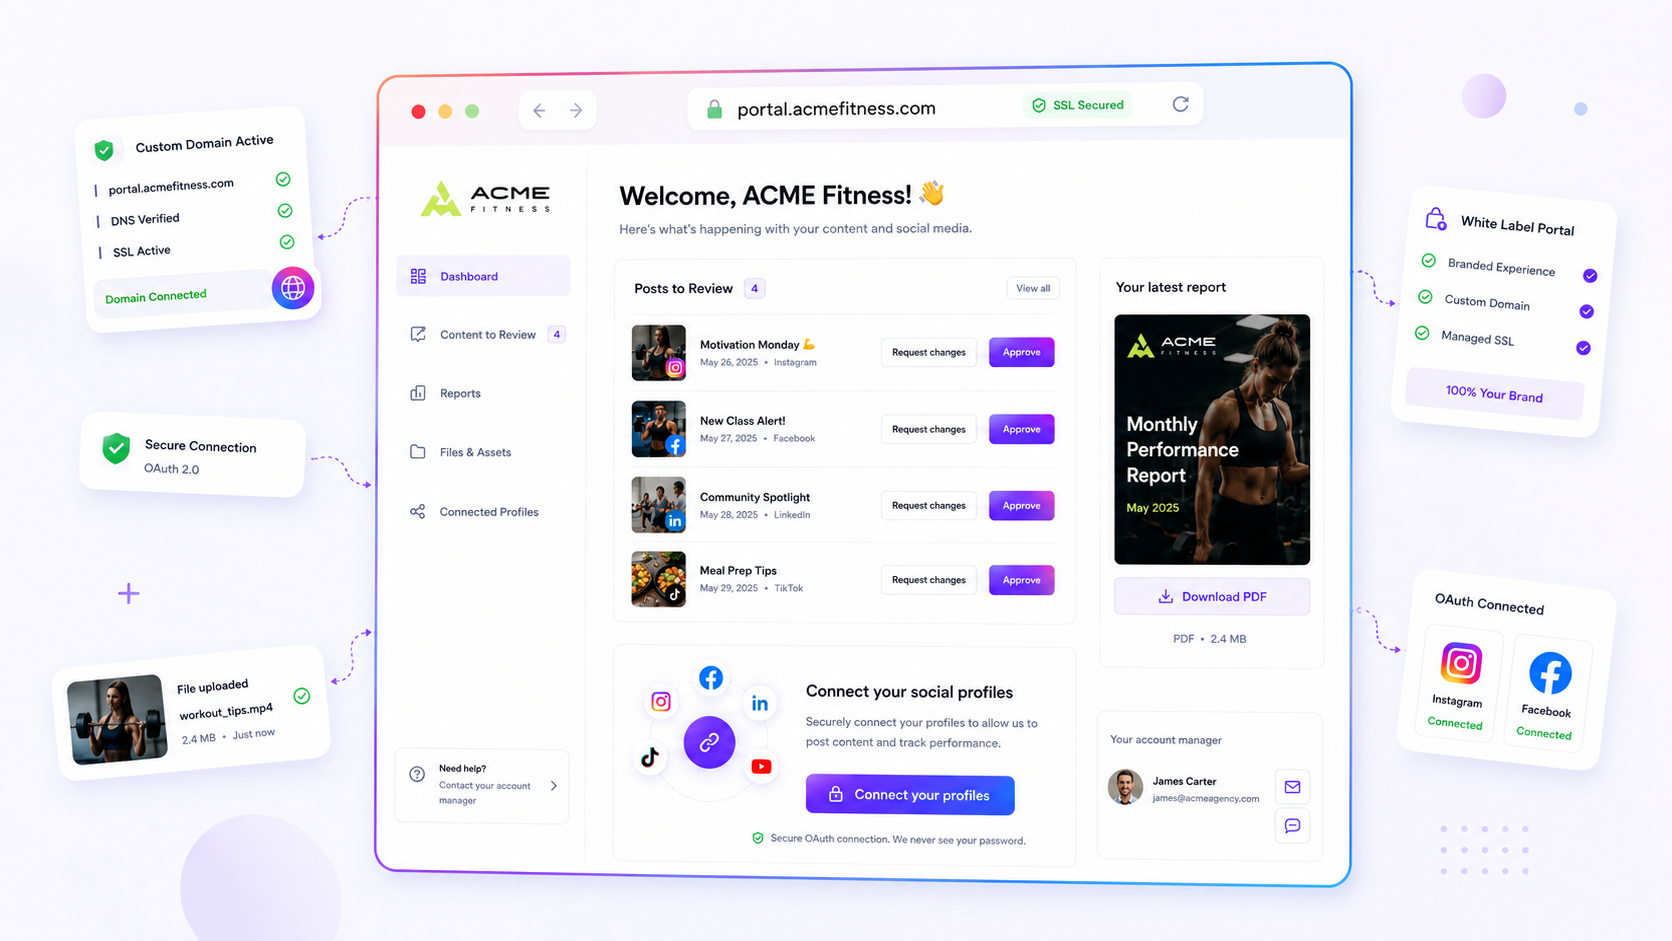
Em vez disso, o Mydrop oferece um fluxo de portal público da marca. Você manda um link ao cliente, ele cai numa página limpa, com a sua marca, e inicia ele mesmo a conexão OAuth direto com a plataforma, seja Facebook, LinkedIn, TikTok ou outra. Como o nosso sistema cuida do code_verifier e da troca de token em segundo plano, o cliente só vê a tela padrão de "Conceder acesso" do provedor.
Depois que ele autoriza, entra em ação o nosso sistema de conexão de perfil pendente. É aqui que a maioria das ferramentas falha: elas despejam na sua conta todas as páginas a que aquela pessoa tem acesso. Nós não. Mostramos ao cliente uma lista clara dos perfis descobertos, para que ele confirme exatamente quais devem ser importados. Isso evita aquela situação bagunçada em que você importa, sem querer, o Instagram pessoal do cliente junto com a página da empresa.
Assim, a propagação do proprietário do token fica limpa, e a agência recebe exatamente o que precisa, e nada além.
Um checklist simples para sua lista de finalistas
Antes de fechar com uma plataforma, passe esta lista pela ferramenta que você usa hoje ou pela que está avaliando. Se precisar marcar "Não" em mais de um item, provavelmente está comprando uma dor de cabeça futura.
| Requisito | Por que importa |
|---|---|
| Interface sem senha | O fluxo depende exclusivamente do OAuth oficial do provedor? Se a ferramenta pede uma senha, pare. |
| Filtro de vários perfis | Quando o cliente faz login, ele pode importar só páginas específicas, ou a ferramenta importa tudo automaticamente? |
| Portal com a sua marca | O cliente consegue autorizar contas em um portal com a sua marca, ou precisa entrar no seu painel principal? |
| Alertas automáticos de expiração | O sistema avisa você antes de o token morrer, ou você só descobre quando o post falha? |
| Separação serviço x perfil | A ferramenta distingue perfis realmente publicáveis de conexões de "serviço", como Google Fotos ou Drive? |
Conclusão
A "dança das senhas" é uma relíquia dos primeiros dias da gestão de redes sociais. Cansa a sua equipe, é arriscada para os seus clientes e, francamente, trava o crescimento da agência. Se você leva a escala a sério, precisa ir além do manuseio manual de credenciais.
A meta não é só facilitar a conexão, é torná-la invisível. Quando a plataforma cuida do handshake, o risco de segurança volta para o provedor, que é onde deve ficar, e a sua equipe recupera as horas antes gastas com suporte de credenciais.
A maioria das agências não tem um problema de conexão. Tem um problema de dívida de coordenação. Corrija primeiro o fluxo de conexão, e o resto do seu pipeline de publicação finalmente terá o espaço de que precisa para respirar.
 Avaliação do Google
 Avaliação no Trustpilot
 Product Hunt comment