

Den bedste OAuth-software til sociale medier for bureauer er den, hvor kunden selv giver adgang, så dit team slet ikke rører ved loginoplysninger. Jagter du stadig adgangskoder eller logger ind på kunders konti i hånden, fungerer du i praksis som bankboks for et ansvar, der aldrig burde ligge på din server.
Vi kender det godt. "Adgangskodedansen" hører til hverdagen på et bureau, men det gør den ikke mindre til et sikkerhedsmareridt. Når du beder en kunde om en adgangskode, eller endnu værre om en stak MFA-koder, bygger du et svagt led ind, som knækker, så snart en kode skifter, eller et token udløber. Du har brug for et system, hvor de sociale forbindelser tilhører kunden og ikke er en byrde, bureauet skal passe.
Hvad de bedste værktøjer skal kunne
At lade kunden styre forbindelserne i stedet for bureauet handler ikke kun om sikkerhed. Det handler om, at hverdagen kan hænge sammen. Find en platform, hvor OAuth er en selvbetjent funktion i portalen og ikke endnu en administrativ opgave.
Sådan ser et modent forbindelsesflow ud:
- Ingen udlevering af loginoplysninger: Softwaren må aldrig bede en kunde om en rå adgangskode. Den sender kunden videre til selve platformen (fx LinkedIn eller Instagram), lader login foregå dér og giver et sikkert token tilbage til din portal.
- Smart opdagelse af konti: Når en kunde giver adgang, skal værktøjet kunne håndtere mange sider på én gang. Forbinder kunden en privat Facebook-konto, der administrerer 50 virksomhedssider, skal softwaren have et afventende trin (
pending profile connection), hvor kunden vælger præcis de profiler, der skal synkroniseres. - Styr på levetiden: Tokens dør. Sådan er platformenes API'er, og det kan ingen ændre. De bedste værktøjer går ikke bare i stykker i stilhed en weekend. De sender automatiske beskeder i dit eget design til kunden, når adgangen er ved at udløbe, og viser en enkel knap i din portal, hvor kunden giver adgang igen.
Tommelfingerregel: Kræver dit værktøj, at du selv gennemfører OAuth-flowet på vegne af kunden, har du allerede dumpet testen for ingen loginoplysninger. Forbindelsen skal starte i kundens egen session i din portal.
Mydrop-pristjek, september 2026: de billigste betalte planer hos de otte værktøjer, der oftest sammenlignes med Mydrop, ligger fra $6 pr. kanal (Buffer) og $25 om måneden (Later) til $99 pr. bruger (Hootsuite) og $199 pr. sæde (Sprout Social), læst på hver udbyders prisside. Mydrop er gratis at starte med, derefter $19 om måneden fast, ikke pr. sæde. Fuld tabel på Mydrops sammenligningssider.
Auditten af håndtering af loginoplysninger
| Arbejdsform | Sikkerhedsrisiko | Manuelt arbejde | Kundens tillid |
|---|---|---|---|
| Manuel indsamling af adgangskoder | Størst (fuldt ansvar) | Højt (jagt og opdatering) | Lav (besvær) |
| Bureauet logger ind som proxy | Høj (brud på retningslinjer) | Middel (vedligehold) | Middel |
| Kunden selv via portal-OAuth | Minimal (token holdt for sig) | Nul (selvbetjening) | Høj (professionelt) |
De fleste bureauer tror, de har et procesproblem. I virkeligheden har de en koordineringsgæld. Bruger dit team bare to timer om ugen på at synkronisere konti i hånden eller jage udløbne tokens, bruger I fakturerbar tid på infrastruktur i stedet for strategi.
Med et solidt flow i portalen kan kunden se præcis, hvad de forbinder. Hos Mydrop oplever vi, at kunder føler sig langt mere trygge, når de selv kan forhåndsvise deres sider og bekræfte deres egne rettigheder. Så forsvinder mystikken om, hvad du egentlig gør med deres konto. Målet er at gå fra at være mellemmand for adgangskoder til at være strategisk partner, og det lykkes ikke, hvis dit fundament er et regneark og en stak post-its.
Hvor enkle værktøjer begynder at knage
Den rigtige hovedpine starter, når et værktøj behandler store virksomheders behov, som om det var en simpel forbrugerapp. De fleste enkle værktøjer til sociale medier er bygget over en "én til én"-tankegang: Én bruger logger ind og giver adgang til sin egen private konto. Men du styrer ikke private konti. Du styrer hundredvis af virksomhedskonti på tværs af flere markeder.
Mangler værktøjet et solidt flow for afventende profilforbindelser, ender du i "flersidemareridtet". En kunde forsøger at forbinde sin Facebook-konto, og OAuth-skærmen viser en liste med 50 sider, de er administratorer for. Et enkelt værktøj kan tvinge dem til at godkende det hele, så dit dashboard drukner i støj. Eller det fejler og importerer ingen af siderne, fordi API-håndtrykket ikke var bygget til at vælge mange ad gangen.
Vi har set alt for mange teams spilde hele eftermiddage på at fejlsøge tokens i hånden, fordi deres platform ikke kunne klare selve valget ordentligt.
Fælden "tjeneste eller social"
Et andet typisk fejlpunkt er den forklædte "tjenesteforbindelse". Nogle platforme blander sociale publiceringsprofiler sammen med tjenesteforbindelser som Google Drive eller Canva. Skelner dit værktøj ikke tydeligt mellem dem i brugerfladen, ender du med en rodet liste over forbindelser, ingen har bekræftet, og som slet ikke er klar til at publicere indhold.
Almindelig fejl: At behandle en forbindelse til en kundes Google Kalender som en profil, man kan publicere på. Det skaber "spøgelsesprofiler" i din portal, som forvirrer teamet og roder i dit analyse-dashboard.
De købskriterier, der tæller
Når du vurderer software til bureauets portal, skal du kigge på mere end en flot brugerflade. Stil skarpe krav til, hvordan værktøjet håndterer hele tokenets livscyklus. Bruger du stadig en "kopiér og indsæt adgangskode"-arbejdsgang, står dit team med ansvaret for hver eneste sikkerhedsrisiko, der følger med.
Brug dette scorekort, når du vurderer din næste leverandør.
Scorekortet for OAuth i store virksomheder
| Funktion | Høj risiko (manuel/enkel) | Klar til store virksomheder (Mydrop/bedst i klassen) |
|---|---|---|
| Håndtering af loginoplysninger | Kræver deling af adgangskoder eller manuel indtastning. | OAuth styret af kunden. Bureauet ser aldrig loginoplysningerne. |
| Synk af flere sider | Fejler eller importerer alt som standard. | Giver en afventende profil til gennemsyn, før den oprettes. |
| Tokens' tilstand | Fejler i stilhed, til et opslag går i stykker. | Aktive advarsler ved udløb eller ændrede rettigheder. |
| Onboarding | Meget dokumentation og mails frem og tilbage. | Selvbetjent portalflow for kunderne. |
| Relation | Kun på kontoniveau. | Adgang samlet pr. brandportal. |
Tjeklisten, der ikke kan forhandles
Før du binder dig til en platform, så test de tre funktionelle krav her:
- Kan kunden starte forbindelsen selv? Flowet skal starte inde i den portal, kunden ser, ikke i bureauets backend.
- Har leverandøren et "afventende" mellemtrin? Du skal have en skærm, hvor du kan gennemse og bekræfte, hvilke konti der importeres, før de aktiveres i din publiceringskalender eller dit analyse-dashboard.
- Er der en tydelig vej til at forny tokens? Når et token udløber (og det gør det), sender platformen så en besked i dit eget design til kunden med et sikkert link, der giver adgang igen med ét klik?
Målet er at gå fra at være mellemmand for adgangskoder til at være strategisk partner. Tvinger et værktøj dig til at jage kunder for loginoplysninger, vokser din koordineringsgæld bare. Vælg software, hvor kunderne selv styrer deres forbindelser sikkert, så du kan holde fokus på den strategi, der skaber deres vækst.
Sådan understøtter Mydrop dette workflow
Hos Mydrop har vi bygget logikken for profilforbindelser på én enkel erkendelse: bureauet skal aldrig se kundens adgangskode til sociale medier. Det er en sikkerhedsrisiko, der giver mere besvær, end den løser. Når en kunde skal forbinde en brandprofil, skal de ikke mailes en adgangskode til dig eller sidde i et Zoom-møde og taste den ind, mens du ser på.
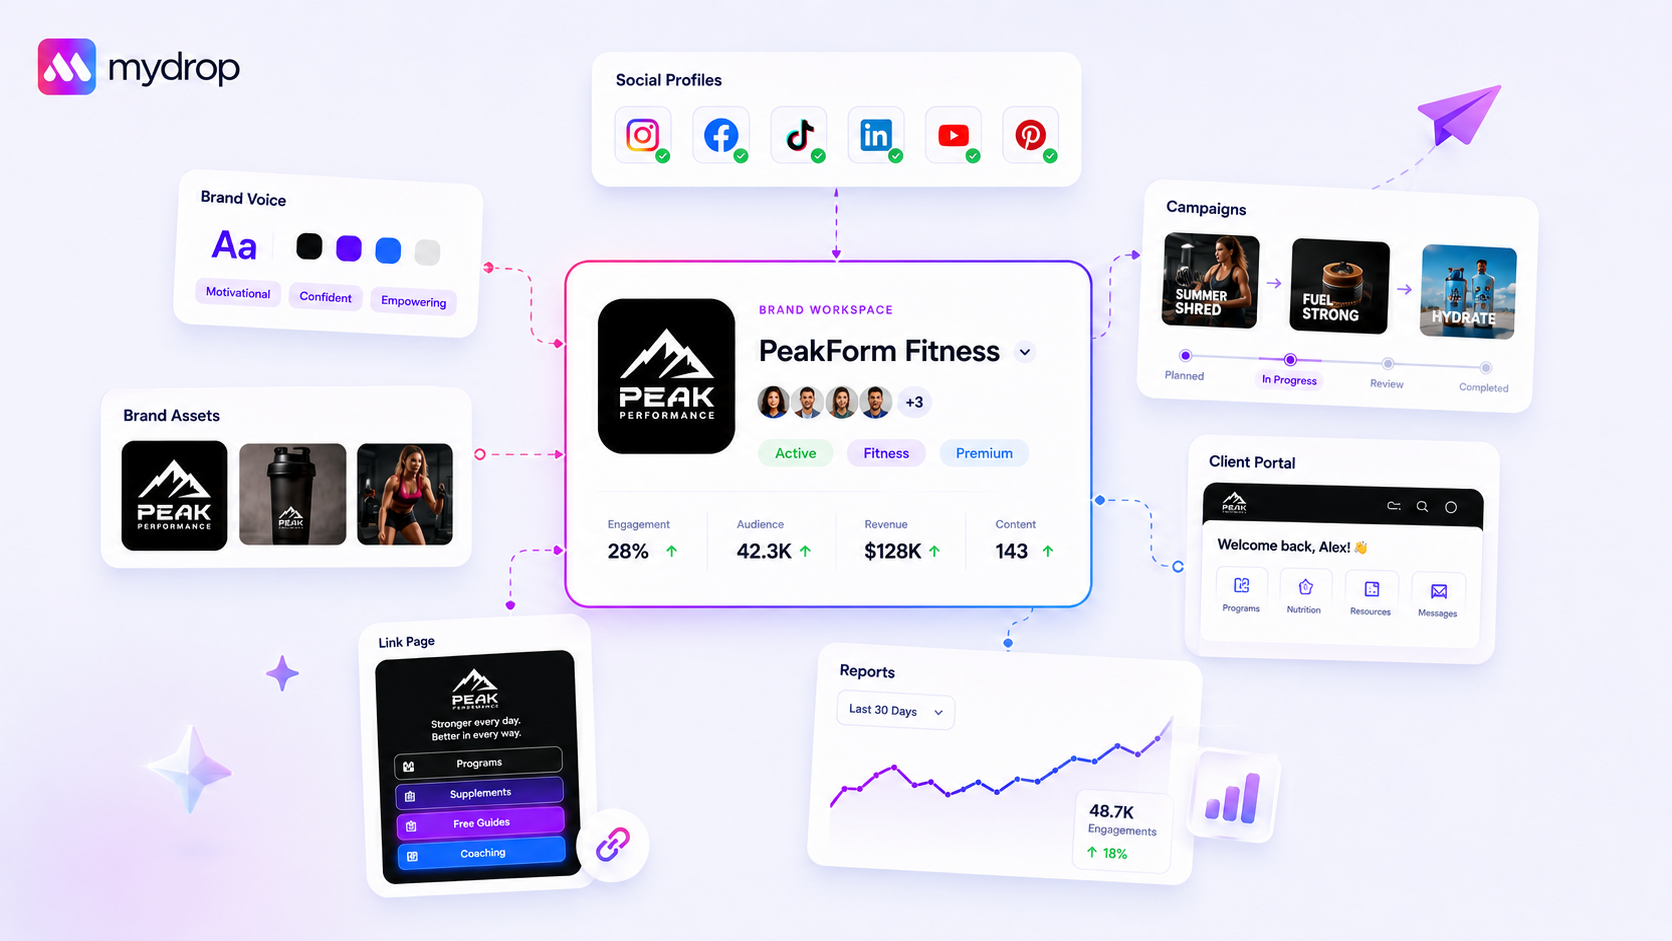
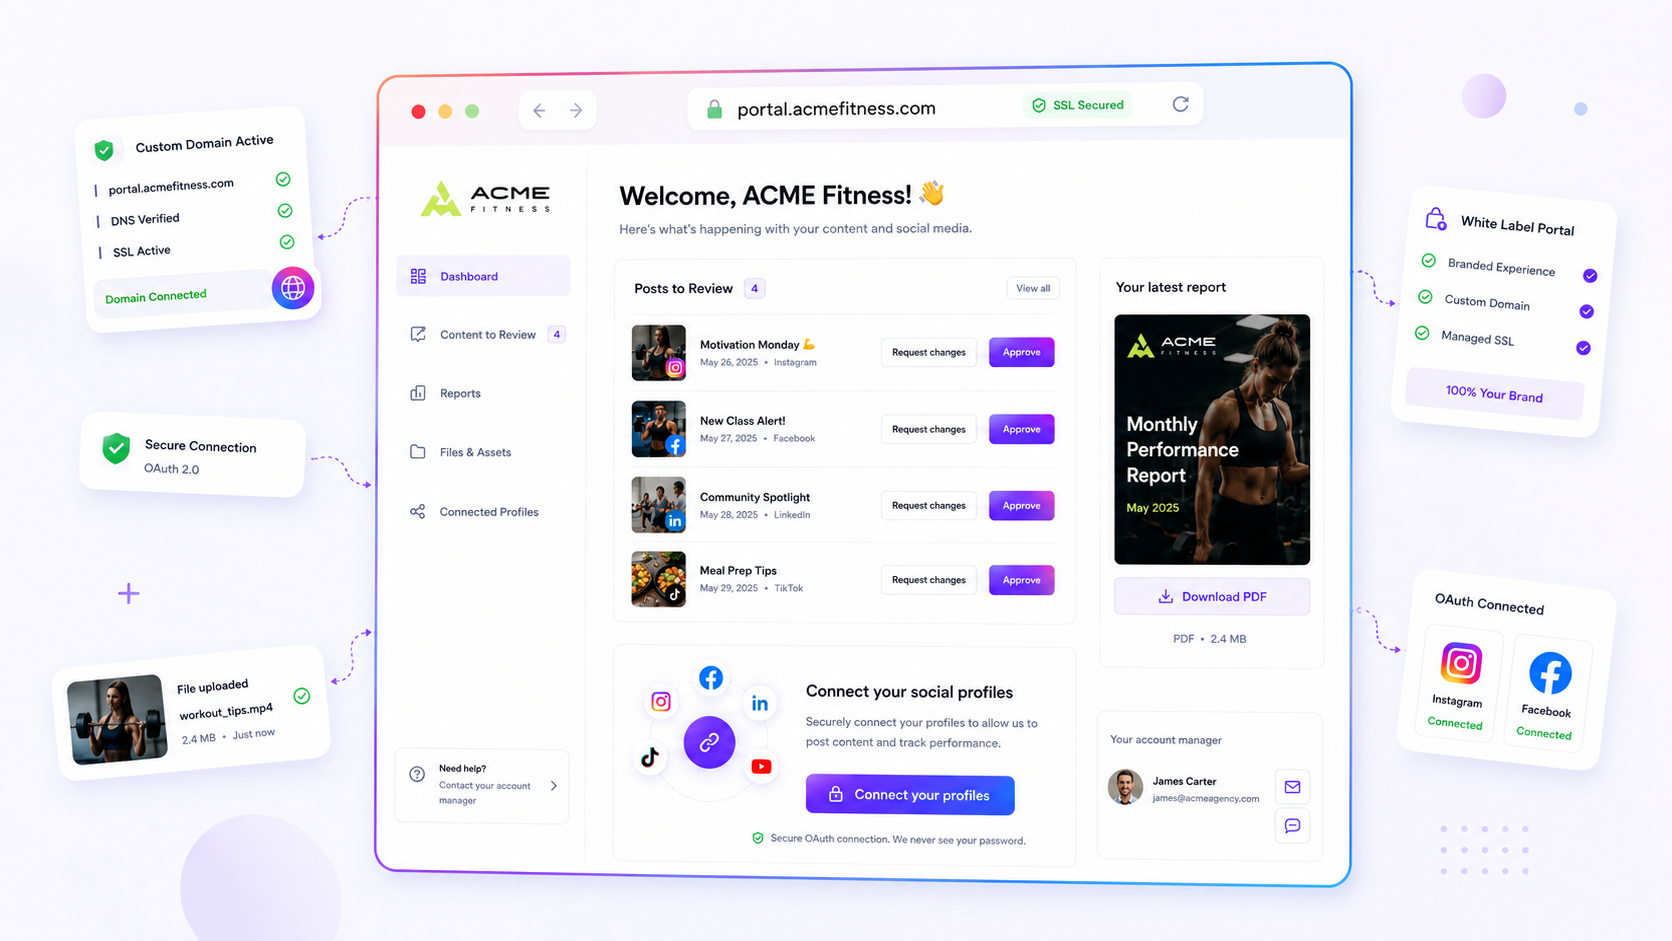
I stedet giver Mydrop et flow med en offentlig brandportal. Du sender kunden et link, de lander på en ren side i dit eget design, og de starter selv OAuth-forbindelsen direkte med platformen, hvad enten det er Facebook, LinkedIn, TikTok eller noget fjerde. Fordi vores system klarer code_verifier og udvekslingen af tokens i baggrunden, ser kunden kun leverandørens almindelige "Giv adgang"-skærm.
Når de har givet adgang, går vores afventende profilforbindelse i gang. Her svigter de fleste værktøjer: De hælder bare alle sider, brugeren har adgang til, ind på din konto. Det gør vi ikke. Vi viser kunden en tydelig liste over de profiler, vi har fundet, så de selv bekræfter, præcis hvilke der skal importeres. Så undgår du den rodede situation, hvor du kommer til at importere kundens private Instagram-konto sammen med virksomhedssiden.
Det holder videregivelsen af tokenets ejer ren, så bureauet får præcis det, det har brug for, og ikke mere.
En kort tjekliste til udvælgelsen
Før du binder dig til en platform, så hold denne liste op mod dit nuværende eller kommende værktøj. Må du svare "Nej" mere end én gang, køber du sandsynligvis en hovedpine til senere.
| Krav | Hvorfor det betyder noget |
|---|---|
| Brugerflade uden adgangskode | Bygger flowet kun på leverandørens officielle OAuth? Hvis værktøjet beder om en adgangskode, så stop. |
| Filtrering af flere profiler | Kan kunden vælge bestemte sider, når de logger ind, eller importerer værktøjet automatisk alt? |
| Portal i dit eget design | Kan kunden give adgang til konti fra en portal med dit brand, eller skal de ind i dit hoveddashboard? |
| Automatiske advarsler om udløb | Giver systemet dig besked før tokenet dør, eller opdager du det først, når opslaget fejler? |
| Adskillelse af tjeneste og profil | Skelner værktøjet mellem rigtige profiler, du kan publicere på, og "tjeneste"-forbindelser som Google Fotos eller Drive? |
Konklusion
"Adgangskodedansen" er en relikt fra de tidlige dage med styring af sociale medier. Den sluger dit teams kræfter, er risikabel for dine kunder og, helt ærligt, en flaskehals for bureauets vækst. Vil du skalere, må du væk fra manuel håndtering af loginoplysninger.
Målet er ikke bare at gøre forbindelsen lettere, men at gøre den usynlig. Når platformen klarer håndtrykket, flytter sikkerhedsansvaret tilbage til leverandøren, hvor det hører hjemme, og dit team får de timer tilbage, der før gik til support på loginoplysninger.
De fleste bureauer har ikke et problem med forbindelser. De har et problem med koordineringsgæld. Ret forbindelsesflowet først, så får resten af din publiceringsproces endelig plads til at trække vejret.
 Google-anmeldelse
 Trustpilot-anmeldelse
 Product Hunt comment