

Ügynökségeknek az a legjobb közösségi média OAuth szoftver, amelyben az ügyfél adja meg az engedélyt, a te csapatod pedig egyáltalán nem kerül kapcsolatba a jelszavakkal. Ha még mindig jelszavak után rohangálsz, vagy kézzel lépsz be az ügyfelek fiókjaiba, akkor gyakorlatilag egy kockázatos raktárszekrényt üzemeltetsz, tele olyan felelősséggel, aminek soha nem kellene a te szervereden lennie.
Ismerős a helyzet. A "jelszótánc" az ügynökségi hétköznapok része, de ettől még biztonsági rémálom. Ha jelszót kérsz az ügyféltől, vagy ami még rosszabb, MFA kódokat, akkor egy kézi hibapontot építesz a munkádba. Az első jelszócserénél vagy tokenlejáratnál el is romlik. Olyan rendszer kell, amely a közösségi kapcsolatokat az ügyfél saját vagyonaként kezeli, nem az ügynökség nyűgeként.
Mit kell tudnia a legjobb eszközöknek
Az, hogy a kapcsolatokat nem az ügynökség, hanem az ügyfél kezeli, nem csak biztonsági kérdés. Az is számít, hogy közben megőrizd a józan eszedet. Olyan platformot keress, amely az OAuth-ot önkiszolgáló portálfunkcióként kezeli, nem adminisztratív feladatként.
Így néz ki egy érett kapcsolódási folyamat a gyakorlatban:
- Nulla jelszóátadás: A szoftver soha nem kérhet az ügyféltől jelszót. Az ügyfelet a natív platformra (például LinkedInre vagy Instagramra) kell irányítania, ott zajlik a hitelesítés, és a portálod csak a biztonságos tokent kapja vissza.
- Okos fiókfelismerés: Amikor az ügyfél megadja az engedélyt, az eszköznek értenie kell a "több oldalas" esetekhez. Ha valaki egy személyes Facebook-fiókot köt be, amely 50 céges oldalt kezel, a szoftvernek be kell iktatnia egy
pending profile connectionlépést, ahol az ügyfél pontosan kiválasztja, mit szinkronizáljon. - Életciklus-kezelés: A tokenek lejárnak, ez a platformok API-jaiban elkerülhetetlen. A legjobb eszközök nem hagyják, hogy hétvégén csendben összeomoljon valami. Automatikus, white-label lejárati értesítést küldenek az ügyfélnek, és egy egyszerű "újraengedélyezés" gombbal végigviszik a portálodban.
Üzemeltetői szabály: Ha az eszközöd azt kéri, hogy az OAuth folyamatot az ügyfél helyett te végezd el, akkor már megbukott a nulla jelszó tesztjén. A kapcsolódásnak az ügyfél saját munkamenetéből kell indulnia, a portálodon belül.
Mydrop árazási ellenőrzés, 2026. szeptember: a Mydrop-pal leggyakrabban összehasonlított nyolc eszköz belépő szintű fizetős csomagjai csatornánként 6 dollártól (Buffer) és havi 25 dollártól (Later) egészen felhasználónként 99 dollárig (Hootsuite) és ülésenként 199 dollárig (Sprout Social) terjednek, az egyes szolgáltatók árazási oldalán olvasható adatok szerint. A Mydrop ingyen indítható, utána havi 19 dollár fix áron, nem ülésenként. Teljes táblázat a Mydrop összehasonlító oldalain.
A jelszókezelési audit
| Munkamód | Biztonsági kockázat | Kézi teher | Ügyfélbizalom |
|---|---|---|---|
| Kézi jelszógyűjtés | Maximális (teljes felelősség) | Magas (hajszolás, frissítés) | Alacsony (súrlódás) |
| Az ügynökség nevében belépés | Magas (szabályszegés) | Közepes (karbantartás) | Közepes |
| Ügyfél által indított portál OAuth | Minimális (elkülönített token) | Nulla (önkiszolgáló) | Magas (profi benyomás) |
A legtöbb ügynökség azt hiszi, hogy folyamatprobléma van, pedig koordinációs adósság. Ha a csapatod hetente akár két órát tölt fiókok kézi szinkronizálásával vagy lejárt tokenek hajszolásával, akkor számlázható időt költesz infrastruktúrára stratégia helyett.
Egy jó portálalapú folyamatban az ügyfél pontosan látja, mit köt be. A Mydropnál azt tapasztaljuk, hogy ha az ügyfelek előre megnézhetik a saját oldalaikat, és maguk hagyják jóvá a jogosultságokat, sokkal nagyobb kontrollt éreznek. Nincs többé titokzatosság abból, hogy mit csinálsz a fiókjukkal. A cél, hogy jelszókézbesítő helyett stratégiai partner legyél. Ez nem megy, ha a működésed alapja egy táblázat, tele post-it jegyzetekkel.
Hol kezdenek elromlani az alap eszközök
Az igazi fejfájás akkor kezdődik, amikor egy eszköz a nagyvállalati igényeidet is egyszerű fogyasztói appként kezeli. A legtöbb alap közösségi média eszköz "egy az egyhez" logikára épül: egy felhasználó belép, és engedélyezi a saját személyes fiókját. Te viszont nem személyes fiókokat kezelsz, hanem több piacon százával céges profilokat.
Ha az eszköz nem tud rendes függő profilkapcsolat folyamatot, beleragadsz a "többoldalas rémálomba". Az ügyfél megpróbálja bekötni a Facebook-fiókját, az OAuth képernyő pedig kidob 50 oldalt, amelyekhez admin joga van. Egy alap eszköz mindent engedélyeztet vele, és a dashboardod tele lesz felesleges zajjal. Vagy ami még rosszabb, egyiket sem importálja, mert az API-kapcsolat nem tömeges kiválasztásra készült.
Túl sok csapatot láttunk, amelyik egész délutánokat töltött tokenek kézi javításával, mert a platformjuk nem tudta rendesen kezelni a kiválasztást.
A "szolgáltatás vagy közösségi" csapda
Másik gyakori hibapont a "szolgáltatáskapcsolat" álcája. Egyes platformok összemossák a közösségi publikálási profilokat az olyan szolgáltatáskapcsolatokkal, mint a Google Drive vagy a Canva. Ha az eszköz a felületen nem választja szét őket egyértelműen, kapsz egy kusza, ellenőrizetlen kapcsolatlistát, amelynek elemei közül nem mindegyik képes tartalmat publikálni.
Gyakori hiba: Az ügyfél Google Naptár kapcsolatát publikálható közösségi profilnak tekinteni. Így "szellemprofilok" kerülnek a portálodra, amelyek összezavarják a csapatot, és összekuszálják a statisztikai dashboardot.
A vásárlási szempontok, amelyek számítanak
Ügynökségi portálhoz való szoftver kiválasztásakor nem elég a szép felület. Szigorú mércét kell állítanod arra, hogyan kezeli az eszköz a token teljes életciklusát. Ha még mindig a "jelszó másolása és beillesztése" módszerre építesz, a csapatod viseli az ebből fakadó összes biztonsági kockázatot.
Ezzel a pontozókártyával mérd össze a következő szolgáltatót.
A nagyvállalati OAuth pontozókártya
| Képesség | Nagy kockázat (kézi/alap) | Nagyvállalatra kész (Mydrop/a kategória legjobbja) |
|---|---|---|
| Jelszókezelés | Jelszómegosztás vagy kézi megadás kell. | Ügyfél által indított OAuth. Az ügynökség soha nem lát jelszót. |
| Többoldalas szinkron | Hibázik, vagy alapból mindent importál. | Létrehozás előtt függő profilokat mutat átnézésre. |
| Token állapota | Csendes hiba, amíg el nem romlik egy poszt. | Proaktív riasztás lejáratkor vagy jogosultság-eltéréskor. |
| Bevezetési élmény | Sok dokumentáció, oda-vissza e-mailezés. | Önkiszolgáló portál az ügyfeleknek. |
| Kapcsolat | Csak fiókszinten. | Márkaportálba csoportosított hozzáférés. |
A kihagyhatatlan ellenőrzőlista
Mielőtt egy platformra elköteleződsz, teszteld le gyorsan ezt a három követelményt:
- Az ügyfél maga el tudja indítani a kapcsolódást? A folyamatnak az ügyfélnek szóló portálon belül kell indulnia, nem az ügynökségi háttérfelületen.
- Van "Függő" előkészítő állapot? Kell egy képernyő, ahol átnézheted és megerősítheted, mely fiókok importálódnak, mielőtt aktívvá válnak a publikálási naptárban vagy a statisztikai dashboardon.
- Van egyértelmű út a token megújítására? Ha a token lejár (és le fog), a platform white-label értesítést küld az ügyfélnek egy biztonságos, egykattintásos újraengedélyezési linkkel?
A cél, hogy jelszókézbesítőből stratégiai partnerré válj. Ha egy eszköz miatt az ügyfelek belépési adatait kell hajkurászni, az csak növeli a koordinációs adósságodat. Válassz olyan szoftvert, amellyel az ügyfeleid biztonságosan maguk kezelik a kapcsolataikat, te pedig a növekedésüket hozó stratégiára figyelhetsz.
Hogyan segíti ezt a Mydrop
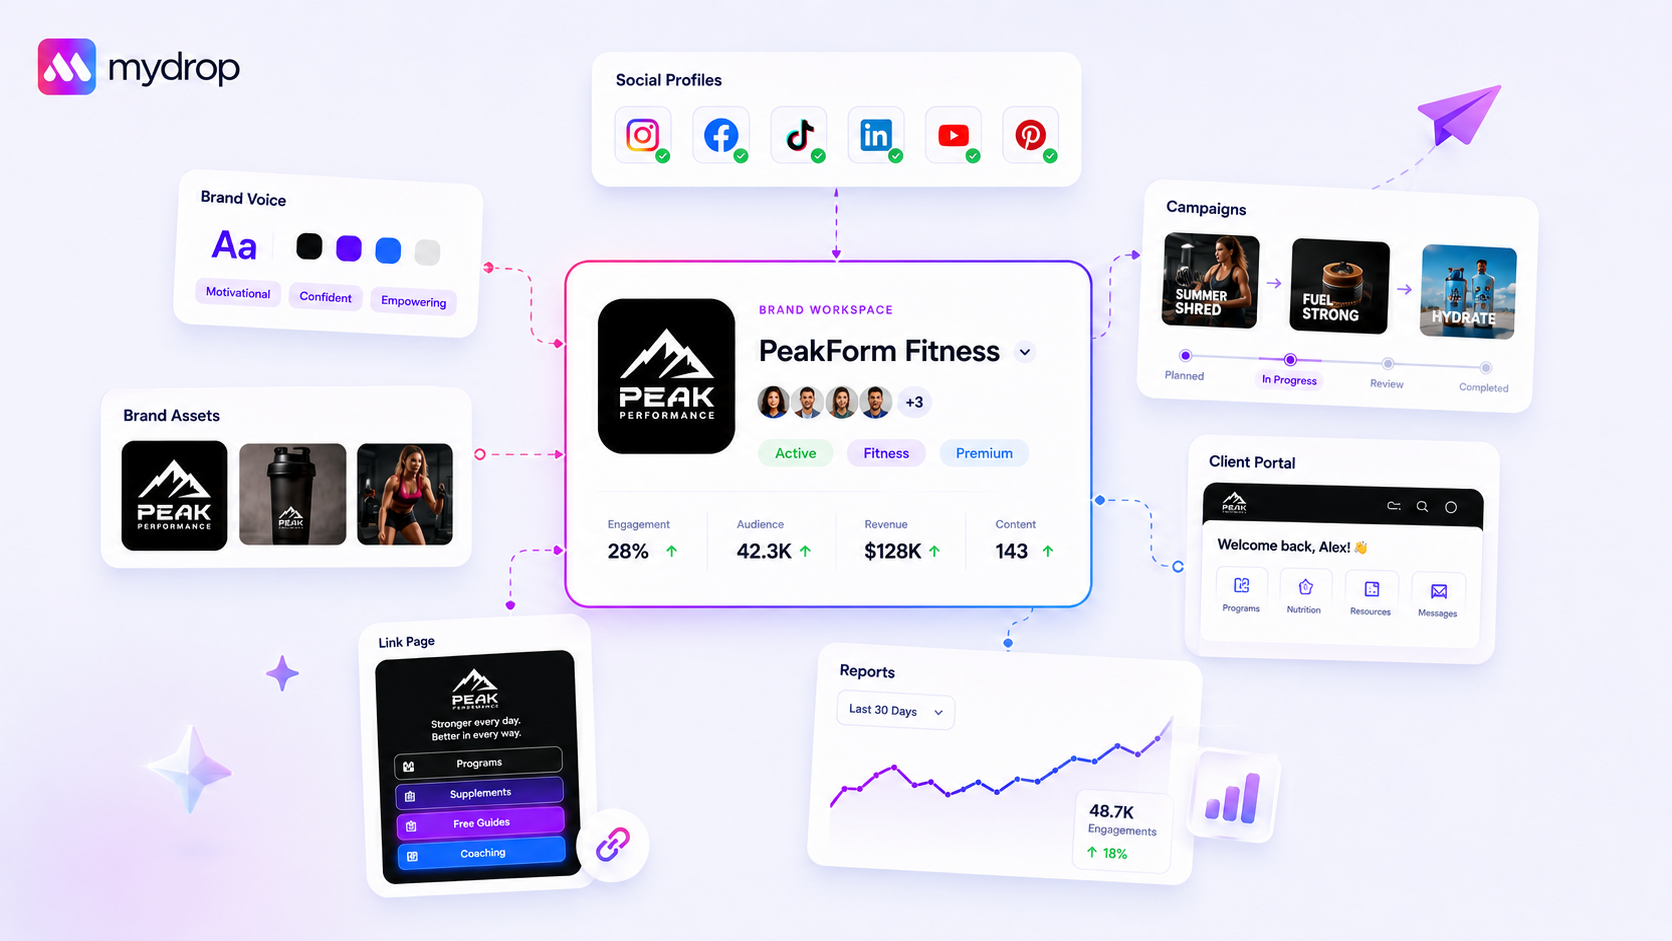
A Mydropnál a profilkapcsolódást egyetlen egyszerű felismerésre építettük: az ügynökség soha ne lássa az ügyfél közösségi média jelszavát. Ez biztonsági teher, és több súrlódást okoz, mint amennyit megold. Ha az ügyfélnek be kell kötnie egy márkaprofilt, ne jelszót küldözgessen e-mailben, és ne egy Zoom hívásban gépelje be, miközben te nézed.
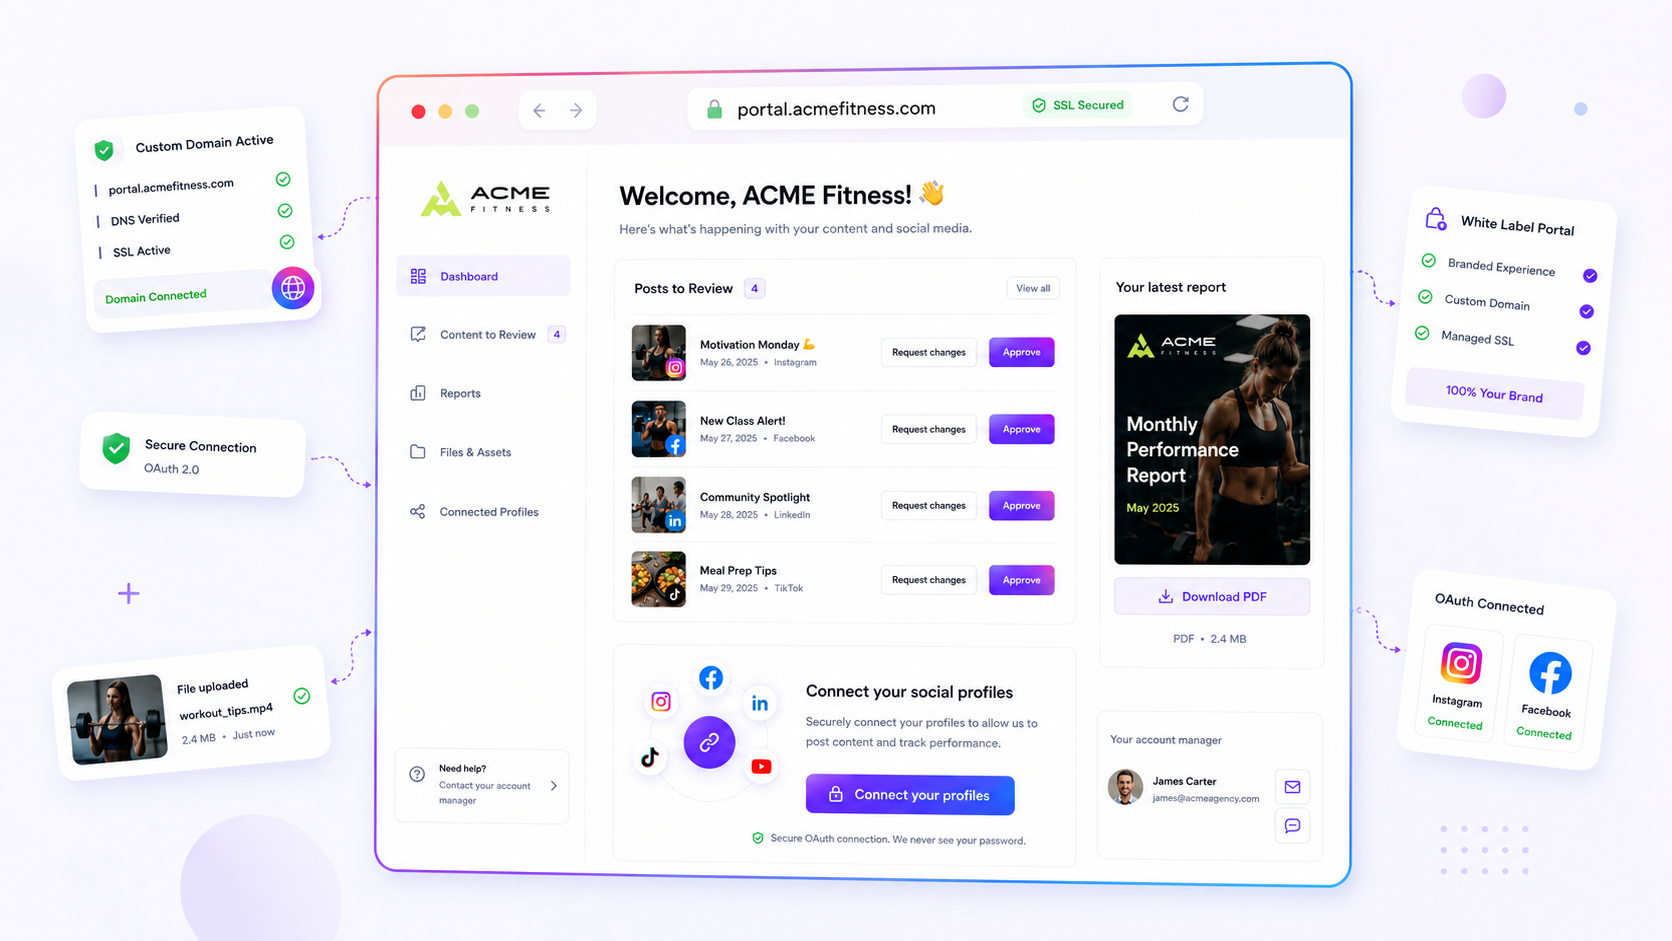
A Mydrop helyette nyilvános márkaportál folyamatot ad. Küldesz az ügyfélnek egy linket, ő egy tiszta, white-label oldalra érkezik, és maga indítja el az OAuth kapcsolódást közvetlenül a platformmal, legyen az Facebook, LinkedIn, TikTok vagy bármi más. A code_verifier értéket és a tokencserét a rendszerünk a háttérben intézi, így az ügyfél csak a szolgáltató megszokott "Hozzáférés engedélyezése" képernyőjét látja.
Az engedélyezés után lép be a függő profilkapcsolat rendszerünk. A legtöbb eszköz itt hibázik: egyszerűen beledob a fiókodba minden oldalt, amelyhez a felhasználónak hozzáférése van. Mi nem. Átlátható listát mutatunk az ügyfélnek a megtalált profilokról, hogy pontosan ő erősíthesse meg, melyek kerüljenek be. Így nem történhet meg, hogy az üzleti oldal mellé véletlenül az ügyfél személyes Instagramja is bekerül.
Ez tisztán tartja a tokentulajdonos továbbadását, az ügynökség pedig pontosan azt kapja, amire szüksége van, és semmi többet.
Egy egyszerű ellenőrzőlista a döntéshez
Mielőtt elköteleződsz egy platform mellett, futtasd végig ezt a listát a jelenlegi vagy a kiszemelt eszközödön. Ha egynél több helyen "Nem" a válasz, valószínűleg a jövőbeli fejfájást veszed meg.
| Követelmény | Miért számít |
|---|---|
| Jelszómentes felület | A folyamat kizárólag a szolgáltató hivatalos OAuth-jára épül? Ha az eszköz jelszót kér, állj meg. |
| Többprofilos szűrés | Amikor az ügyfél belép, kiválaszthatja, mely oldalakat importálja, vagy az eszköz mindent automatikusan behúz? |
| White-label portál | Az ügyfél márkázott portálról engedélyezheti a fiókokat, vagy be kell lépnie a te fő dashboardodra? |
| Automatikus lejárati riasztás | A rendszer még azelőtt szól, hogy a token lejár, vagy csak akkor derül ki, amikor a poszt nem megy ki? |
| Szolgáltatás és profil szétválasztása | Az eszköz megkülönbözteti a valódi, publikálható profilokat a "szolgáltatás" jellegű kapcsolatoktól, például a Google Fotóktól vagy a Drive-tól? |
Összegzés
A "jelszótánc" a közösségi média kezelés korai korszakának maradványa. Kimerítő a csapatodnak, kockázatos az ügyfeleidnek, és őszintén szólva fékezi az ügynökséged növekedését. Ha komolyan gondolod a skálázást, túl kell lépned a kézi jelszókezelésen.
A cél nem pusztán az, hogy egyszerűbb legyen a kapcsolódás, hanem hogy észrevétlen legyen. Ha a platform intézi a kézfogást, a biztonsági felelősség visszakerül a szolgáltatóhoz, ahová való, a csapatod pedig visszakapja a jelszótámogatásra pazarolt órákat.
A legtöbb ügynökségnek nincs kapcsolódási problémája. Koordinációs adóssága van. Először a kapcsolódási folyamatot hozd rendbe, és a publikálási folyamatod többi része végre levegőhöz jut.
 Google-értékelés
 Trustpilot-értékelés
 Product Hunt comment