

De beste social media OAuth-software voor bureaus laat de klant zelf toegang verlenen en haalt je team volledig uit de omgang met inloggegevens. Jaag je nog wachtwoorden na of log je met de hand in op klantaccounts? Dan ben je eigenlijk een kluis voor risico's die nooit op jouw server hadden mogen staan.
We kennen het. De "wachtwoorddans" hoort bij het bureauleven, maar daarmee is het nog geen minder grote beveiligingsnachtmerrie. Vraag je een klant een wachtwoord te delen, of erger, een setje MFA-codes? Dan bouw je een handmatig zwak punt in dat knapt zodra een wachtwoord verandert of een token verloopt. Je hebt een systeem nodig dat socialkoppelingen behandelt als eigendom van de klant, niet als last van het bureau.
Wat de beste tools moeten kunnen
Koppelingen die de klant beheert in plaats van het bureau, dat gaat niet alleen over beveiliging. Het gaat ook om rust in je dagelijkse werk. Zoek een platform dat OAuth ziet als een self-service functie van het portaal en niet als een administratieve klus.
Zo ziet een volwassen koppelflow er in de praktijk uit:
- Geen inloggegevens overdragen: De software vraagt een klant nooit om een kaal wachtwoord. Ze stuurt de klant door naar het platform zelf (bijvoorbeeld LinkedIn of Instagram), laat het inloggen daar afhandelen en geeft een beveiligd token terug aan jouw portaal.
- Slim accounts ontdekken: Geeft een klant toegang, dan moet de tool overweg kunnen met scenario's met "meerdere pagina's". Koppelt iemand een persoonlijk Facebook-account dat 50 bedrijfspagina's beheert, dan moet de software een stap
pending profile connectionbieden waarin de klant precies kiest welke assets worden gesynchroniseerd. - Oog voor de levensduur: Tokens gaan dood. Dat is een onvermijdelijk feit bij de API's van platforms. De beste tools laten het in het weekend niet stilletjes stuklopen, maar sturen de klant automatisch een white-label melding bij verlopen toegang, met in je portaal een simpele knop om opnieuw toegang te verlenen.
Regel voor operators: Moet jij de OAuth-flow doorlopen namens de klant? Dan ben je al gezakt voor de test zonder inloggegevens. De koppeling moet starten in de eigen sessie van de klant, binnen jouw portaal.
Mydrop-prijscheck, september 2026: de instappende betaalde abonnementen van de acht tools die het vaakst met Mydrop worden vergeleken, lopen van $6 per kanaal (Buffer) en $25 per maand (Later) tot $99 per gebruiker (Hootsuite) en $199 per seat (Sprout Social), zoals te lezen op de prijspagina van elke aanbieder. Mydrop is gratis te starten en daarna $19 per maand vast, niet per seat. Volledige tabel op Mydrop's vergelijkingspagina's.
De audit van het omgaan met inloggegevens
| Werkwijze | Beveiligingsrisico | Handmatig werk | Vertrouwen van de klant |
|---|---|---|---|
| Wachtwoorden handmatig verzamelen | Maximaal (volledige aansprakelijkheid) | Hoog (nabellen en bijwerken) | Laag (gedoe) |
| Inloggen namens de klant door het bureau | Hoog (schending van beleid) | Gemiddeld (onderhoud) | Gemiddeld |
| OAuth via klantportaal, door de klant | Minimaal (token geïsoleerd) | Nul (self-service) | Hoog (professioneel) |
De meeste bureaus denken dat ze een "proces"-probleem hebben, maar eigenlijk hebben ze coördinatieschuld. Is je team elke week al twee uur kwijt aan accounts met de hand synchroniseren of verlopen tokens najagen? Dan verbrand je factureerbare uren aan infrastructuur in plaats van aan strategie.
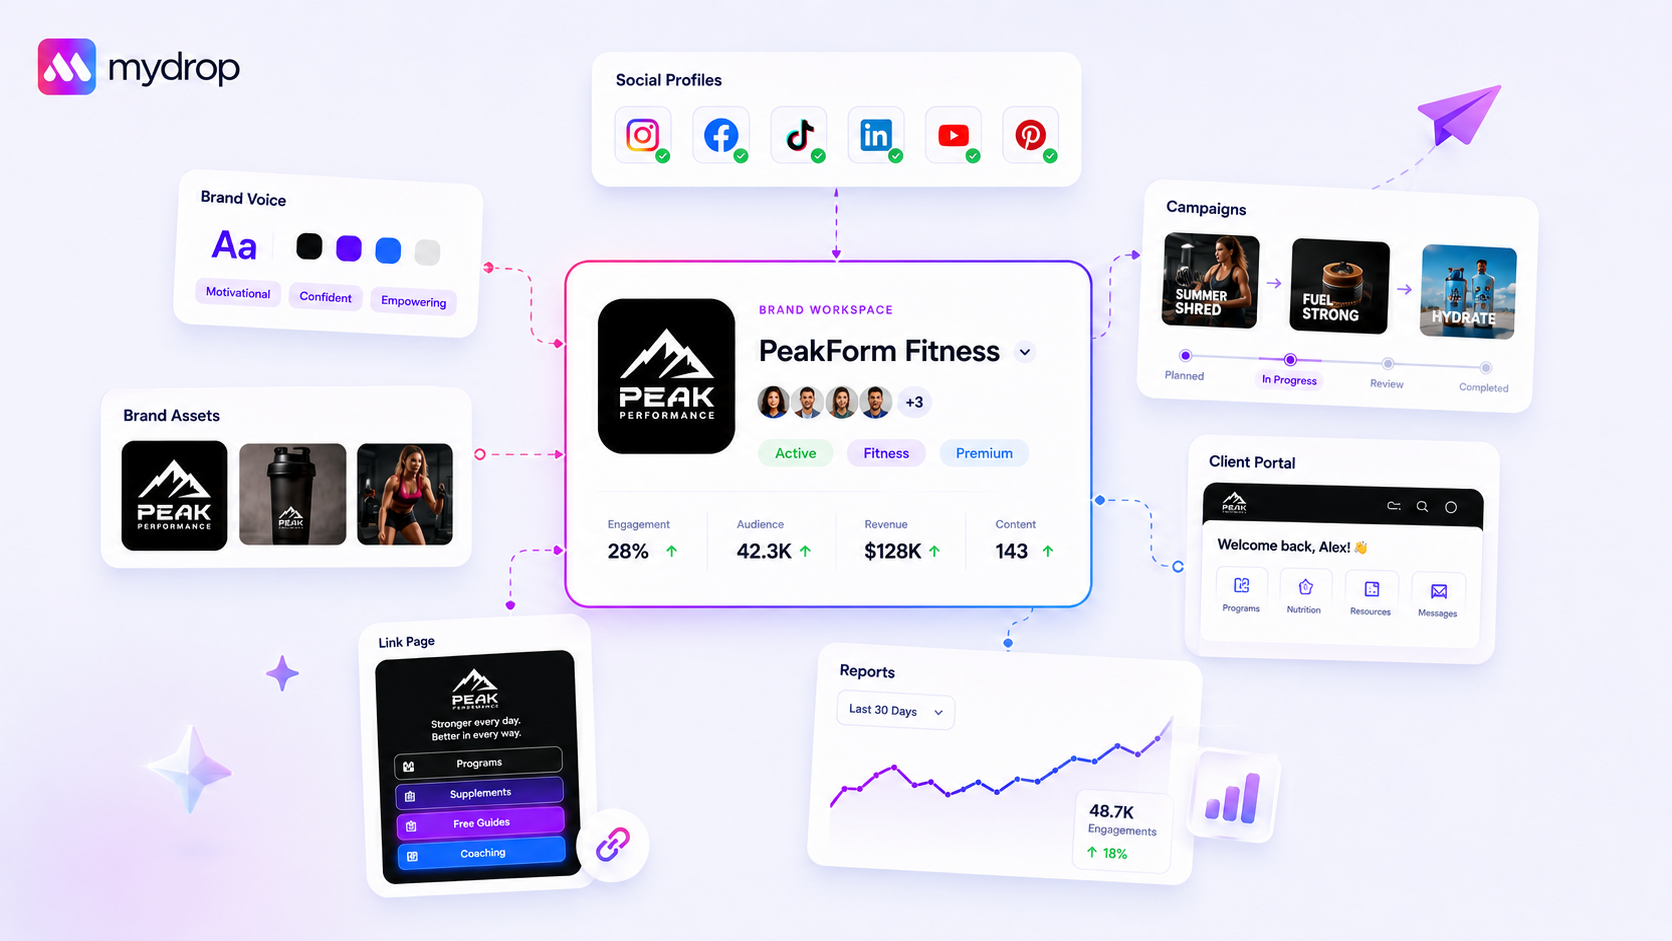
Een goede portaalflow laat de klant precies zien wat ze koppelen. Bij Mydrop merken we dat klanten zich veel meer in controle voelen als ze hun eigen pagina's kunnen bekijken en zelf de rechten bevestigen. Het haalt de vraag weg wat jij nu eigenlijk met hun account doet. Je wilt van wachtwoordtussenpersoon groeien naar strategische partner, en dat lukt niet als je operatie draait op een spreadsheet vol plakbriefjes.
Waar simpele tools tekortschieten
De echte hoofdpijn begint wanneer een tool jouw zakelijke behoeften behandelt als een simpele consumentenapp. De meeste basale socialtools gaan uit van "één op één": één gebruiker logt in en geeft toegang tot zijn persoonlijke account. Maar jij beheert geen persoonlijke accounts, jij beheert honderden zakelijke assets in meerdere markten.
Heeft een tool geen goede pending profile connection-flow, dan beland je in de "meerdere-pagina's-nachtmerrie". Een klant koppelt het Facebook-account en het OAuth-scherm toont een lijst van 50 pagina's waarvan ze beheerder zijn. Een simpele tool dwingt ze misschien om alles toe te staan, waardoor je dashboard vol irrelevante ruis staat. Of erger: er wordt niets geïmporteerd, omdat de API-handshake niet is gemaakt voor selectie in bulk.
We zagen te veel teams hele middagen kwijtraken aan het met de hand uitzoeken van tokenproblemen, omdat hun platform de selectiestap niet netjes kon afhandelen.
De valkuil "Service versus social"
Een ander veelvoorkomend zwak punt is de "servicekoppeling" die zich voordoet als socialprofiel. Sommige platforms gooien publicatieprofielen voor social en servicekoppelingen zoals Google Drive of Canva op één hoop. Maakt je tool in de interface geen duidelijk onderscheid, dan krijg je een rommelige, ongecontroleerde lijst koppelingen die niet echt klaar zijn om content te publiceren.
Veelgemaakte fout: De koppeling met de Google Agenda van een klant behandelen als een profiel waarop je kunt publiceren. Zo krijg je "spookprofielen" in je portaal die het team in de war brengen en je analytics-dashboard vervuilen.
De koopcriteria die ertoe doen
Vergelijk je software voor het portaal van je bureau? Dan heb je meer nodig dan een mooie interface. Je hebt een streng uitgangspunt nodig voor hoe de tool de hele levensloop van een token beheert. Werk je nog met "kopieer en plak het wachtwoord", dan draait je team op voor elk beveiligingsrisico dat daaruit volgt.
Gebruik deze scorekaart om je volgende leverancier te beoordelen.
De Enterprise OAuth-scorekaart
| Onderdeel | Hoog risico (handmatig/basis) | Klaar voor enterprise (Mydrop/best in class) |
|---|---|---|
| Omgang met inloggegevens | Vraagt om wachtwoorden te delen of met de hand in te voeren. | OAuth door de klant. Het bureau ziet nooit inloggegevens. |
| Meerdere pagina's synchroniseren | Mislukt of importeert standaard alles. | Biedt een pending profile-controle voordat er iets wordt aangemaakt. |
| Gezondheid van tokens | Valt stil uit tot een post mislukt. | Proactieve meldingen bij verlopen of afwijkende rechten. |
| Onboardingervaring | Veel documentatie en heen-en-weer gemail. | Self-serve portaalflow voor klanten. |
| Relatie | Alleen op accountniveau. | Toegang gegroepeerd per merkportaal. |
De checklist zonder uitzonderingen
Voordat je je aan een platform bindt, doe je een snelle test op deze drie functionele eisen:
- Kan de klant de koppeling zelf starten? De flow moet beginnen in het portaal voor klanten, niet in de backend van het bureau.
- Heeft de leverancier een tussenstatus "Pending"? Je hebt een scherm nodig om te controleren en te bevestigen welke accounts worden geïmporteerd, voordat ze in je publicatiekalender of analytics-dashboard actief worden.
- Is er een duidelijke route om tokens te vernieuwen? Verloopt een token (en dat gebeurt), stuurt het platform de klant dan een white-label melding met een beveiligde link om met één klik opnieuw toegang te verlenen?
Je doel is van wachtwoordtussenpersoon te groeien naar strategische partner. Moet je met een tool klanten achternalopen voor inloggegevens, dan voegt hij alleen maar toe aan je coördinatieschuld. Kies software waarmee klanten hun eigen koppelingen veilig beheren, zodat jij je kunt richten op de strategie die hun groei aanjaagt.
Hoe Mydrop deze workflow ondersteunt
Bij Mydrop bouwden we de logica voor profielkoppelingen rond één simpel inzicht: het bureau mag het social media wachtwoord van de klant nooit zien. Het is een beveiligingsrisico dat meer gedoe geeft dan het oplost. Moet een klant een merkprofiel koppelen, dan hoeft die geen wachtwoord naar je te mailen of het in een Zoom-gesprek in te typen terwijl jij meekijkt.
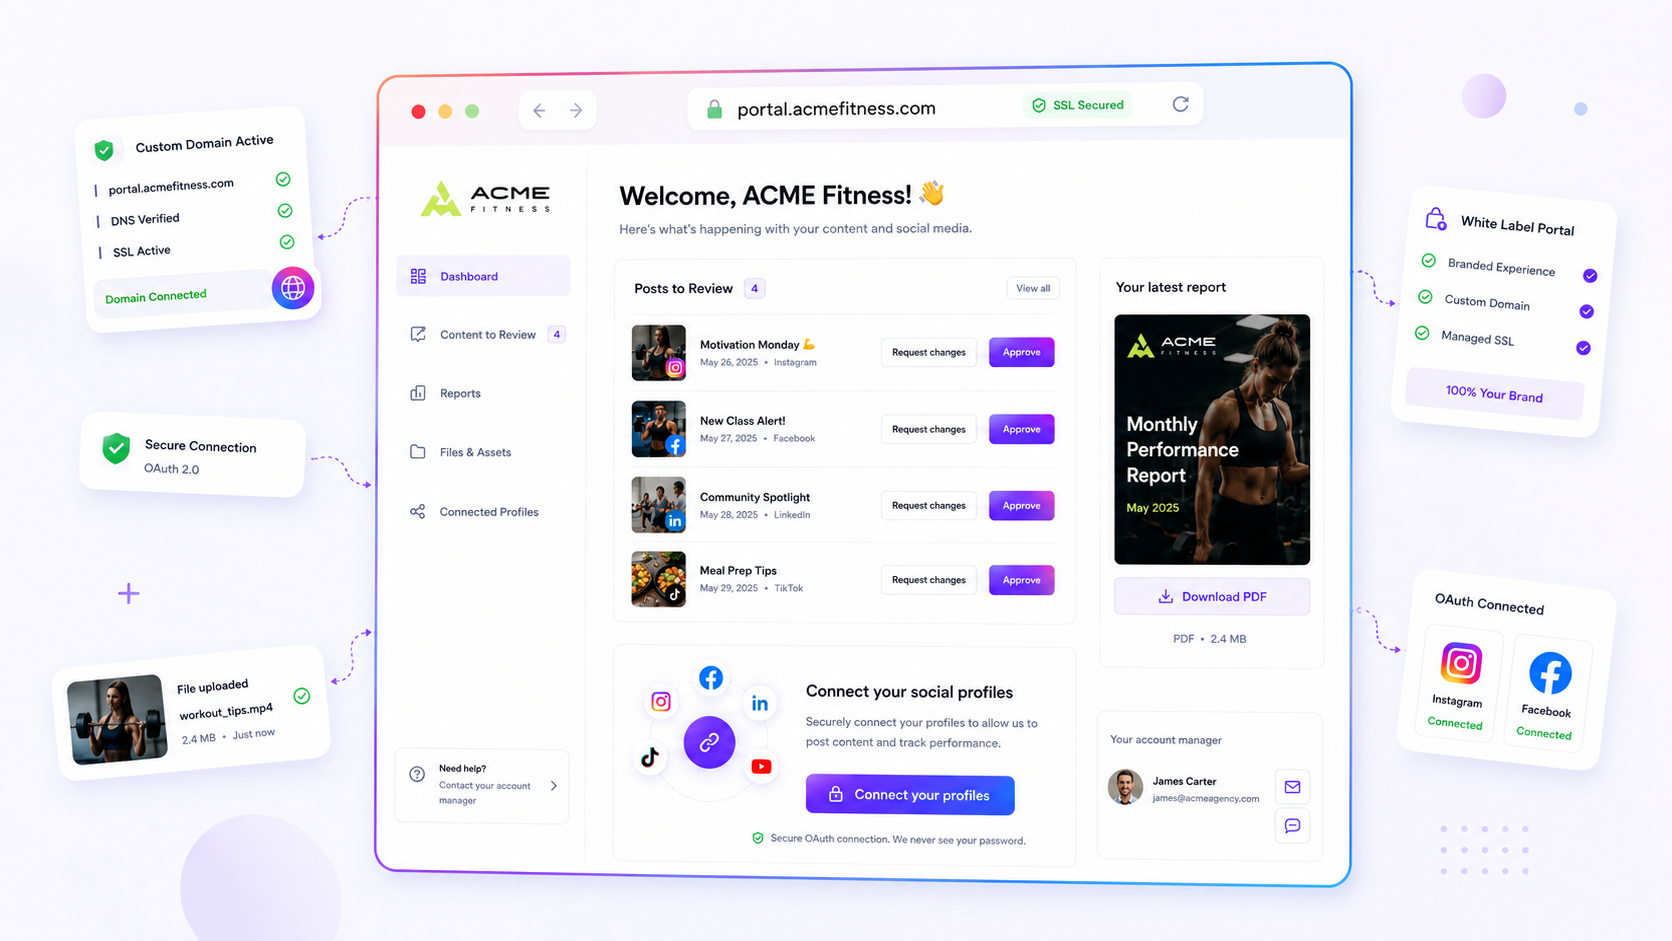
In plaats daarvan werkt Mydrop met een openbaar merkportaal. Je stuurt je klant een link, die komt op een nette white-label pagina en start zelf de OAuth-koppeling rechtstreeks met het platform: Facebook, LinkedIn, TikTok of welk platform het ook is. Omdat ons systeem de code_verifier en de tokenuitwisseling op de achtergrond afhandelt, ziet de klant alleen het gewone scherm "Toegang verlenen" van het platform zelf.
Zodra de klant toestemming geeft, gaat onze pending profile connection aan het werk. Daar falen de meeste tools: ze gooien elke pagina waartoe de gebruiker toegang heeft in je account. Wij niet. Wij laten de klant een duidelijke lijst zien van de gevonden profielen, zodat ze precies kunnen bevestigen welke moeten worden geïmporteerd. Zo voorkom je dat je per ongeluk het persoonlijke Instagram-account van een klant importeert naast de bedrijfspagina.
Zo blijft de doorgifte van de tokeneigenaar netjes en krijgt het bureau precies wat het nodig heeft, en niet meer.
Een korte checklist voor je shortlist
Voordat je je aan een platform bindt, loop je deze lijst langs voor je huidige of toekomstige tool. Moet je vaker dan één keer "Nee" invullen? Dan koop je waarschijnlijk toekomstige hoofdpijn.
| Eis | Waarom het ertoe doet |
|---|---|
| Geen wachtwoordscherm | Gebruikt de flow uitsluitend de officiële OAuth van het platform? Vraagt de tool om een wachtwoord, stop dan. |
| Filteren over meerdere profielen | Kan een klant na het inloggen gericht bepaalde pagina's importeren, of importeert de tool alles automatisch? |
| White-label portaal | Kan de klant accounts autoriseren vanuit een portaal in jouw huisstijl, of moet die naar je hoofddashboard? |
| Automatische meldingen bij verlopen | Waarschuwt het systeem je proactief voordat het token verloopt, of hoor je het pas als de post mislukt? |
| Scheiding service en profiel | Maakt de tool onderscheid tussen echte profielen waarop je kunt publiceren en "service"-koppelingen zoals Google Photos of Drive? |
Conclusie
De "wachtwoorddans" is een overblijfsel uit de begintijd van social media management. Hij put je team uit, is riskant voor je klanten en remt, eerlijk gezegd, de groei van je bureau. Wil je serieus opschalen, dan moet je afscheid nemen van het handmatig omgaan met inloggegevens.
Het doel is niet alleen om koppelen makkelijker te maken, maar om het onzichtbaar te maken. Handelt het platform de handshake af, dan schuift het beveiligingsrisico terug naar de aanbieder, waar het thuishoort. En je team krijgt de uren terug die voorheen opgingen aan support rond inloggegevens.
De meeste bureaus hebben geen koppelprobleem. Ze hebben coördinatieschuld. Los eerst de koppelflow op, en de rest van je publicatiepijplijn krijgt eindelijk de ruimte om te ademen.
 Google review
 Trustpilot review
 Product Hunt comment