

أفضل برنامج OAuth للسوشيال ميديا لدى الوكالات هو الذي يتيح تفويضاً يقوده العميل، ويُخرج فريقك تماماً من أي تعامل مع بيانات الدخول. إذا كنت ما زلت تطارد كلمات المرور أو تدخل إلى حسابات العملاء يدوياً، فأنت عملياً خزنة تحفظ مخاطر لا مكان لها على خادمك أصلاً.
نعرف هذا الوضع جيداً. "رقصة كلمات المرور" جزء معتاد من حياة الوكالات، لكنه يبقى كابوساً أمنياً. حين تطلب من العميل كلمة مرور، أو أسوأ من ذلك رموز التحقق بخطوتين، فأنت تضيف نقطة فشل يدوية تنهار عند أول تغيير لكلمة المرور أو انتهاء صلاحية رمز الوصول. ما تحتاجه نظام يعامل حسابات السوشيال ميديا كأصول يملكها العميل، لا كعبء تتحمله الوكالة.
ما الذي يجب أن تتقنه أفضل الأدوات
نقل التحكم في الاتصال من الوكالة إلى العميل ليس مسألة أمان فقط، بل راحة في العمل اليومي. ابحث عن منصة تعتبر OAuth ميزة خدمة ذاتية في البوابة، لا مهمة إدارية تقع على عاتقك.
هكذا يبدو مسار الربط الناضج فعلاً:
- صفر تسليم لبيانات الدخول: لا يطلب البرنامج من العميل كلمة مرور خام أبداً. يحوّله إلى المنصة الأصلية (مثل LinkedIn أو Instagram)، وتتم المصادقة هناك، ثم يعود رمز وصول آمن إلى بوابتك.
- اكتشاف ذكي للحسابات: عندما يمنح العميل الإذن، على الأداة أن تتعامل مع حالة "الصفحات المتعددة". إذا ربط حساب Facebook شخصياً يدير 50 صفحة تجارية، فيجب أن تعرض خطوة
pending profile connectionليختار العميل بنفسه الأصول التي يريد مزامنتها. - وعي بدورة حياة الرموز: الرموز تنتهي، وهذه حقيقة لا مفر منها في واجهات المنصات. أفضل الأدوات لا تتعطل بصمت في عطلة نهاية الأسبوع. ترسل للعميل تنبيه انتهاء تلقائياً بعلامتك التجارية، وتقوده إلى زر "إعادة التفويض" البسيط داخل بوابتك.
قاعدة التشغيل: إذا كانت أداتك تطلب منك تنفيذ مسار OAuth نيابة عن العميل، فقد رسبت في اختبار صفر بيانات الدخول. يجب أن يبدأ الاتصال من جلسة العميل نفسه داخل بوابتك.
مراجعة أسعار Mydrop، سبتمبر 2026: تتراوح الخطط المدفوعة الأساسية للأدوات الثماني الأكثر مقارنة مع Mydrop من $6 لكل قناة (Buffer) و$25 شهريًا (Later) إلى $99 لكل مستخدم (Hootsuite) و$199 لكل مقعد (Sprout Social)، وفقًا لصفحة الأسعار لكل مزوّد. Mydrop مجاني للبدء، ثم $19 شهريًا بسعر ثابت، وليس لكل مقعد. الجدول الكامل على صفحات المقارنة في Mydrop.
تدقيق التعامل مع بيانات الدخول
| نمط العمل | الخطر الأمني | العبء اليدوي | ثقة العميل |
|---|---|---|---|
| جمع كلمات المرور يدوياً | الأقصى (مسؤولية كاملة) | عالٍ (مطاردة وتحديث) | منخفضة (احتكاك) |
| دخول الوكالة نيابة عن العميل | عالٍ (خرق للسياسات) | متوسط (صيانة) | متوسطة |
| OAuth عبر بوابة يقودها العميل | أدنى (رمز معزول) | صفر (خدمة ذاتية) | عالية (احترافية) |
تظن أغلب الوكالات أن مشكلتها في "الإجراءات"، لكنها في الحقيقة دَين تنسيق. إذا كان فريقك يقضي ساعتين أسبوعياً في مزامنة الحسابات يدوياً أو مطاردة الرموز المنتهية، فأنت تحرق ساعات قابلة للفوترة على البنية التحتية بدل الاستراتيجية.
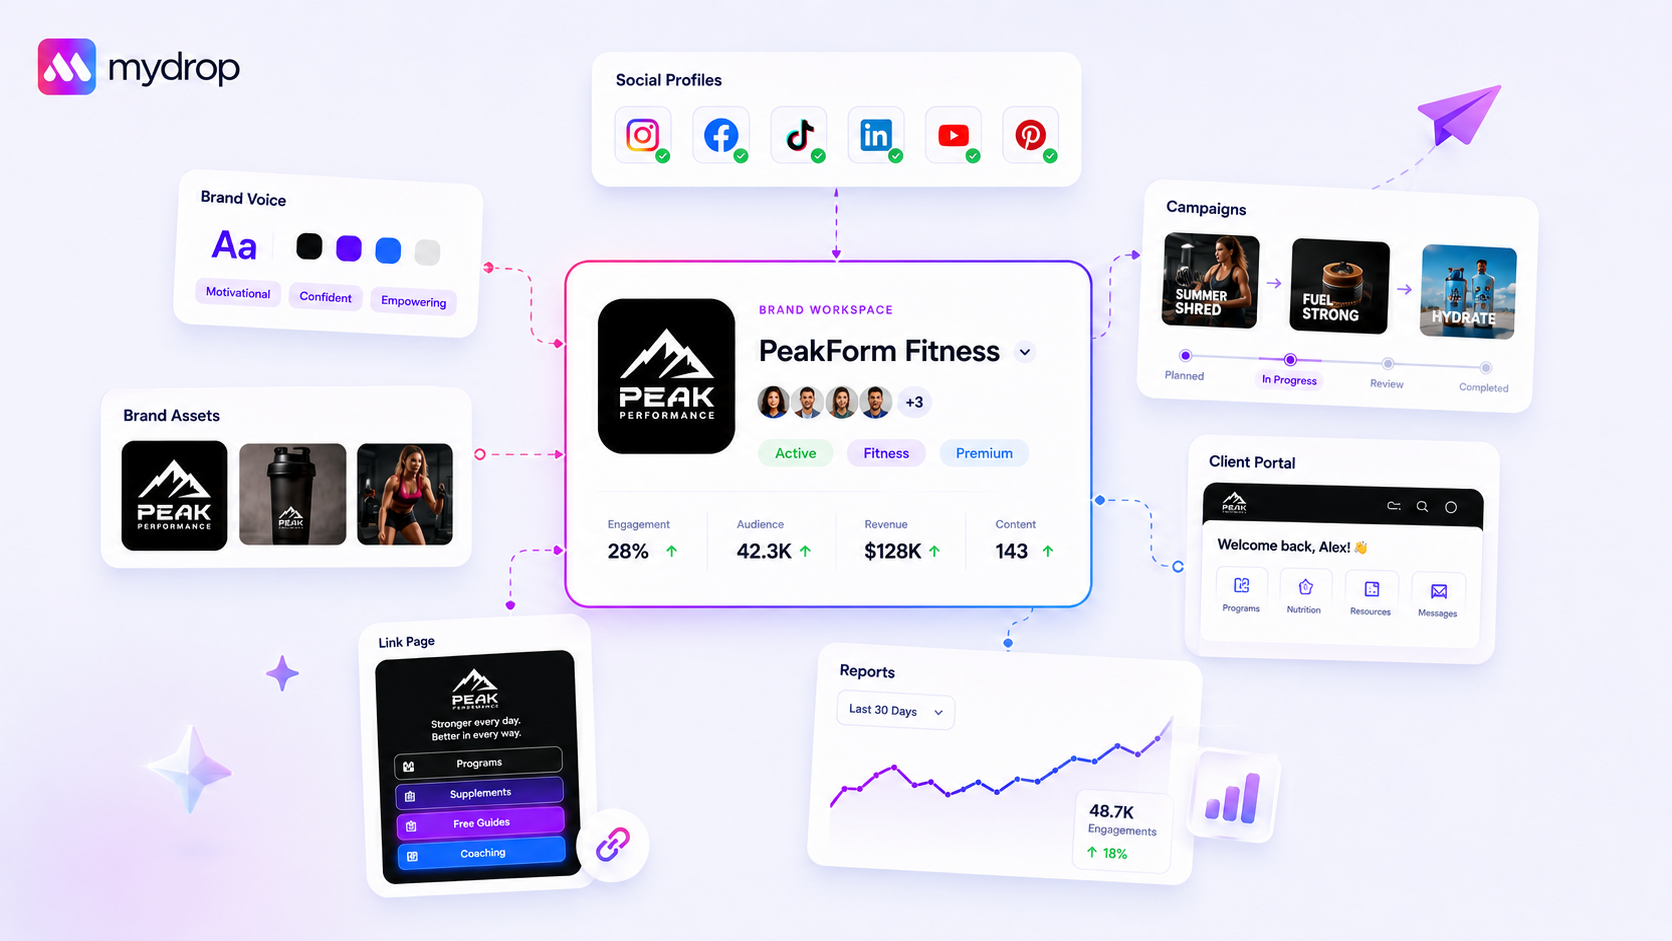
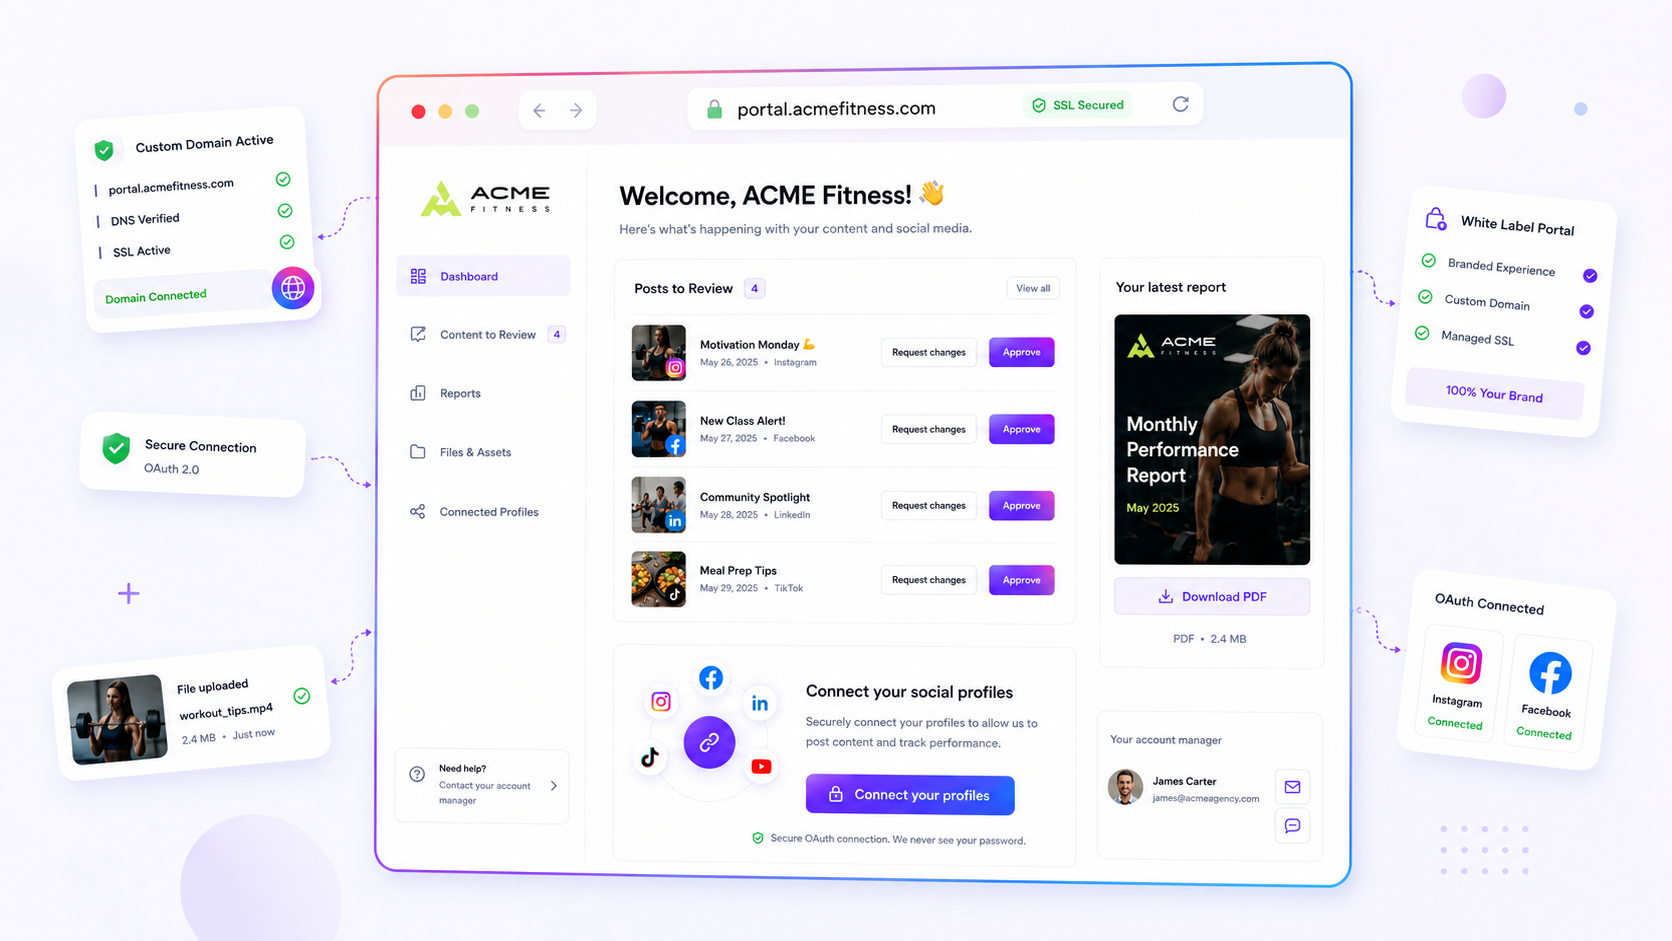
المسار القائم على البوابة يتيح للعميل أن يرى بالضبط ما الذي يربطه. في Mydrop نلاحظ أن العملاء يشعرون بتحكم أكبر بكثير حين يعاينون صفحاتهم بأنفسهم ويؤكدون الصلاحيات بأنفسهم. هكذا يزول الغموض حول ما تفعله بحسابهم. الهدف أن تنتقل من وسيط لكلمات المرور إلى شريك استراتيجي، ولن تفعل ذلك وأساس عملياتك جدول مليء بالملاحظات اللاصقة.
أين تبدأ الأدوات الأساسية بالتعثر
يبدأ الصداع الحقيقي حين تعامل الأداة احتياجات مؤسستك كأنها تطبيق استهلاكي بسيط. أغلب أدوات السوشيال ميديا الأساسية مبنية على فكرة "واحد لواحد": مستخدم واحد يسجّل الدخول ويفوّض حسابه الشخصي. لكنك لا تدير حسابات شخصية، بل مئات الأصول التجارية في أسواق متعددة.
حين تفتقر الأداة إلى مسار الاتصال بالحسابات المعلّقة، تقع في "كابوس الصفحات المتعددة". يحاول العميل ربط حسابه على Facebook، فتعرض شاشة OAuth قائمة من 50 صفحة يملك صلاحية إدارتها. قد تجبره الأداة الأساسية على تفويض الجميع، فتمتلئ لوحتك بضجيج لا يخصك، أو تفشل في استيراد أي صفحة لأن واجهة API لم تُصمَّم للاختيار الجماعي.
رأينا فرقاً كثيرة تضيّع عصراً كاملاً في إصلاح الرموز يدوياً لأن منصتها لا تتقن مرحلة الاختيار.
فخ "الخدمة مقابل السوشيال"
نقطة فشل شائعة أخرى هي تنكّر "اتصالات الخدمات". بعض المنصات تخلط بين حسابات النشر على السوشيال ميديا واتصالات الخدمات مثل Google Drive أو Canva. إذا لم تفصل أداتك بينهما بوضوح في الواجهة، فستنتهي بقائمة اتصالات فوضوية غير مؤكدة، وبعضها ليس جاهزاً لنشر المحتوى أصلاً.
خطأ شائع: اعتبار اتصال بـ Google Calendar لدى العميل حساباً سوشيالياً قابلاً للنشر. هذا يخلق حسابات "وهمية" في بوابتك تربك الفريق وتزحم لوحة الأناليتكس.
معايير الشراء التي تهم فعلاً
حين تقيّم برنامجاً لبوابة وكالتك، لا تكفيك واجهة أنيقة. تحتاج إلى معيار صارم لطريقة تعامل الأداة مع دورة حياة رمز الوصول كاملة. وإذا كنت ما زلت تعتمد مسار "انسخ كلمة المرور والصقها"، فأنت وفريقك تتحملان كل خطر أمني ينتج عنه.
استخدم بطاقة التقييم هذه لتقييم مزوّدك القادم.
بطاقة تقييم OAuth للمؤسسات
| القدرة | خطر عالٍ (يدوي/أساسي) | جاهز للمؤسسات (Mydrop/الأفضل في فئته) |
|---|---|---|
| التعامل مع بيانات الدخول | يتطلب مشاركة كلمة المرور أو إدخالها يدوياً. | OAuth يقوده العميل. الوكالة لا ترى بيانات الدخول أبداً. |
| مزامنة الصفحات المتعددة | تفشل أو تستورد كل شيء افتراضياً. | تتيح مراجعة الحسابات المعلّقة قبل إنشائها. |
| سلامة الرموز | فشل صامت حتى يتعطل منشور. | تنبيهات استباقية عند الانتهاء أو تغيّر النطاق. |
| تجربة الإعداد | توثيق كثيف ورسائل بريد ذهاباً وإياباً. | مسار بوابة بخدمة ذاتية للعملاء. |
| العلاقة | على مستوى الحساب فقط. | وصول مجمّع عبر بوابة العلامة التجارية. |
قائمة الشروط غير القابلة للتفاوض
قبل أن تلتزم بمنصة، اختبر هذه المتطلبات الوظيفية الثلاثة:
- هل يستطيع العميل بدء الاتصال بنفسه؟ يجب أن يبدأ المسار من داخل البوابة التي يراها العميل، لا من الواجهة الخلفية للوكالة.
- هل يوفر المزوّد مرحلة تجهيز "معلّقة"؟ تحتاج إلى شاشة تراجع فيها الحسابات المستوردة وتؤكدها قبل تفعيلها في تقويم النشر أو لوحة الأناليتكس.
- هل هناك مسار واضح لتجديد الرمز؟ حين ينتهي الرمز، وسينتهي، هل ترسل المنصة إلى العميل تنبيهاً بعلامتك التجارية مع رابط آمن لإعادة التفويض بنقرة واحدة؟
الهدف أن تنتقل من وسيط كلمات المرور إلى شريك استراتيجي. إذا كانت الأداة تجبرك على مطاردة العملاء للحصول على بيانات الدخول، فهي تزيد دَين التنسيق عليك. اختر برنامجاً يمكّن عملاءك من إدارة اتصالاتهم بأنفسهم وبأمان، لتتفرغ أنت للاستراتيجية التي تنمّي أعمالهم.
كيف يدعم Mydrop هذا المسار
في Mydrop بنينا منطق ربط الحسابات على قناعة بسيطة: على الوكالة ألا ترى كلمة مرور العميل على السوشيال ميديا أبداً. هذه مسؤولية أمنية تسبب احتكاكاً أكثر مما تحل. حين يحتاج العميل إلى ربط حساب علامته، لا ينبغي أن يرسل لك كلمة المرور بالبريد، ولا أن ينضم إلى مكالمة Zoom ليكتبها وأنت تشاهد.
بدلاً من ذلك، يوفر Mydrop مسار بوابة علامة تجارية عامة. ترسل لعميلك رابطاً، فيصل إلى صفحة نظيفة بعلامتك التجارية، ويبدأ بنفسه اتصال OAuth مباشرة مع المنصة: Facebook أو LinkedIn أو TikTok أو غيرها. ولأن نظامنا يتولى code_verifier وتبادل الرمز في الخلفية، لا يرى العميل سوى شاشة "منح الوصول" المعتادة من المزوّد.
بعد أن يفوّض العميل، يبدأ نظام الاتصال بالحسابات المعلّقة. وهنا تفشل معظم الأدوات: تدفع إلى حسابك كل صفحة يملك المستخدم صلاحية الوصول إليها. نحن لا نفعل ذلك. نعرض للعميل قائمة واضحة بالحسابات المكتشفة ليؤكد أيها يُستورد بالضبط. بهذا نتجنب السيناريو الفوضوي الذي تستورد فيه حساب Instagram الشخصي للعميل مع صفحته التجارية دون قصد.
وهذا يُبقي انتقال ملكية الرمز نظيفاً، ويضمن أن تحصل الوكالة على ما تحتاجه بالضبط، لا أكثر.
قائمة مختصرة للتحقق
قبل أن تلتزم بمنصة، طبّق هذه القائمة على أداتك الحالية أو المرشحة. إذا اضطررت إلى كتابة "لا" أكثر من مرة، فأنت على الأرجح تشتري صداعاً قادماً.
| المتطلب | لماذا يهم |
|---|---|
| واجهة بلا كلمات مرور | هل يعتمد المسار حصراً على OAuth الرسمي من المزوّد؟ إذا طلبت الأداة كلمة مرور، فتوقف. |
| تصفية الحسابات المتعددة | حين يسجّل العميل دخوله، هل يستطيع استيراد صفحات محددة فقط، أم تستورد الأداة كل شيء تلقائياً؟ |
| بوابة بعلامتك التجارية | هل يستطيع العميل تفويض الحسابات من بوابة بعلامتك، أم عليه الدخول إلى لوحتك الرئيسية؟ |
| تنبيهات انتهاء تلقائية | هل ينبهك النظام استباقياً قبل أن يموت الرمز، أم تعرف فقط حين يفشل المنشور؟ |
| الفصل بين الخدمة والحساب | هل تميّز الأداة بين حسابات النشر الفعلية واتصالات "الخدمات" مثل Google Photos أو Drive؟ |
الخلاصة
"رقصة كلمات المرور" من بقايا الأيام الأولى لإدارة السوشيال ميديا. هي مرهقة لفريقك، ومحفوفة بالمخاطر لعملائك، وعائق صريح أمام نمو وكالتك. إذا كنت جاداً في التوسع، فعليك أن تتجاوز التعامل اليدوي مع بيانات الدخول.
الهدف ليس تسهيل عملية الربط فحسب، بل جعلها غير مرئية. حين تتولى المنصة المصافحة، تعود المسؤولية الأمنية إلى المزوّد حيث تنتمي، ويستعيد فريقك الساعات التي كانت تضيع في دعم بيانات الدخول.
أغلب الوكالات لا تعاني من مشكلة ربط، بل من دَين تنسيق. أصلح مسار الربط أولاً، وسيجد باقي مسار النشر لديك أخيراً المساحة التي يحتاجها ليتنفس.
 Google review
 Trustpilot review
 Product Hunt comment