

Paras OAuth-ohjelmisto agentuurille on sellainen, jossa asiakas itse antaa luvan ja tiimisi jää kokonaan pois salasanojen käsittelystä. Jos jahtaat yhä salasanoja tai kirjaudut käsin asiakkaiden tileille, toimit käytännössä lukittuna säilytyskaappina vastuille, joiden ei pitäisi koskaan päätyä sinun palvelimellesi.
Tiedämme. Salasanatanssi kuuluu agentuurin arkeen, mutta se ei tee siitä yhtään vähemmän tietoturvaongelmaa. Kun pyydät asiakasta jakamaan salasanan tai pahimmillaan MFA-koodit, lisäät ketjuun käsityövaiheen, joka pettää heti kun salasana vaihtuu tai tunniste vanhenee. Tarvitset järjestelmän, jossa somen yhteydet kuuluvat asiakkaalle, eivät agentuurin kannettaviksi taakoiksi.
Mitä parhaan työkalun pitää osata
Kun yhteydet siirtyvät agentuurilta asiakkaalle, voitat muutakin kuin tietoturvaa. Voitat järkevämmän arjen. Etsit alustaa, jossa OAuth on asiakkaan itsepalveluominaisuus, ei agentuurin hallintotehtävä.
Näin kypsän yhteyden pitäisi toimia:
- Ei salasanojen luovutusta: Ohjelmisto ei saa koskaan pyytää asiakkaalta salasanaa. Sen pitää ohjata asiakas alustan omalle sivulle (esimerkiksi LinkedIn tai Instagram), antaa tunnistautumisen tapahtua siellä ja palauttaa turvallinen tunniste portaaliisi.
- Älykäs tilien löytäminen: Kun asiakas antaa luvan, työkalun pitää selviytyä tilanteesta, jossa sivuja on monta. Jos asiakas yhdistää henkilökohtaisen Facebook-tilin, jolla hallitaan 50 yrityssivua, ohjelmiston pitää tarjota
pending profile connection-vaihe, jossa asiakas valitsee tarkalleen ne kohteet, jotka synkronoidaan. - Elinkaari hallussa: Tunnisteet vanhenevat. Alustojen rajapinnoissa se on väistämätöntä. Parhaat työkalut eivät hajoa hiljaa viikonloppuna. Ne lähettävät asiakkaalle automaattisen, oman brändisi näköisen ilmoituksen vanhenemisesta ja ohjaavat hänet portaalissasi yhden "valtuuta uudelleen" -painikkeen luo.
Toimintasääntö: Jos työkalu vaatii, että teet OAuth-vaiheen asiakkaan puolesta, olet jo reputtanut nolla salasanaa -testin. Yhteyden pitää lähteä asiakkaan omasta istunnosta portaalissasi.
Mydrop-hintatarkistus, syyskuu 2026: kahdeksan useimmin Mydropiin verratun työkalun maksulliset aloitussuunnitelmat vaihtelevat 6 dollarista kanavaa kohden (Buffer) ja 25 dollarista kuukaudessa (Later) 99 dollariin käyttäjää kohden (Hootsuite) ja 199 dollariin paikkaa kohden (Sprout Social), luettuna kunkin toimittajan hintasivulta. Mydrop on ilmainen aloittaa, sitten 19 dollaria kuukaudessa kiinteästi, ei paikkaa kohden. Koko taulukko Mydropin vertailusivuilla.
Tunnusten käsittelyn tarkastus
| Työtapa | Tietoturvariski | Käsityön määrä | Asiakkaan luottamus |
|---|---|---|---|
| Salasanojen kerääminen käsin | Suurin (täysi vastuu) | Suuri (jahtaus ja päivitykset) | Matala (kitkaa) |
| Agentuurin välityskirjautuminen | Korkea (sääntörikkomus) | Kohtalainen (ylläpito) | Keskitaso |
| Asiakkaan portaalin OAuth | Minimaalinen (tunniste eristetty) | Nolla (itsepalvelu) | Korkea (ammattimainen) |
Useimmat agentuurit luulevat, että ongelma on prosessi. Oikeasti se on koordinaatiovelka. Jos tiimisi käyttää edes kaksi tuntia viikossa tilien käsin synkronointiin tai vanhentuneiden tunnisteiden jahtaamiseen, laskutettava aika menee infraan strategian sijaan.
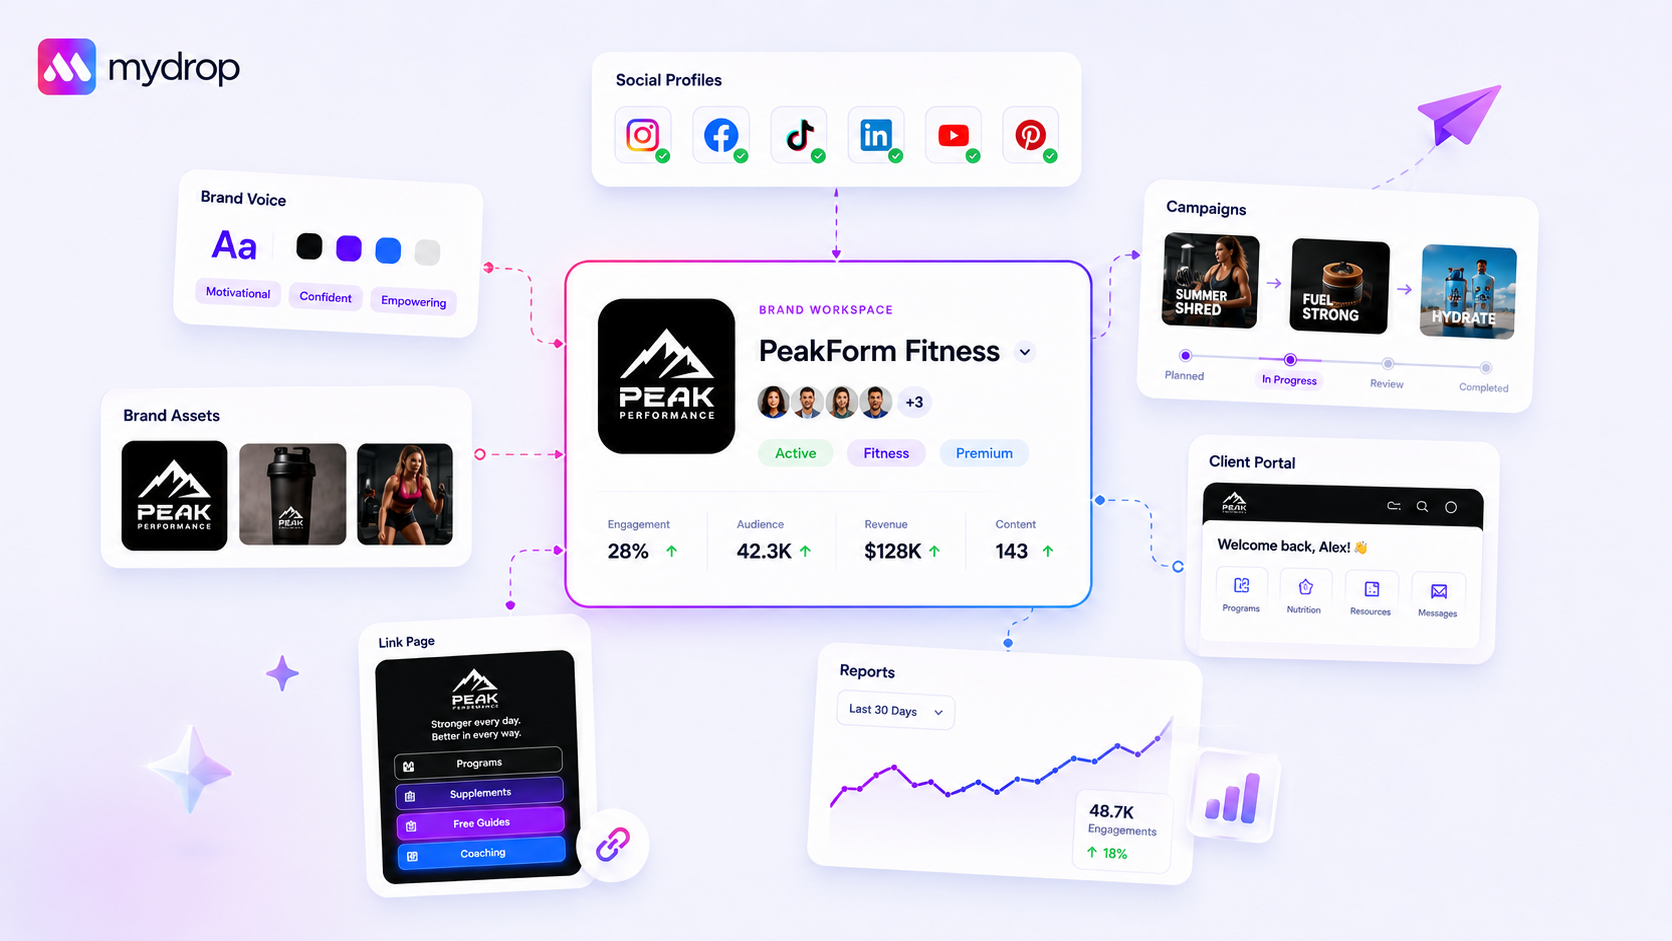
Hyvässä portaalikulussa asiakas näkee tarkalleen, mitä hän yhdistää. Mydropilla olemme huomanneet, että kun asiakas voi esikatsella omat sivunsa ja vahvistaa käyttöoikeudet itse, hän kokee hallitsevansa tilannetta paljon paremmin. Arvoitus siitä, mitä sinä oikeasti teet hänen tilillään, katoaa. Tavoite on päästä salasanojen välittäjästä strategiseksi kumppaniksi. Se ei onnistu, jos toimintasi perustuu taulukkoon ja post-it-lappuihin.
Missä perustyökalut alkavat natista
Todellinen päänsärky alkaa, kun työkalu kohtelee yrityksen tarpeita kuin yksinkertaista kuluttajasovellusta. Useimmat perustason somen työkalut on rakennettu yksi yhteen -ajatukselle: yksi käyttäjä kirjautuu ja valtuuttaa oman henkilökohtaisen tilinsä. Sinä et kuitenkaan hallinnoi henkilökohtaisia tilejä. Hallinnoit satoja yritystilejä usealla markkinalla.
Jos työkalusta puuttuu kunnollinen odottavan profiiliyhteyden vaihe, joudut "monen sivun painajaiseen". Asiakas yrittää yhdistää Facebook-tilinsä, ja OAuth-näkymä palauttaa listan 50 sivusta, joihin hänellä on ylläpitäjän oikeudet. Perustyökalu voi pakottaa hänet valtuuttamaan kaiken, ja näkymäsi täyttyy turhasta kohinasta. Pahimmillaan se ei tuo yhtään sivua, koska rajapinnan kättelyä ei ole suunniteltu usean kohteen valintaan.
Olemme nähneet liian monen tiimin tuhlaavan kokonaisia iltapäiviä tunnisteiden selvittelyyn, koska alusta ei osannut hoitaa valintavaihetta sujuvasti.
"Palvelu vai some" -ansa
Toinen yleinen kompastuskivi on "palveluyhteyden" naamiointi. Jotkin alustat sekoittavat somen julkaisuprofiilit ja palveluyhteydet, kuten Google Driven tai Canvan. Jos työkalu ei erota niitä selvästi näkymässä, päädyt sekavaan ja vahvistamattomaan yhteyslistaan, jonka kohteet eivät ole oikeasti valmiita julkaisemaan sisältöä.
Yleinen virhe: Asiakkaan Google Calendar -yhteyden käsittely julkaistavana somen profiilina. Siitä syntyy portaaliisi "haamuprofiileja", jotka hämmentävät tiimiä ja sotkevat analytiikkanäkymän.
Ostokriteerit, joilla on väliä
Kun arvioit ohjelmistoa agentuurin portaaliin, tyylikäs ulkoasu ei riitä. Tarvitset tiukan mittapuun sille, miten työkalu hoitaa tunnisteen koko elinkaaren. Jos luotat yhä kopioi ja liitä salasana -tapaan, tiimisi kantaa jokaisen siitä seuraavan tietoturvariskin.
Käytä tätä pisteytystä seuraavan ehdokkaan arviointiin.
Yritystason OAuth-pisteytys
| Ominaisuus | Korkea riski (käsin/perus) | Yritysvalmis (Mydrop/alan paras) |
|---|---|---|
| Tunnusten käsittely | Vaatii salasanan jakamisen tai syöttämisen käsin. | Asiakkaan OAuth. Agentuuri ei näe tunnuksia koskaan. |
| Usean sivun synkronointi | Epäonnistuu tai tuo oletuksena kaiken. | Tarjoaa odottavien profiilien tarkistuksen ennen luontia. |
| Tunnisteen kunto | Hiljainen virhe, kunnes postaus ei lähde. | Ennakoivat hälytykset vanhenemisesta tai oikeuksien muutoksista. |
| Käyttöönotto | Raskas ohjeistus ja sähköpostia edestakaisin. | Itsepalveluportaali asiakkaalle. |
| Suhde | Vain tilitasolla. | Brändiportaalin mukaan ryhmitelty pääsy. |
Ehdottomat tarkistuskohdat
Ennen kuin sitoudut alustaan, testaa nämä kolme vaatimusta:
- Voiko asiakas aloittaa yhteyden itse? Kulun pitää alkaa asiakkaalle näkyvästä portaalista, ei agentuurin taustajärjestelmästä.
- Onko ratkaisussa "odottava" välivaihe? Tarvitset näkymän, jossa tarkistat ja vahvistat tuotavat tilit ennen kuin ne aktivoidaan julkaisukalenterissa tai analytiikassa.
- Onko tunnisteen uusimiselle selkeä reitti? Kun tunniste vanhenee (ja se vanhenee), lähettääkö alusta asiakkaalle oman brändisi näköisen ilmoituksen turvallisella yhden klikkauksen linkillä uudelleenvaltuutukseen?
Tavoite on siirtyä salasanavälittäjästä strategiseksi kumppaniksi. Jos työkalu pakottaa sinut jahtaamaan asiakkaiden tunnuksia, se vain kasvattaa koordinaatiovelkaasi. Valitse ohjelmisto, jossa asiakkaat hoitavat omat yhteytensä turvallisesti ja sinä voit keskittyä strategiaan, joka kasvattaa heidän liiketoimintaansa.
Näin Mydrop tukee tätä työnkulkua
Mydropin profiiliyhteydet perustuvat yksinkertaiseen oivallukseen: agentuurin ei pidä koskaan nähdä asiakkaan somen salasanaa. Se on tietoturvariski, joka aiheuttaa enemmän kitkaa kuin ratkaisee. Kun asiakkaan pitää yhdistää brändiprofiili, hänen ei kuulu lähettää sinulle salasanaa sähköpostilla tai istua Zoom-puhelussa kirjoittamassa sitä sinun katsellessasi.
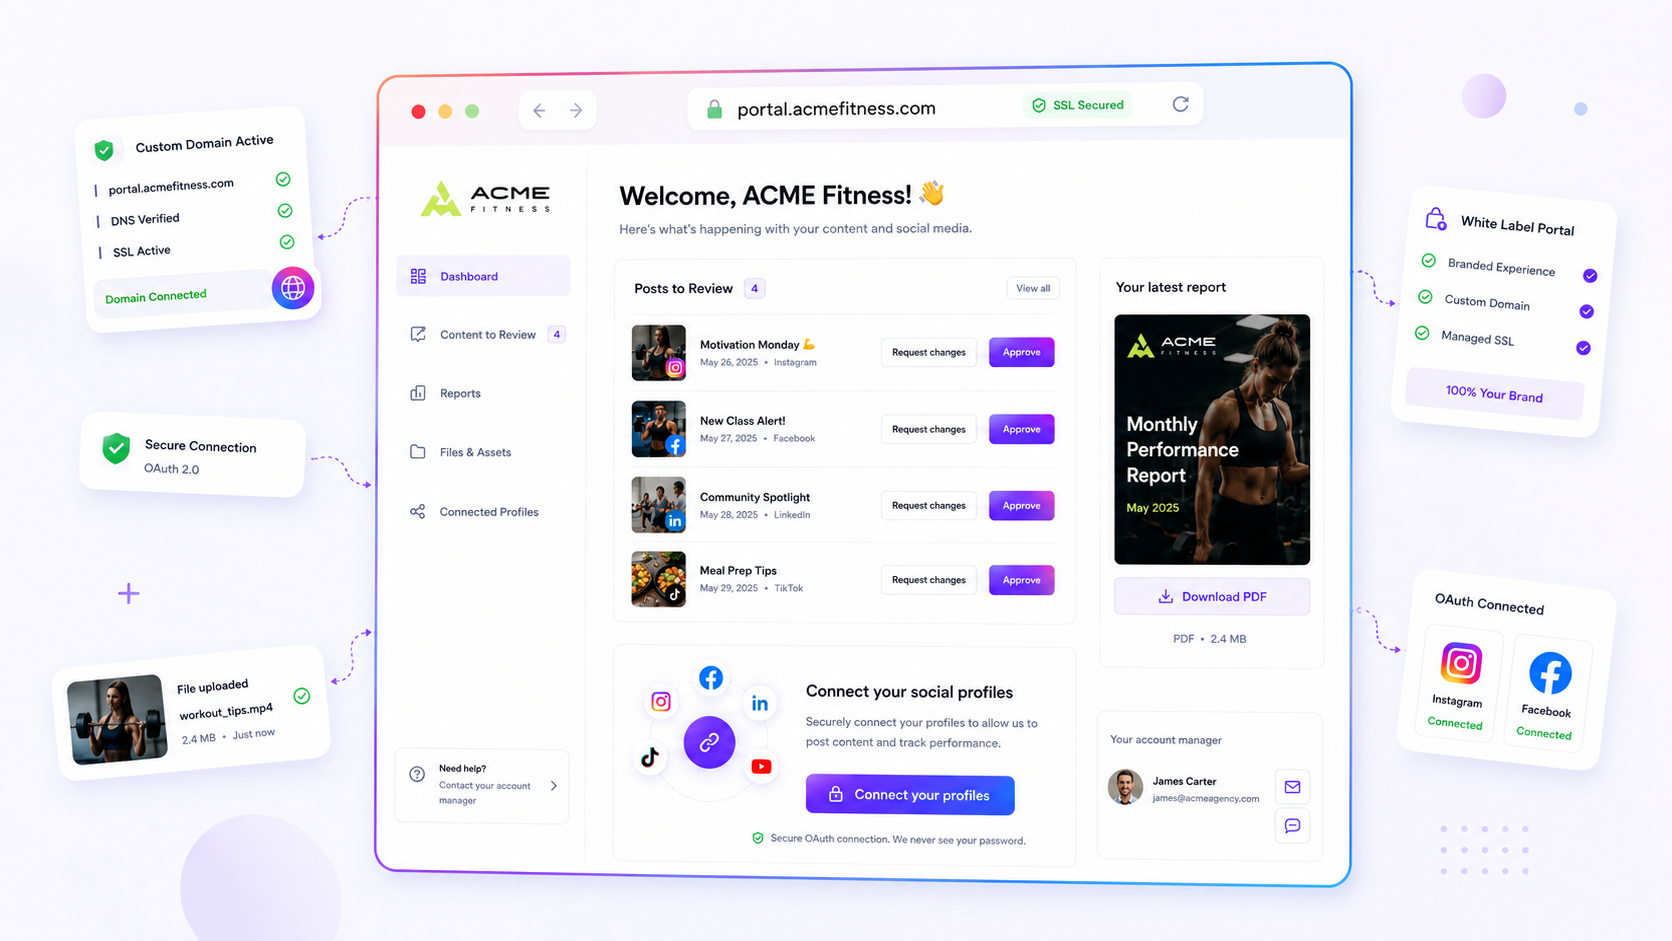
Sen sijaan Mydrop tarjoaa julkisen brändiportaalin kulun. Lähetät asiakkaalle linkin, hän avaa selkeän, oman brändisi näköisen sivun ja aloittaa OAuth-yhteyden itse suoraan alustan kanssa, olipa se Facebook, LinkedIn, TikTok tai joku muu. Järjestelmämme hoitaa code_verifierin ja tunnisteen vaihdon taustalla, joten asiakas näkee vain alustan tavallisen "Myönnä pääsy" -näkymän.
Kun asiakas on antanut luvan, käynnistyy odottavan profiiliyhteyden vaihe. Tähän useimmat työkalut kompastuvat: ne kaatavat tilillesi kaikki sivut, joihin käyttäjällä on pääsy. Me emme. Näytämme asiakkaalle selkeän listan löydetyistä profiileista, ja hän vahvistaa tarkalleen ne, jotka tuodaan. Näin vältät sotkun, jossa asiakkaan henkilökohtainen Instagram-tili tulee vahingossa yrityssivun mukana.
Tämä pitää tunnisteen omistajuuden siirron siistinä ja varmistaa, että agentuuri saa tarkalleen sen, mitä se tarvitsee, ei enempää.
Yksinkertainen tarkistuslista lyhyeen listaan
Ennen kuin sitoudut alustaan, käy tämä lista läpi nykyisellä tai harkitsemallasi työkalulla. Jos joudut vastaamaan "ei" useampaan kuin yhteen kohtaan, ostat itsellesi päänsärkyä.
| Vaatimus | Miksi sillä on väliä |
|---|---|
| Ei salasanakenttää | Perustuuko kulku pelkästään alustan viralliseen OAuthiin? Jos työkalu pyytää salasanaa, lopeta. |
| Usean profiilin suodatus | Voiko asiakas kirjautuessaan valita tuotavat sivut, vai tuoko työkalu kaiken automaattisesti? |
| Oman brändin näköinen portaali | Voiko asiakas valtuuttaa tilit brändätystä portaalista, vai joutuuko hän liittymään sinun pääkojelautaasi? |
| Automaattiset vanhenemishälytykset | Kertooko järjestelmä sinulle ennen kuin tunniste vanhenee, vai saatko tietää vasta, kun postaus epäonnistuu? |
| Palvelun ja profiilin erottelu | Erottaako työkalu oikeat julkaistavat profiilit palveluyhteyksistä, kuten Google Photosista tai Drivesta? |
Yhteenveto
Salasanatanssi on jäänne somenhallinnan alkuajoilta. Se uuvuttaa tiimisi, vaarantaa asiakkaasi ja hidastaa agentuurisi kasvua. Jos haluat skaalata, tunnusten käsittely käsin täytyy jättää taakse.
Tavoite ei ole vain tehdä yhdistämisestä helpompaa. Tavoite on tehdä siitä näkymätön. Kun alusta hoitaa kättelyn, tietoturvavastuu palaa palveluntarjoajalle, jonne se kuuluu, ja tiimisi saa takaisin tunnit, jotka ennen kuluivat tunnusten tukeen.
Useimmilla agentuureilla ei ole yhteysongelmaa. Heillä on koordinaatiovelkaongelma. Korjaa yhteyskulku ensin, niin muu julkaisuputkesi saa vihdoin tilaa hengittää.
 Google-arvostelu
 Trustpilot-arvostelu
 Product Hunt comment