

بهترین نرمافزار OAuth شبکههای اجتماعی برای آژانسها، نرمافزاری است که مجوز را به مشتری میسپارد و تیم شما را کاملاً از چرخه نگهداری اطلاعات ورود بیرون میآورد. اگر هنوز دنبال رمز عبور میدوید یا دستی وارد حساب مشتریها میشوید، عملاً دارید انباری پرریسک میشوید برای چیزهایی که هرگز نباید روی سرور شما باشند.
میفهمیم. «رقص رمز عبور» بخش عادی زندگی آژانسی است، اما این آن را کمتر از یک کابوس امنیتی نمیکند. وقتی از مشتری میخواهید رمز عبور بفرستد، یا بدتر، چند کد MFA، یک نقطه شکست دستی اضافه کردهاید که با عوض شدن رمز یا منقضی شدن توکن از هم میپاشد. سیستمی لازم دارید که اتصالهای اجتماعی را دارایی مشتری ببیند، نه باری که آژانس باید به دوش بکشد.
بهترین ابزارها باید چه چیزهایی را پوشش بدهند
وقتی اتصالها از دست آژانس به دست مشتری میرود، فقط امنیت بهتر نمیشود. کار عملیاتی هم آرامتر میشود. پلتفرمی بخواهید که OAuth را یک ویژگی پورتال خودخدمت میداند، نه یک کار اداری.
یک روند اتصال پخته در عمل اینطور است:
- تحویل بدون اطلاعات ورود: نرمافزار هرگز نباید از مشتری رمز عبور خام بخواهد. باید مشتری را به خود پلتفرم (مثلاً LinkedIn یا Instagram) بفرستد، احراز هویت را همانجا انجام دهد و یک توکن امن به پورتال شما برگرداند.
- کشف هوشمند حسابها: وقتی مشتری دسترسی میدهد، ابزار باید سناریوی «چندصفحهای» را هم درست بفهمد. اگر او یک حساب شخصی Facebook را وصل کند که 50 صفحه کسبوکار را مدیریت میکند، نرمافزار باید یک مرحله
pending profile connectionبگذارد تا مشتری دقیقاً انتخاب کند کدام داراییها همگام شوند. - آگاهی از چرخه عمر: توکنها میمیرند. این واقعیتی اجتنابناپذیر در APIهای پلتفرمهاست. بهترین ابزارها آخر هفته بیصدا از کار نمیافتند. اعلان انقضای خودکار و وایتلیبل برای مشتری میفرستند و او را با یک دکمه ساده «تأیید دوباره» در پورتال شما راهنمایی میکنند.
قاعده عملیاتی: اگر ابزار شما را وادار کند جریان OAuth را به جای مشتری انجام دهید، در آزمون بدون اطلاعات ورود شکست خورده است. اتصال باید از نشست خود مشتری در پورتال شما شروع شود.
بررسی قیمت Mydrop، سپتامبر ۲۰۲۶: پلنهای پولی پایهی هشت ابزاری که بیشتر با Mydrop مقایسه میشوند، از ۶ دلار به ازای هر کانال (Buffer) و ۲۵ دلار در ماه (Later) تا ۹۹ دلار به ازای هر کاربر (Hootsuite) و ۱۹۹ دلار به ازای هر صندلی (Sprout Social) متغیر است؛ این ارقام از صفحهی قیمتگذاری هر ارائهدهنده خوانده شدهاند. Mydrop برای شروع رایگان است، سپس ۱۹ دلار در ماه بهصورت ثابت، نه به ازای هر صندلی. جدول کامل در صفحههای مقایسهی Mydrop.
ممیزی نگهداری اطلاعات ورود
| حالت روند کار | ریسک امنیتی | سربار دستی | اعتماد مشتری |
|---|---|---|---|
| جمعآوری دستی رمز عبور | حداکثر (مسئولیت کامل) | بالا (دنبال کردن/بهروزرسانی) | کم (اصطکاک) |
| ورود واسطهای به دست آژانس | بالا (نقض سیاست) | متوسط (نگهداری) | متوسط |
| OAuth پورتال به دست مشتری | حداقل (توکن جدا) | صفر (خودخدمت) | بالا (حرفهای) |
بیشتر آژانسها فکر میکنند «فرایند» مشکل دارند، اما در واقع بدهی هماهنگی دارند. اگر تیم شما هفتهای حتی دو ساعت را صرف همگامسازی دستی حسابها یا دنبال کردن توکنهای منقضی کند، ساعتهای قابل صورتحساب را بهجای استراتژی خرج زیرساخت میکنید.
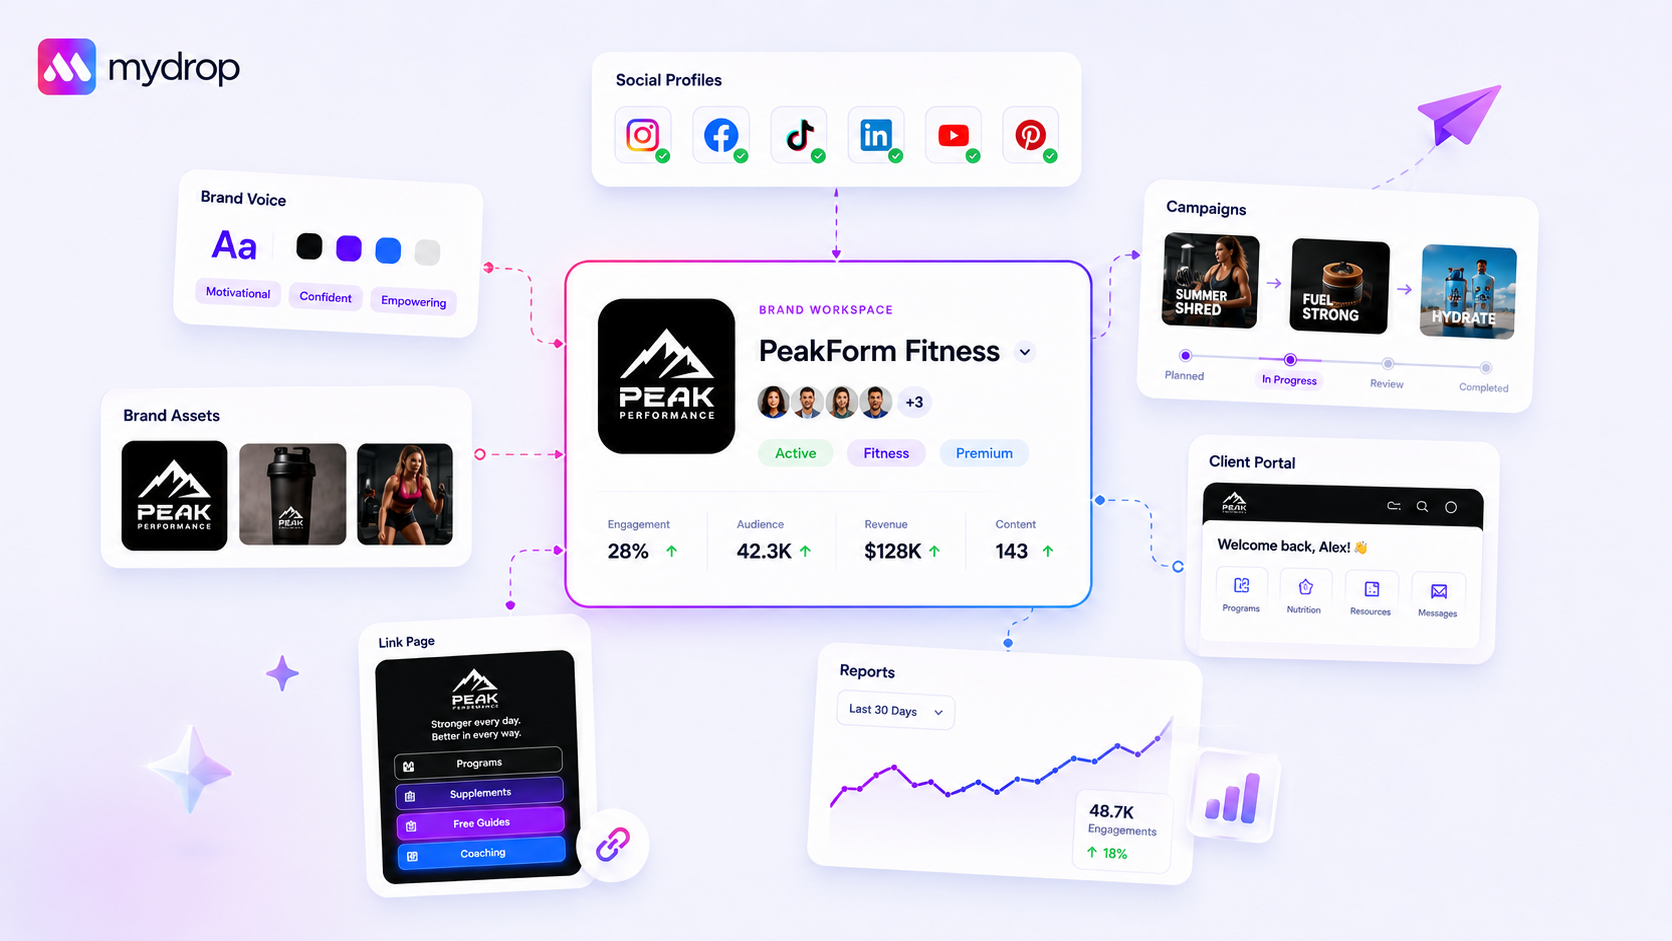
یک روند محکم مبتنی بر پورتال به مشتری اجازه میدهد دقیقاً ببیند به چه چیزی وصل میشود. در Mydrop میبینیم وقتی مشتریها میتوانند صفحههای خودشان را پیشنمایش کنند و محدوده دسترسی را خودشان تأیید کنند، کنترل بیشتری حس میکنند. این ابهام را که شما با حسابشان دقیقاً چه میکنید برمیدارد. هدف این است که از واسطه رمز عبور بودن به شریک استراتژیک تبدیل شوید. این ممکن نیست اگر پایه عملیاتیتان یک اسپردشیت پر از یادداشتهای چسبان باشد.
ابزارهای ساده از کجا از کار میافتند
دردسر واقعی وقتی شروع میشود که ابزار با نیازهای سازمانی شما مثل یک اپ شخصی ساده رفتار کند. بیشتر ابزارهای ساده شبکههای اجتماعی روی مدل «یک به یک» ساخته شدهاند. انتظار دارند یک کاربر وارد شود و حساب شخصی خودش را تأیید کند. اما شما حساب شخصی مدیریت نمیکنید. صدها دارایی کسبوکار را در بازارهای مختلف اداره میکنید.
وقتی ابزار یک روند قوی اتصال پروفایل در انتظار ندارد، در «کابوس چندصفحهای» گیر میافتید. مشتری میخواهد حساب Facebook خود را وصل کند، اما صفحه OAuth فهرستی از 50 صفحه را برمیگرداند که او ادمینشان است. ابزار ساده ممکن است او را مجبور کند همه را تأیید کند و داشبوردتان را پر از نویز بیربط کند. بدتر اینکه ممکن است هیچکدام را وارد نکند، چون دستدهی API برای انتخاب دستهای طراحی نشده است.
تیمهای زیادی دیدهایم که چون پلتفرمشان نتوانسته مرحله انتخاب را درست مدیریت کند، بعدازظهرهای کامل را صرف عیبیابی دستی توکنها کردهاند.
تله «سرویس در برابر شبکه اجتماعی»
نقطه شکست رایج دیگر، قاطی شدن «اتصال سرویس» با اتصال شبکه اجتماعی است. بعضی پلتفرمها پروفایلهای انتشار اجتماعی را با اتصالهای سرویسی مثل Google Drive یا Canva یکی میگیرند. اگر ابزار شما در رابط کاربری اینها را مشخصاً از هم جدا نکند، به فهرستی درهم و تأییدنشده از اتصالها میرسید که در واقع آماده انتشار محتوا نیستند.
اشتباه رایج: در نظر گرفتن اتصال به Google Calendar مشتری بهعنوان پروفایل قابل انتشار. این کار پروفایلهای «شبح» در پورتال میسازد که تیم را گیج میکند و داشبورد تحلیل را شلوغ میکند.
معیارهای خریدی که اهمیت دارند
وقتی نرمافزار پورتال آژانس را ارزیابی میکنید، به چیزی بیش از رابط کاربری شیک نیاز دارید. به معیاری سختگیرانه برای مدیریت کل چرخه عمر توکن نیاز دارید. اگر هنوز به روند «کپیپیست رمز عبور» تکیه میکنید، تیم شما بار هر ریسک امنیتی بعدی را به دوش میکشد.
از این کارنامه برای ارزیابی ارائهدهنده بعدیتان استفاده کنید.
کارنامه OAuth سازمانی
| قابلیت | ریسک بالا (دستی/ساده) | آماده سازمان (Mydrop/بهترین در کلاس) |
|---|---|---|
| نگهداری اطلاعات ورود | اشتراک رمز عبور یا ورود دستی لازم است. | OAuth به دست مشتری. آژانس هرگز اطلاعات ورود را نمیبیند. |
| همگامسازی چندصفحهای | شکست میخورد یا همهچیز را پیشفرض وارد میکند. | پیش از ساخت، بازبینی پروفایل در انتظار را ارائه میدهد. |
| سلامت توکن | تا خراب شدن یک پست بیصدا از کار میافتد. | هشدار پیشگیرانه برای انقضا یا تغییر محدوده دسترسی. |
| تجربه آنبوردینگ | مستندات سنگین/رفتوبرگشت ایمیل. | روند پورتال خودخدمت برای مشتریها. |
| ارتباط | فقط در سطح حساب. | دسترسی گروهبندیشده پورتال برند. |
چکلیست غیرقابل مذاکره
پیش از تعهد به یک پلتفرم، این سه الزام را سریع تست کنید:
- آیا مشتری میتواند خودش اتصال را شروع کند؟ روند باید از داخل پورتال رو به مشتری آغاز شود، نه از بکاند آژانس.
- آیا ارائهدهنده یک وضعیت مرحلهای «در انتظار» دارد؟ باید صفحهای داشته باشید که پیش از فعال شدن حسابها در تقویم انتشار یا داشبورد تحلیل، بتوانید حسابهای واردشده را بازبینی و تأیید کنید.
- آیا مسیر روشنی برای تمدید توکن وجود دارد؟ وقتی توکن منقضی میشود (و میشود)، آیا پلتفرم یک اعلان وایتلیبل با لینک امن یککلیکی برای تأیید دوباره به مشتری میفرستد؟
هدف این است که از واسطه رمز عبور بودن به شریک استراتژیک بودن برسید. اگر ابزاری شما را وادار میکند دنبال اطلاعات ورود مشتریها بدوید، فقط بدهی هماهنگیتان را بیشتر میکند. نرمافزاری را انتخاب کنید که مشتریها را قادر میکند اتصالهایشان را خودشان امن مدیریت کنند، و شما روی استراتژیای تمرکز کنید که رشد آنها را جلو میبرد.
Mydrop چطور از این روند پشتیبانی میکند
در Mydrop منطق اتصال پروفایل را بر پایه یک درک ساده ساختیم: آژانس هرگز نباید رمز عبور شبکه اجتماعی مشتری را ببیند. این یک ریسک امنیتی است که بیشتر از آنچه حل میکند اصطکاک میسازد. وقتی مشتری باید پروفایل یک برند را وصل کند، نباید رمز را برایتان ایمیل کند یا وارد تماس Zoom شود تا جلوی چشم شما تایپش کند.
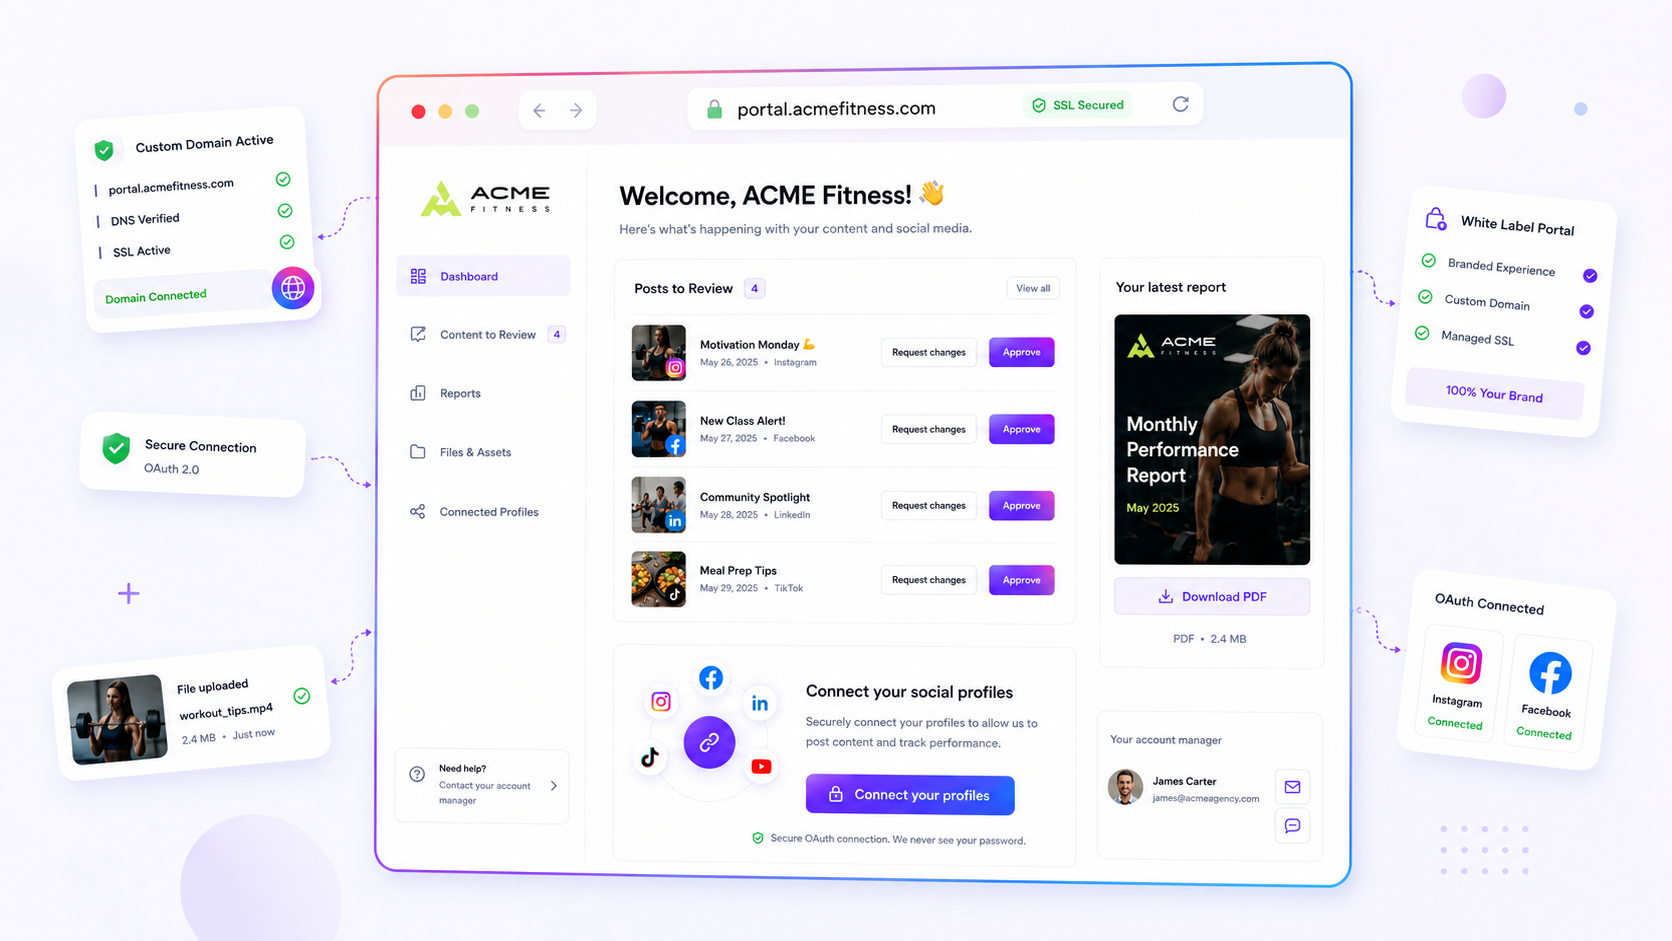
در عوض، Mydrop یک روند پورتال عمومی برند میدهد. برای مشتری لینکی میفرستید، او در صفحهای تمیز و وایتلیبل فرود میآید و خودش مستقیم با پلتفرم، چه Facebook، چه LinkedIn، چه TikTok یا هر شبکه دیگر، اتصال OAuth را شروع میکند. چون سیستم ما code_verifier و تبادل توکن را در پسزمینه انجام میدهد، مشتری فقط صفحه استاندارد «اعطای دسترسی» ارائهدهنده را میبیند.
بعد از اینکه مشتری مجوز داد، سیستم اتصال پروفایل در انتظار ما وارد عمل میشود. اینجا همان جایی است که بیشتر ابزارها شکست میخورند: همه صفحههایی را که کاربر به آنها دسترسی دارد یکجا در حسابتان میریزند. ما نمیریزیم. فهرست روشنی از پروفایلهای پیداشده به مشتری نشان میدهیم تا دقیقاً تأیید کند کدامها باید وارد شوند. این جلوی سناریوی درهمی را میگیرد که در آن حساب شخصی Instagram مشتری همراه صفحه کسبوکارش وارد میشود.
این کار انتقال مالکیت توکن را تمیز نگه میدارد و مطمئن میشود آژانس دقیقاً همان چیزی را میگیرد که لازم دارد، نه بیشتر.
یک چکلیست ساده برای فهرست کوتاه
پیش از تعهد به یک پلتفرم، این فهرست را روی ابزار فعلی یا کاندیدایتان اجرا کنید. اگر برای بیش از یک مورد باید «خیر» بزنید، احتمالاً دارید برای خودتان دردسر آینده میخرید.
| الزام | چرا مهم است |
|---|---|
| رابط بدون رمز عبور | آیا روند فقط به OAuth رسمی ارائهدهنده تکیه دارد؟ اگر ابزار رمز عبور خواست، همانجا توقف کنید. |
| فیلتر چندپروفایلی | وقتی مشتری وارد میشود، میتواند صفحههای مشخص را انتخابی وارد کند یا ابزار همهچیز را خودکار وارد میکند؟ |
| پورتال وایتلیبل | آیا مشتری میتواند از یک پورتال برندشده حسابها را تأیید کند، یا باید وارد داشبورد اصلی شما شود؟ |
| هشدار انقضای خودکار | آیا سیستم پیش از مرگ توکن به شما خبر میدهد، یا فقط وقتی پست شکست میخورد میفهمید؟ |
| جدایی سرویس از پروفایل | آیا ابزار بین پروفایلهای واقعاً قابل انتشار و اتصالهای «سرویسی» مثل Google Photos یا Drive فرق میگذارد؟ |
نتیجهگیری
«رقص رمز عبور» یادگار روزهای اول مدیریت شبکههای اجتماعی است. برای تیم شما خستهکننده است، برای مشتریهایتان پرریسک و راستش گلوگاه رشد آژانس شما. اگر برای رشد جدی هستید، باید از نگهداری دستی اطلاعات ورود عبور کنید.
هدف فقط سادهتر کردن فرایند اتصال نیست. هدف نامرئی کردن آن است. وقتی پلتفرم دستدهی را انجام میدهد، مسئولیت امنیتی به ارائهدهنده برمیگردد، یعنی جایی که باید باشد، و تیم شما ساعتهایی را که قبلاً صرف پشتیبانی اطلاعات ورود میشد پس میگیرد.
بیشتر آژانسها مشکل اتصال ندارند. مشکلشان بدهی هماهنگی است. اول روند اتصال را درست کنید، تا بقیه خط لوله انتشارتان بالاخره جای نفس کشیدن پیدا کند.
 بررسی گوگل
 بررسی Trustpilot
 Product Hunt comment