

Najlepsze oprogramowanie OAuth do social media dla agencji to takie, w którym autoryzuje klient, a Twój zespół w ogóle nie dotyka danych logowania. Jeśli nadal gonisz za hasłami albo ręcznie logujesz się na konta klientów, pełnisz rolę bardzo ryzykownej przechowalni bagażu na rzeczy, których nigdy nie powinno być na Twoim serwerze.
Znamy to. „Taniec z hasłami” to stały element życia agencji, ale przez to nie jest mniej groźny dla bezpieczeństwa. Gdy prosisz klienta o hasło, a co gorsza o kody MFA, dokładasz ręczny punkt awarii. Wystarczy, że hasło się zmieni albo token wygaśnie, i wszystko przestaje działać. Potrzebujesz systemu, który traktuje połączenia z social media jak zasób klienta, a nie ciężar po stronie agencji.
Co muszą umieć najlepsze narzędzia
Przejście od połączeń kontrolowanych przez agencję do kontrolowanych przez klienta to nie tylko kwestia bezpieczeństwa. Chodzi też o zdrowy rozsądek w codziennej pracy. Szukasz platformy, która traktuje OAuth jako funkcję samoobsługowego portalu, a nie zadanie administracyjne.
Tak powinien wyglądać dojrzały proces połączenia:
- Zero przekazywania danych logowania: Oprogramowanie nigdy nie prosi klienta o hasło. Przekierowuje go do natywnej platformy (np. LinkedIn lub Instagram), uwierzytelnianie odbywa się tam, a do Twojego portalu wraca tylko bezpieczny token.
- Inteligentne wykrywanie kont: Gdy klient daje dostęp, narzędzie musi sobie radzić z sytuacją „wielu stron”. Jeśli klient podłączy prywatne konto na Facebooku, które zarządza 50 stronami firmowymi, oprogramowanie powinno pokazać krok
pending profile connection, w którym klient wybiera dokładnie te zasoby, które chce zsynchronizować. - Świadomość cyklu życia: Tokeny wygasają. Przy API platform to nieuniknione. Najlepsze narzędzia nie psują się po cichu w weekend. Same wysyłają klientowi automatyczne powiadomienia o wygaśnięciu pod Twoją marką i prowadzą go przez prosty przycisk „autoryzuj ponownie” w Twoim portalu.
Zasada operacyjna: Jeśli narzędzie każe Ci przeprowadzać proces OAuth w imieniu klienta, test zerowych danych logowania jest już oblany. Połączenie musi wychodzić z lokalnej sesji klienta w Twoim portalu.
Sprawdzenie cen Mydrop, wrzesień 2026: najtańsze płatne plany ośmiu narzędzi najczęściej porównywanych z Mydrop zaczynają się od $6 za kanał (Buffer) i $25 miesięcznie (Later) do $99 za użytkownika (Hootsuite) i $199 za stanowisko (Sprout Social), zgodnie z cennikami poszczególnych dostawców. Mydrop jest darmowy na start, a następnie $19 miesięcznie ryczałtowo, nie za stanowisko. Pełna tabela na stronach porównawczych Mydrop.
Audyt obsługi danych logowania
| Tryb pracy | Ryzyko dla bezpieczeństwa | Ręczny nakład pracy | Zaufanie klienta |
|---|---|---|---|
| Ręczne zbieranie haseł | Maksymalne (pełna odpowiedzialność) | Wysoki (gonienie, aktualizacje) | Niskie (tarcie) |
| Logowanie przez agencję jako pośrednika | Wysokie (naruszenie zasad) | Umiarkowany (utrzymanie) | Średnie |
| OAuth w portalu po stronie klienta | Minimalne (token odizolowany) | Zerowy (samoobsługa) | Wysokie (profesjonalizm) |
Większość agencji sądzi, że ma problem z „procesem”, a w rzeczywistości ma dług koordynacyjny. Jeśli Twój zespół traci choćby dwie godziny tygodniowo na ręczną synchronizację kont albo gonienie wygasłych tokenów, to płatny czas idzie na infrastrukturę zamiast na strategię.
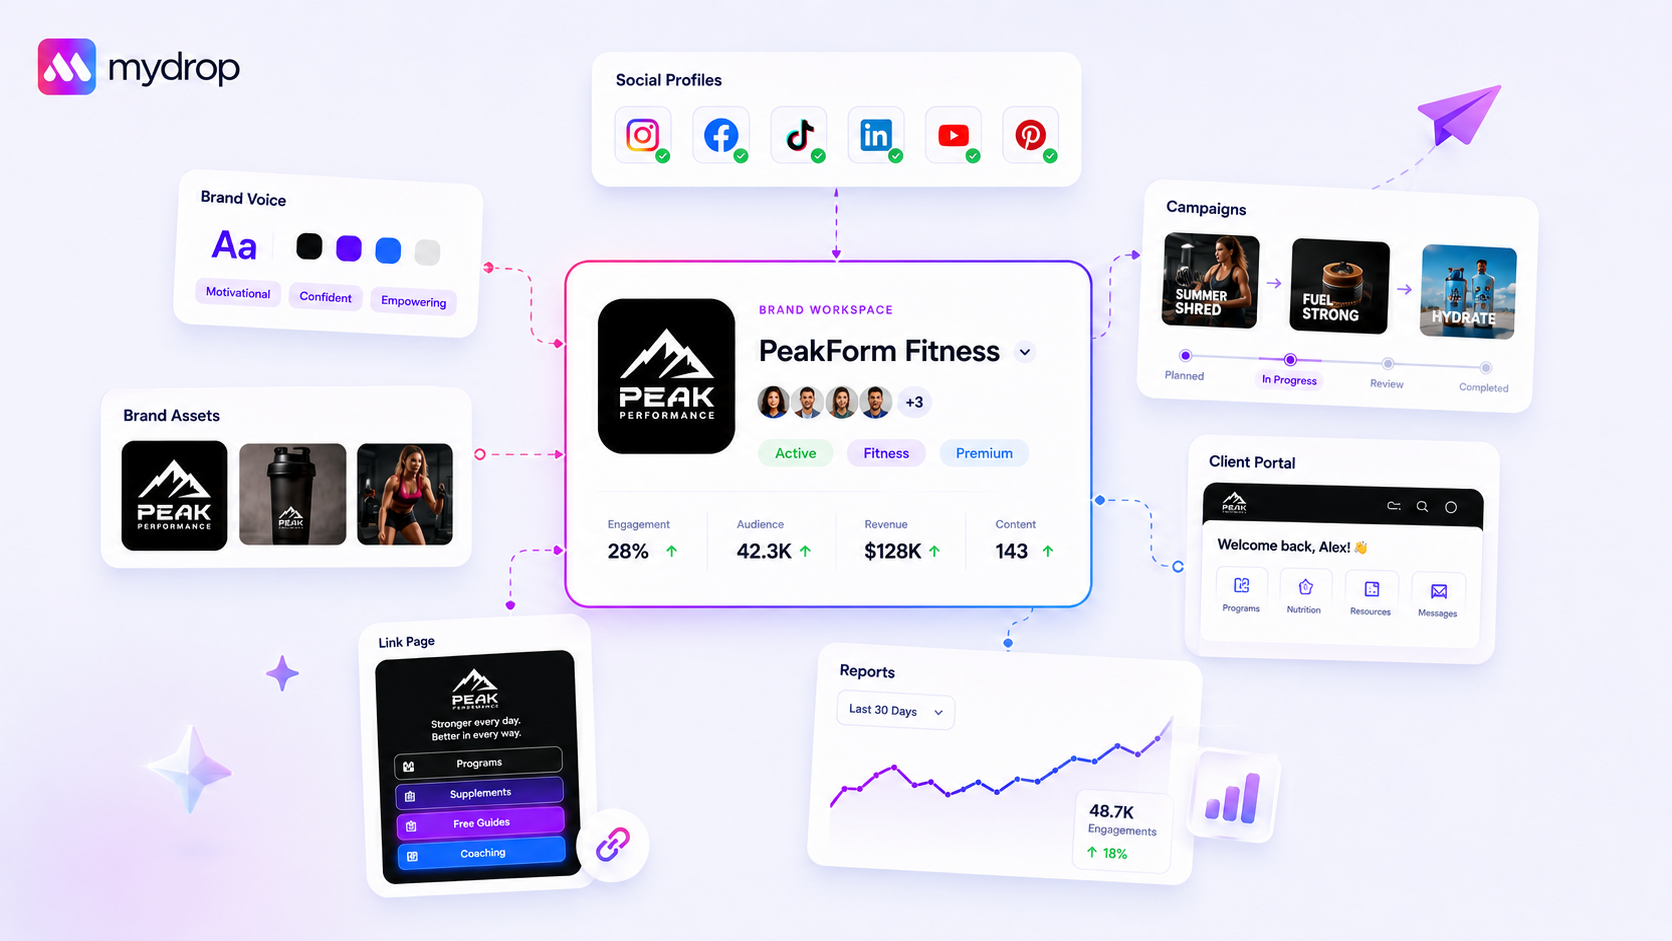
Dobry proces w portalu pozwala klientowi zobaczyć dokładnie, co podłącza. W Mydrop widzimy, że gdy klienci mogą podejrzeć swoje strony i sami potwierdzić zakresy uprawnień, czują, że mają dużo większą kontrolę. Znika tajemnica, co robisz z ich kontem. Chcesz przestać być pośrednikiem od haseł i zostać partnerem strategicznym? Nie zrobisz tego, jeśli podstawą Twojej pracy jest arkusz z karteczkami.
Gdzie podstawowe narzędzia zaczynają się sypać
Prawdziwy ból głowy zaczyna się, gdy narzędzie traktuje potrzeby dużej firmy jak prostą aplikację dla konsumentów. Większość podstawowych narzędzi do social media opiera się na modelu „jeden do jednego”. Zakładają, że jedna osoba loguje się i autoryzuje swoje prywatne konto. Ty jednak nie zarządzasz kontami prywatnymi. Zarządzasz setkami firmowych zasobów na wielu rynkach.
Gdy narzędziu brakuje solidnego procesu pending profile connection, wpadasz w „koszmar wielu stron”. Klient próbuje podłączyć konto na Facebooku, a ekran OAuth zwraca listę 50 stron, w których ma uprawnienia administratora. Podstawowe narzędzie może wymusić autoryzację wszystkiego i zaśmiecić Twój panel zbędnym szumem. Może też nie zaimportować żadnej, bo uzgadnianie z API nie było zaprojektowane pod wybór hurtowy.
Widzieliśmy zbyt wiele zespołów, które traciły całe popołudnia na ręczne szukanie przyczyn problemów z tokenami, bo ich platforma nie umiała porządnie obsłużyć etapu wyboru.
Pułapka „usługa kontra social”
Inny częsty punkt awarii to „połączenie usługowe” udające profil. Niektóre platformy mieszają profile do publikowania w social media z połączeniami usługowymi, takimi jak Google Drive czy Canva. Jeśli narzędzie nie rozróżnia ich wyraźnie w interfejsie, dostajesz bałaganiarską, niezweryfikowaną listę połączeń, które wcale nie są gotowe do publikowania treści.
Typowy błąd: Traktowanie połączenia z Kalendarzem Google klienta jak profilu społecznościowego, na którym można publikować. W portalu pojawiają się „duchy”, które mylą zespół i zaśmiecają panel analityczny.
Kryteria wyboru, które się liczą
Oceniając oprogramowanie do portalu agencji, potrzebujesz czegoś więcej niż ładnego interfejsu. Potrzebujesz twardego standardu tego, jak narzędzie obsługuje cały cykl życia tokenu. Jeśli nadal działasz w trybie „skopiuj i wklej hasło”, Twój zespół odpowiada za każde ryzyko bezpieczeństwa, które z tego wynika.
Użyj tej karty oceny, żeby przejrzeć kolejnego kandydata.
Karta oceny OAuth dla dużych firm
| Możliwość | Wysokie ryzyko (ręczne/podstawowe) | Gotowe dla dużych firm (Mydrop/najlepsi w klasie) |
|---|---|---|
| Obsługa danych logowania | Wymaga przekazania hasła albo ręcznego wpisania. | OAuth po stronie klienta. Agencja nigdy nie widzi danych logowania. |
| Synchronizacja wielu stron | Zawodzi albo domyślnie importuje wszystko. | Daje przegląd oczekujących profili przed utworzeniem. |
| Kondycja tokenu | Ciche awarie, aż post się nie opublikuje. | Proaktywne alerty o wygaśnięciu lub zmianie zakresu. |
| Pierwsze kroki klienta | Ciężka dokumentacja i ping-pong mailowy. | Proces samoobsługowego portalu dla klientów. |
| Relacja | Tylko na poziomie konta. | Dostęp pogrupowany w portalu marki. |
Lista nie do negocjacji
Zanim wybierzesz platformę, zrób szybki test trzech wymagań:
- Czy klient może sam zainicjować połączenie? Proces musi zaczynać się w portalu dla klienta, a nie w zapleczu agencji.
- Czy dostawca ma stan „oczekujące”? Musisz mieć ekran, na którym przejrzysz i potwierdzisz, które konta są importowane, zanim zostaną aktywowane w Twoim kalendarzu publikacji albo panelu analitycznym.
- Czy jest jasna ścieżka odnowienia tokenu? Gdy token wygaśnie (a wygaśnie), czy platforma wysyła klientowi powiadomienie pod Twoją marką z bezpiecznym linkiem do ponownej autoryzacji jednym kliknięciem?
Celem jest przejście z roli pośrednika od haseł do roli partnera strategicznego. Jeśli narzędzie zmusza Cię do ganiania klientów o dane logowania, tylko powiększa Twój dług koordynacyjny. Wybierz oprogramowanie, w którym klienci sami bezpiecznie zarządzają swoimi połączeniami, a Ty skupiasz się na strategii, która napędza ich wzrost.
Jak Mydrop wspiera ten proces
W Mydrop zbudowaliśmy logikę połączeń profili wokół jednego prostego wniosku: agencja nigdy nie powinna widzieć hasła klienta do social media. To zagrożenie bezpieczeństwa, które powoduje więcej tarcia, niż rozwiązuje. Gdy klient musi podłączyć profil marki, nie powinien wysyłać Ci hasła mailem ani wchodzić na rozmowę na Zoomie, żeby je wpisać, kiedy Ty patrzysz.
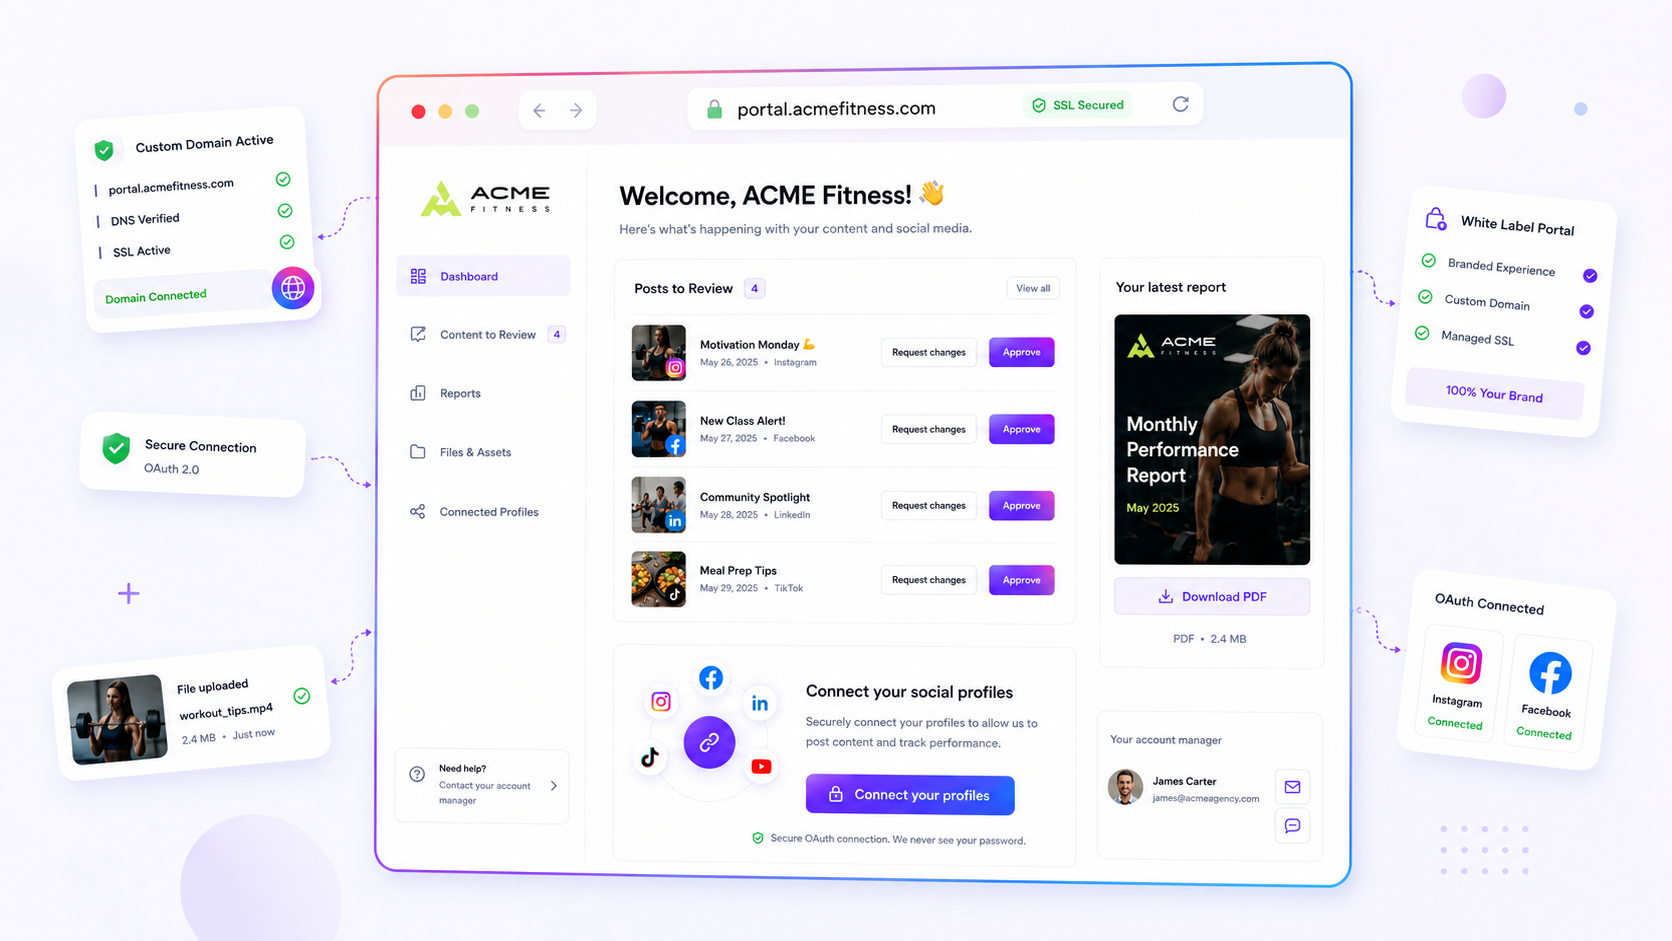
Zamiast tego Mydrop daje proces z publicznym portalem marki. Wysyłasz klientowi link, klient trafia na czystą stronę pod Twoją marką i sam inicjuje połączenie OAuth bezpośrednio z platformą, czy to Facebookiem, LinkedIn, TikTokiem, czy inną. System w tle obsługuje code_verifier i wymianę tokenu, więc klient widzi tylko standardowy ekran „Przyznaj dostęp” od dostawcy.
Po autoryzacji włącza się nasz system pending profile connection. Tu większość narzędzi zawodzi: wrzucają na Twoje konto każdą stronę, do której użytkownik ma dostęp. My tego nie robimy. Pokazujemy klientowi czytelną listę wykrytych profili, żeby sam potwierdził, które mają zostać zaimportowane. Dzięki temu unikasz sytuacji, w której przypadkiem importujesz prywatne konto klienta na Instagramie razem ze stroną firmową.
Dzięki temu przenoszenie właściciela tokenu pozostaje czyste, a agencja dostaje dokładnie to, czego potrzebuje, i nic więcej.
Prosta lista kontrolna do wyboru
Zanim wybierzesz platformę, sprawdź według tej listy swoje obecne albo przyszłe narzędzie. Jeśli przy więcej niż jednym punkcie musisz zaznaczyć „Nie”, kupujesz sobie przyszły ból głowy.
| Wymaganie | Dlaczego to ważne |
|---|---|
| Interfejs bez haseł | Czy proces opiera się wyłącznie na oficjalnym OAuth dostawcy? Jeśli narzędzie prosi o hasło, stop. |
| Filtrowanie wielu profili | Gdy klient się loguje, czy może wybiórczo zaimportować konkretne strony, czy narzędzie importuje wszystko automatycznie? |
| Portal pod Twoją marką | Czy klient może autoryzować konta w portalu z Twoją marką, czy musi wchodzić do Twojego głównego panelu? |
| Automatyczne alerty o wygaśnięciu | Czy system uprzedza Cię zanim token wygaśnie, czy dowiadujesz się dopiero, gdy post się nie opublikuje? |
| Rozdział usługi i profilu | Czy narzędzie odróżnia prawdziwe profile do publikowania od połączeń „usługowych”, takich jak Zdjęcia Google czy Dysk? |
Podsumowanie
„Taniec z hasłami” to relikt z początków zarządzania social media. Męczy Twój zespół, jest ryzykowny dla klientów i szczerze mówiąc, hamuje rozwój agencji. Jeśli poważnie myślisz o skali, musisz odejść od ręcznej obsługi danych logowania.
Chodzi nie tylko o to, żeby proces połączenia był łatwiejszy, ale żeby stał się niewidoczny. Gdy uzgadnianie bierze na siebie platforma, odpowiedzialność za bezpieczeństwo wraca tam, gdzie jej miejsce, czyli do dostawcy, a Twój zespół odzyskuje godziny marnowane dotąd na obsługę danych logowania.
Większość agencji nie ma problemu z połączeniami. Ma problem z długiem koordynacyjnym. Napraw najpierw proces połączenia, a reszta Twojego procesu publikacji w końcu dostanie przestrzeń, której potrzebuje, żeby swobodnie oddychać.
 Opinia z Google
 Opinia z Trustpilot
 Product Hunt comment