

Die beste Social-Media-OAuth-Software für Agenturen lässt den Kunden selbst autorisieren und nimmt dein Team komplett aus dem Umgang mit Zugangsdaten heraus. Jagst du noch Passwörtern hinterher oder loggst dich von Hand in Kunden-Accounts ein, bist du im Grunde ein Schließfach für Risiken, die nie auf deinem Server liegen sollten.
Wir kennen das. Der „Passwort-Tanz" gehört zum Agenturalltag, aber das macht ihn nicht weniger zum Sicherheitsalbtraum. Bittest du einen Kunden um ein Passwort oder, noch schlimmer, um MFA-Codes, baust du eine Fehlerquelle ein: Sie bricht, sobald sich ein Passwort ändert oder ein Token abläuft. Du brauchst ein System, in dem Social-Verbindungen dem Kunden gehören und nicht an der Agentur hängen.
Was die besten Tools können müssen
Wenn der Kunde die Verbindung selbst steuert, geht es nicht nur um Sicherheit, sondern auch darum, dass der Betrieb entspannt läuft. Du suchst eine Plattform, die OAuth als Self-Service-Funktion im Portal anbietet und nicht als Verwaltungsaufgabe für dich.
So sieht ein ausgereifter Verbindungsablauf aus:
- Übergabe ohne Zugangsdaten: Die Software darf nie nach einem Klartext-Passwort fragen. Sie leitet den Kunden zur Plattform selbst weiter (etwa LinkedIn oder Instagram), die Anmeldung läuft dort, und ein sicheres Token geht zurück an dein Portal.
- Intelligente Account-Erkennung: Gibt ein Kunde den Zugriff frei, muss das Tool auch Fälle mit mehreren Seiten meistern. Hängen an einem privaten Facebook-Konto 50 Unternehmensseiten, braucht es einen Schritt
pending profile connection, in dem der Kunde genau auswählt, welche Assets synchronisiert werden. - Blick auf den Lebenszyklus: Tokens laufen ab. Das lässt sich bei den Plattform-APIs nicht vermeiden. Die besten Tools fallen deshalb nicht still am Wochenende aus. Sie schicken dem Kunden automatisch einen Ablauf-Hinweis im White-Label-Design, mit einem simplen Button „Neu autorisieren" in deinem Portal.
Regel für den Betrieb: Musst du den OAuth-Ablauf für den Kunden durchklicken, hast du den Test „keine Zugangsdaten" schon verfehlt. Die Verbindung muss aus der eigenen Sitzung des Kunden in deinem Portal starten.
Mydrop-Preischeck, September 2026: Die Einstiegs-Bezahlpläne der acht Tools, die am häufigsten mit Mydrop verglichen werden, reichen von $6 pro Kanal (Buffer) und $25 pro Monat (Later) bis zu $99 pro Nutzer (Hootsuite) und $199 pro Seat (Sprout Social), laut den Preisseiten der jeweiligen Anbieter. Mydrop ist kostenlos zum Start, danach $19 pro Monat pauschal, nicht pro Seat. Vollständige Tabelle auf Mydrops Vergleichsseiten.
Das Audit zum Umgang mit Zugangsdaten
| Workflow-Modus | Sicherheitsrisiko | Manueller Aufwand | Vertrauen des Kunden |
|---|---|---|---|
| Passwörter manuell einsammeln | Maximal (volle Haftung) | Hoch (nachfassen, aktualisieren) | Niedrig (Reibung) |
| Proxy-Login durch die Agentur | Hoch (Richtlinienverstoß) | Mittel (Pflege) | Mittel |
| OAuth im Portal, vom Kunden gestartet | Minimal (Token isoliert) | Null (Self-Service) | Hoch (professionell) |
Viele Agenturen glauben, sie hätten ein „Prozessproblem". In Wahrheit sind es Koordinationsschulden. Verbringt dein Team schon zwei Stunden pro Woche damit, Accounts von Hand abzugleichen oder abgelaufenen Tokens nachzulaufen, steckst du abrechenbare Zeit in Technik statt in Strategie.
Ein solider Portal-Ablauf zeigt dem Kunden genau, was er verbindet. Wir sehen bei Mydrop: Können Kunden ihre eigenen Seiten vorab ansehen und die Berechtigungen selbst bestätigen, fühlen sie sich deutlich sicherer. Das Rätselraten, was du mit ihrem Account anstellst, fällt weg. Du willst vom Passwort-Vermittler zum strategischen Partner werden. Das klappt nicht, wenn dein Betrieb auf einer Tabelle voller Klebezettel steht.
Wo einfache Tools an ihre Grenzen kommen
Richtig mühsam wird es, wenn ein Tool deine Anforderungen wie bei einer simplen Verbraucher-App behandelt. Die meisten einfachen Social-Media-Tools denken in „eins zu eins": Eine Person loggt sich ein und autorisiert ihren privaten Account. Du verwaltest aber keine privaten Accounts, sondern Hunderte Geschäfts-Assets in mehreren Märkten.
Fehlt dem Tool ein stabiler Ablauf für die ausstehende Profilverbindung, landest du im „Multi-Page-Albtraum". Ein Kunde will sein Facebook-Konto verbinden, doch der OAuth-Bildschirm zeigt 50 Seiten, für die er Admin-Rechte hat. Ein einfaches Tool zwingt ihn womöglich, alles freizugeben, und füllt dein Dashboard mit unnötigem Rauschen. Oder es importiert gar nichts, weil der API-Handshake nicht für die Massenauswahl gebaut wurde.
Wir haben zu viele Teams ganze Nachmittage damit verlieren sehen, Tokens von Hand zu reparieren, weil ihre Plattform die Auswahlphase nicht sauber hinbekam.
Die Falle „Service vs. Social"
Ein weiterer typischer Stolperstein: die Verwechslung mit der „Service-Verbindung". Manche Plattformen werfen Social-Profile zum Veröffentlichen und Service-Verbindungen wie Google Drive oder Canva in einen Topf. Trennt dein Tool das in der Oberfläche nicht klar, entsteht eine wirre, ungeprüfte Liste von Verbindungen, über die du noch gar keinen Content veröffentlichen kannst.
Typischer Fehler: Die Verbindung zum Google Kalender eines Kunden wie ein Social-Profil zum Veröffentlichen zu behandeln. Das erzeugt „Geister"-Profile in deinem Portal, die das Team verwirren und dein Analytics-Dashboard zumüllen.
Die Kaufkriterien, auf die es ankommt
Für die Software deines Agenturportals reicht eine schicke Oberfläche nicht. Du brauchst einen strengen Maßstab dafür, wie das Tool den gesamten Token-Lebenszyklus abdeckt. Verlässt du dich noch auf Passwörter per Copy-and-paste, trägt dein Team jedes Sicherheitsrisiko, das daraus folgt.
Mit diesem Raster prüfst du deinen nächsten Anbieter.
Das OAuth-Raster für Enterprise
| Fähigkeit | Hohes Risiko (manuell/einfach) | Enterprise-tauglich (Mydrop/Klassenbester) |
|---|---|---|
| Umgang mit Zugangsdaten | Verlangt Passwort-Weitergabe oder manuelle Eingabe. | OAuth, vom Kunden gestartet. Die Agentur sieht nie Zugangsdaten. |
| Multi-Page-Sync | Scheitert oder importiert standardmäßig alles. | Bietet eine Profilprüfung (pending), bevor etwas angelegt wird. |
| Token-Zustand | Stiller Ausfall, bis ein Post scheitert. | Proaktive Hinweise bei Ablauf oder geänderten Berechtigungen. |
| Onboarding-UX | Viel Dokumentation und E-Mail-Pingpong. | Self-Service-Ablauf im Portal für Kunden. |
| Beziehung | Nur auf Account-Ebene. | Zugriff nach Marken-Portal gruppiert. |
Die Checkliste ohne Kompromisse
Bevor du dich für eine Plattform entscheidest, teste kurz diese drei Anforderungen:
- Kann der Kunde die Verbindung selbst starten? Der Ablauf muss im Portal für Kunden beginnen, nicht im Backend der Agentur.
- Gibt es einen Zwischenstatus „Pending"? Du brauchst einen Bildschirm, auf dem du prüfst und bestätigst, welche Accounts importiert werden, bevor sie in deinem Veröffentlichungskalender oder Analytics-Dashboard aktiv sind.
- Gibt es einen klaren Weg, das Token zu erneuern? Läuft ein Token ab (und das passiert), schickt die Plattform dem Kunden dann einen Hinweis im White-Label-Design, mit einem sicheren Ein-Klick-Link zum erneuten Autorisieren?
Du willst vom Passwort-Vermittler zum strategischen Partner werden. Zwingt dich ein Tool, Kunden nach Logins zu jagen, vergrößert es nur deine Koordinationsschulden. Nimm Software, mit der deine Kunden ihre Verbindungen sicher selbst verwalten, und konzentrier dich auf die Strategie, die ihr Wachstum antreibt.
So unterstützt Mydrop diesen Workflow
Bei Mydrop bauen unsere Profilverbindungen auf einer einfachen Erkenntnis auf: Die Agentur sollte nie das Social-Media-Passwort des Kunden sehen. Das ist ein Sicherheitsrisiko, das mehr Reibung erzeugt, als es löst. Will ein Kunde ein Marken-Profil verbinden, soll er dir weder ein Passwort mailen noch in einen Zoom-Call kommen, um es einzutippen, während du zuschaust.
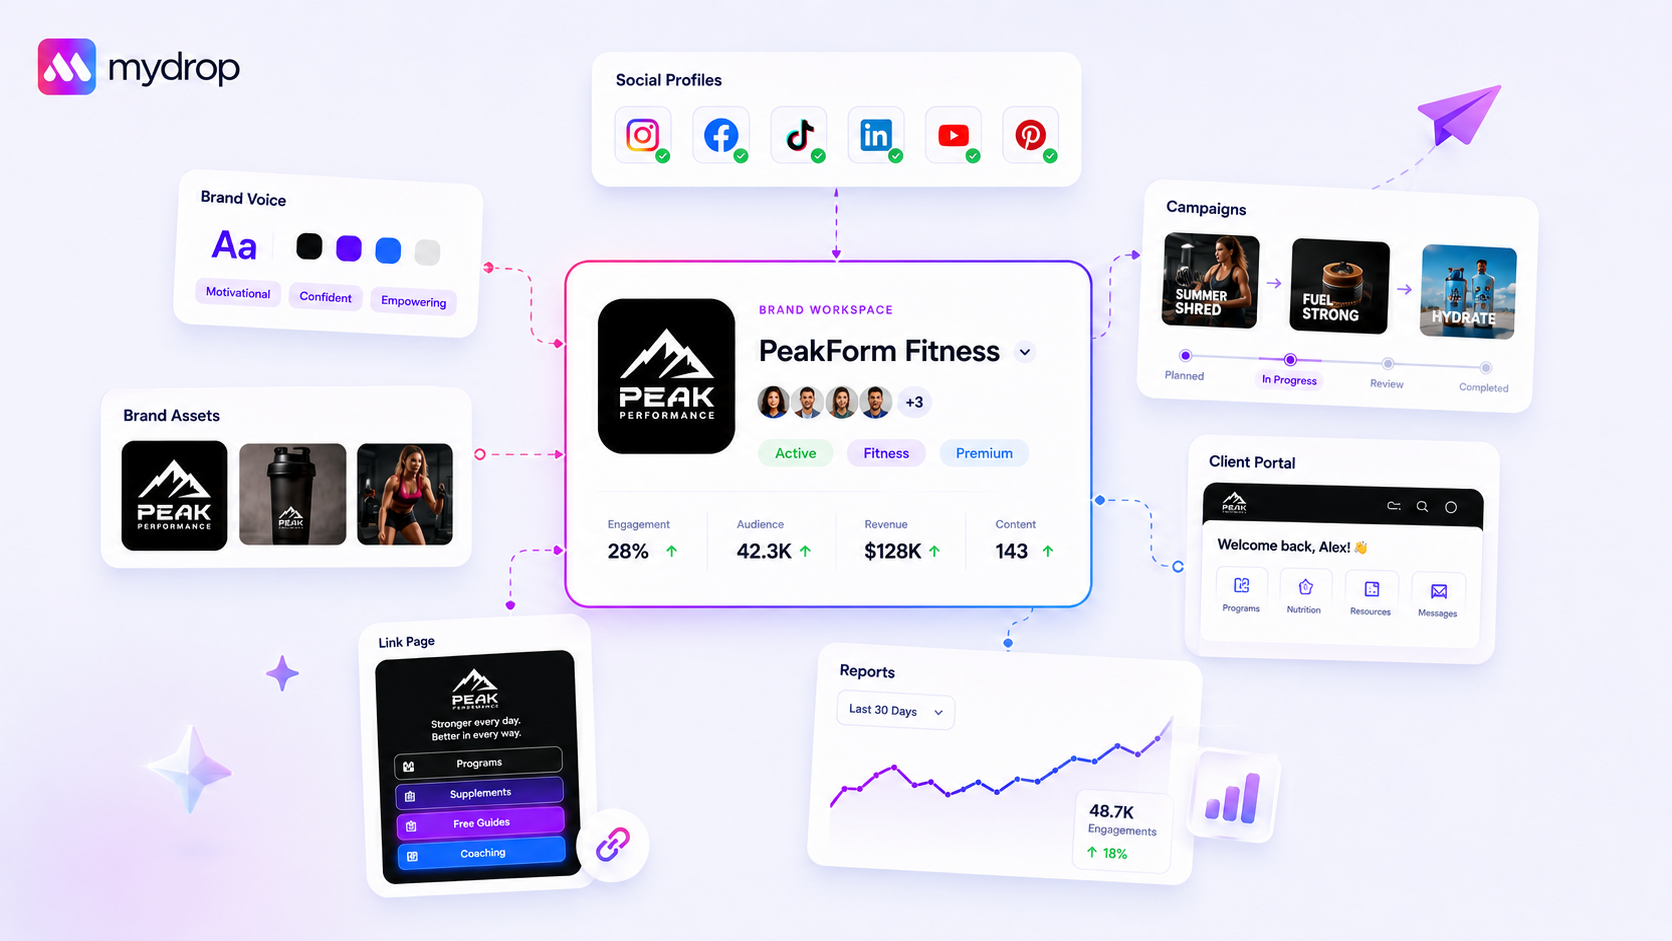
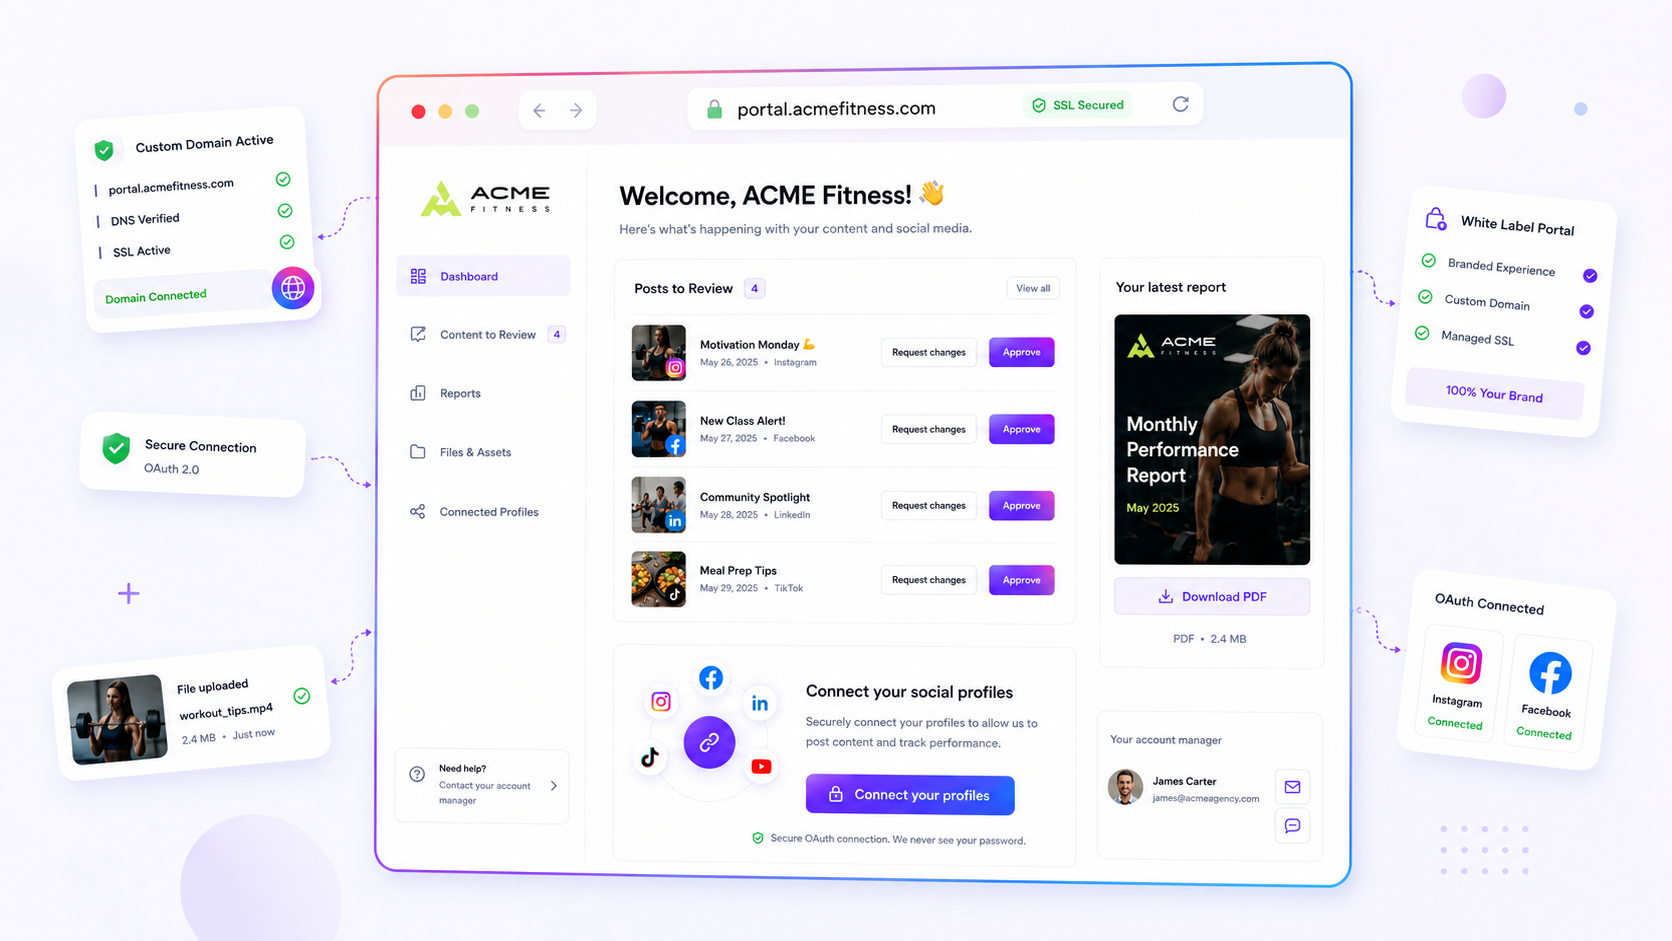
Stattdessen läuft bei Mydrop alles über ein öffentliches Marken-Portal. Du schickst deinem Kunden einen Link, er landet auf einer sauberen Seite im White-Label-Design und startet die OAuth-Verbindung selbst, direkt bei der Plattform: Facebook, LinkedIn, TikTok oder was immer er nutzt. Weil unser System code_verifier und Token-Austausch im Hintergrund erledigt, sieht der Kunde nur den gewohnten Bildschirm „Zugriff erlauben" des Anbieters.
Sobald er autorisiert hat, übernimmt unsere ausstehende Profilverbindung. Genau hier scheitern die meisten Tools: Sie kippen einfach jede Seite, auf die der Nutzer Zugriff hat, in deinen Account. Wir nicht. Der Kunde sieht eine klare Liste der gefundenen Profile und bestätigt selbst, welche importiert werden. So passiert dir nicht, dass du versehentlich das private Instagram-Konto eines Kunden zusammen mit seiner Unternehmensseite importierst.
Das hält die Weitergabe des Token-Inhabers sauber, und die Agentur bekommt genau das, was sie braucht, und nicht mehr.
Eine einfache Checkliste für die Shortlist
Bevor du dich für eine Plattform entscheidest, geh diese Liste mit deinem aktuellen oder künftigen Tool durch. Musst du öfter als einmal „Nein" ankreuzen, kaufst du dir vermutlich später Ärger ein.
| Anforderung | Warum das wichtig ist |
|---|---|
| Oberfläche ohne Passwort | Läuft der Ablauf ausschließlich über das offizielle OAuth des Anbieters? Fragt das Tool nach einem Passwort, lass die Finger davon. |
| Filter für mehrere Profile | Kann der Kunde beim Login gezielt einzelne Seiten importieren, oder zieht das Tool automatisch alles rein? |
| Portal im White-Label-Design | Kann der Kunde Accounts aus einem Portal mit eigener Marke autorisieren, oder muss er in dein Haupt-Dashboard? |
| Automatische Ablauf-Hinweise | Warnt dich das System bevor das Token abläuft, oder merkst du es erst, wenn der Post scheitert? |
| Trennung Service vs. Profil | Unterscheidet das Tool zwischen echten Profilen zum Veröffentlichen und „Service"-Verbindungen wie Google Fotos oder Drive? |
Fazit
Der „Passwort-Tanz" stammt aus den Anfangstagen des Social-Media-Managements. Er raubt deinem Team Kraft, ist riskant für deine Kunden und bremst ehrlich gesagt das Wachstum deiner Agentur. Wenn du skalieren willst, musst du die manuelle Verwaltung von Zugangsdaten hinter dir lassen.
Es geht nicht nur darum, die Verbindung einfacher zu machen. Sie soll unsichtbar werden. Übernimmt die Plattform den Handshake, liegt die Sicherheitsverantwortung wieder beim Anbieter, wo sie hingehört. Und dein Team bekommt die Stunden zurück, die bisher in den Support für Zugangsdaten flossen.
Die meisten Agenturen haben kein Verbindungsproblem. Sie haben Koordinationsschulden. Bring zuerst den Verbindungsablauf in Ordnung, dann hat der Rest deiner Veröffentlichungs-Pipeline endlich Luft zum Atmen.
 Google-Bewertung
 Trustpilot-Bewertung
 Product Hunt comment