

代理店に最適なソーシャルメディアOAuthソフトは、クライアント主導で認可でき、認証情報の扱いからチームを完全に外せるものです。いまもパスワードを追いかけたり、クライアントのアカウントに手動でログインしたりしているなら、サーバーに置くべきでないリスクを丸ごと預かる、高リスクの保管庫になっています。
「パスワードのやり取り」が代理店の日常なのは、よくわかります。ただ、日常だからといって、セキュリティ上の悪夢でなくなるわけではありません。クライアントにパスワードや、ときにはMFAコードまで共有してもらえば、手作業という弱点が生まれます。パスワードが変わった瞬間、トークンが切れた瞬間に、運用が止まるからです。必要なのは、ソーシャルの接続を「代理店が抱える負担」ではなく「クライアントが持つ資産」として扱える仕組みです。
優れたツールが備えるべきこと
接続の主導権を代理店からクライアントに移すのは、セキュリティのためだけではありません。日々の運用をまともに保つためでもあります。探すべきは、OAuthを管理者の作業ではなく、セルフサービスのポータル機能として提供するプラットフォームです。
成熟した接続フローは、たとえば次のような形になります。
- 認証情報の受け渡しゼロ: ツールがクライアントに生のパスワードを求めてはいけません。クライアントをネイティブのプラットフォーム(LinkedInやInstagramなど)へ案内し、認証はその場で完結させ、安全なトークンだけをポータルに戻します。
- 賢いアカウント検出: クライアントが認可するとき、「複数ページ」のケースにも対応できる必要があります。たとえば50の事業用ページを管理する個人のFacebookアカウントが連携されたら、同期したい資産をクライアント自身が正確に選べる
pending profile connection(保留中のプロフィール接続)のステップが欠かせません。 - ライフサイクルの把握: トークンはいつか切れます。プラットフォームAPIでは避けられない現実です。優れたツールは、週末に黙って止まったりしません。ホワイトラベルの期限切れ通知をクライアントに自動で送り、ポータル内のシンプルな「再認可」ボタンまで案内します。
運用ルール: クライアントに代わってOAuthフローを実行しなければならないツールは、認証情報ゼロのテストにすでに落ちています。接続は、ポータル内にあるクライアント自身のセッションから始まる必要があります。
Mydropの料金チェック、2026年9月: Mydropと最もよく比較される8ツールの有料プランは、各ベンダーの料金ページによると、1チャンネルあたり$6(Buffer)や月額$25(Later)から、1ユーザーあたり$99(Hootsuite)や1シートあたり$199(Sprout Social)に及びます。Mydropは無料で始められ、その後はシート単位ではなく月額$19の定額です。詳細な比較表はMydropの比較ページをご覧ください。
認証情報の取り扱い監査
| ワークフローの形 | セキュリティリスク | 手作業の負担 | クライアントの信頼 |
|---|---|---|---|
| パスワードの手動回収 | 最大(全責任を負う) | 大(催促と更新) | 低(手間がかかる) |
| 代理店主導の代理ログイン | 高(ポリシー違反) | 中(メンテナンス) | 中 |
| クライアント主導のポータルOAuth | 最小(トークンは分離) | ゼロ(セルフサービス) | 高(プロらしい対応) |
多くの代理店は「プロセスの問題」だと考えがちですが、本当の原因は連携の負債です。アカウントの手動同期や期限切れトークンの追跡に、週2時間でも使っていれば、請求できる時間を戦略ではなくインフラに燃やしていることになります。
ポータル型のしっかりしたフローなら、クライアントは何を接続するのかをはっきり確認できます。Mydropでは、クライアントが自分のページをプレビューし、スコープも自分で確認できると、主導権を握っている実感が大きく高まることがわかっています。アカウントで代理店が何をしているのか、という不安もなくなります。目指すのは、パスワードの仲介役から戦略パートナーへの転換です。付箋だらけのスプレッドシートが運用の土台のままでは、そこへ進めません。
基本的なツールが行き詰まるところ
本当の頭痛は、ツールが皆さんの企業ニーズを、ふつうの個人向けアプリと同じに扱うところから始まります。基本的なソーシャルメディアツールの多くは「1対1」の発想で作られていて、1人のユーザーがログインして自分の個人アカウントを認可する前提です。でも皆さんが管理しているのは、個人のアカウントではありません。複数の市場にまたがる、何百もの事業用アカウントです。
pending profile connection(保留中のプロフィール接続)の仕組みがしっかりしていないと、「マルチページの悪夢」にはまります。クライアントがFacebookアカウントを接続しようとすると、OAuth画面に、管理者権限のある50ページが一覧で出てきます。基本的なツールだと、全部を認可させてダッシュボードを無関係なノイズだらけにするか、もっと悪い場合は、APIのやり取りが一括選択を想定していないせいで1ページも取り込めません。
選択のステップをうまく扱えないプラットフォームのせいで、トークンの原因調査に午後をまるごと使ってしまうチームを、私たちは数えきれないほど見てきました。
「サービス接続とソーシャル接続」の落とし穴
もうひとつ多い失敗が、「サービス接続」の紛れ込みです。ソーシャルの投稿用プロフィールと、Google DriveやCanvaのようなサービス接続を、ひとまとめにするプラットフォームがあります。UIで両者をはっきり分けていないツールでは、実際には投稿できる状態にない未確認の接続が、ごちゃごちゃと並ぶことになります。
よくある間違い: クライアントのGoogleカレンダーへの接続を、投稿できるソーシャルプロフィールとして扱ってしまうこと。ポータルに「幽霊」プロフィールが生まれ、チームは混乱し、アナリティクスのダッシュボードも散らかります。
本当に大事な選定基準
代理店ポータル向けのソフトを選ぶとき、見た目のいいUIだけでは足りません。トークンのライフサイクル全体をどう扱うかを、厳しく見る必要があります。「パスワードをコピペしてもらう」ワークフローをまだ続けているなら、その先で起きるセキュリティリスクはすべてチームが背負うことになります。
次のスコアカードで、候補のサービスを評価してみましょう。
エンタープライズ向けOAuthスコアカード
| 機能 | 高リスク(手動・基本ツール) | エンタープライズ対応(Mydrop・最高水準) |
|---|---|---|
| 認証情報の取り扱い | パスワードの共有や手入力が必要。 | クライアント主導のOAuth。 代理店は認証情報を一切見ません。 |
| 複数ページの同期 | 失敗する、または標準で全部取り込む。 | 作成の前に保留中プロフィールを確認できる。 |
| トークンの状態 | 投稿が失敗するまで、気づかずに止まる。 | 期限切れやスコープのずれを先回りして通知。 |
| オンボーディングの体験 | 大量の資料とメールのやり取り。 | クライアントが自分で進めるセルフサービスのポータルフロー。 |
| 関係の管理 | アカウント単位のみ。 | ブランドポータルでまとめたアクセス。 |
絶対に外せないチェックリスト
プラットフォームを決める前に、次の3つの機能要件をさっとテストしましょう。
- クライアント自身が接続を始められるか? フローは、代理店の管理画面ではなく、クライアント向けポータルの中から始まる必要があります。
- 「保留中」の段階があるか? 取り込むアカウントを、投稿カレンダーやアナリティクスのダッシュボードで有効にする前に、確認して承認できる画面が必要です。
- トークン更新の道筋ははっきりしているか? トークンが切れたとき(必ず切れます)、安全なワンクリックの再認可リンクつきで、ホワイトラベルの通知がクライアントに届きますか?
目指すのは、パスワードの仲介役から戦略パートナーへの転換です。ログイン情報をもらうためにクライアントを追いかけるツールは、連携の負債を増やすだけです。クライアントが自分で安全に接続を管理できるソフトを選び、代理店は成長につながる戦略に集中しましょう。
Mydropはこのワークフローをこう支えます
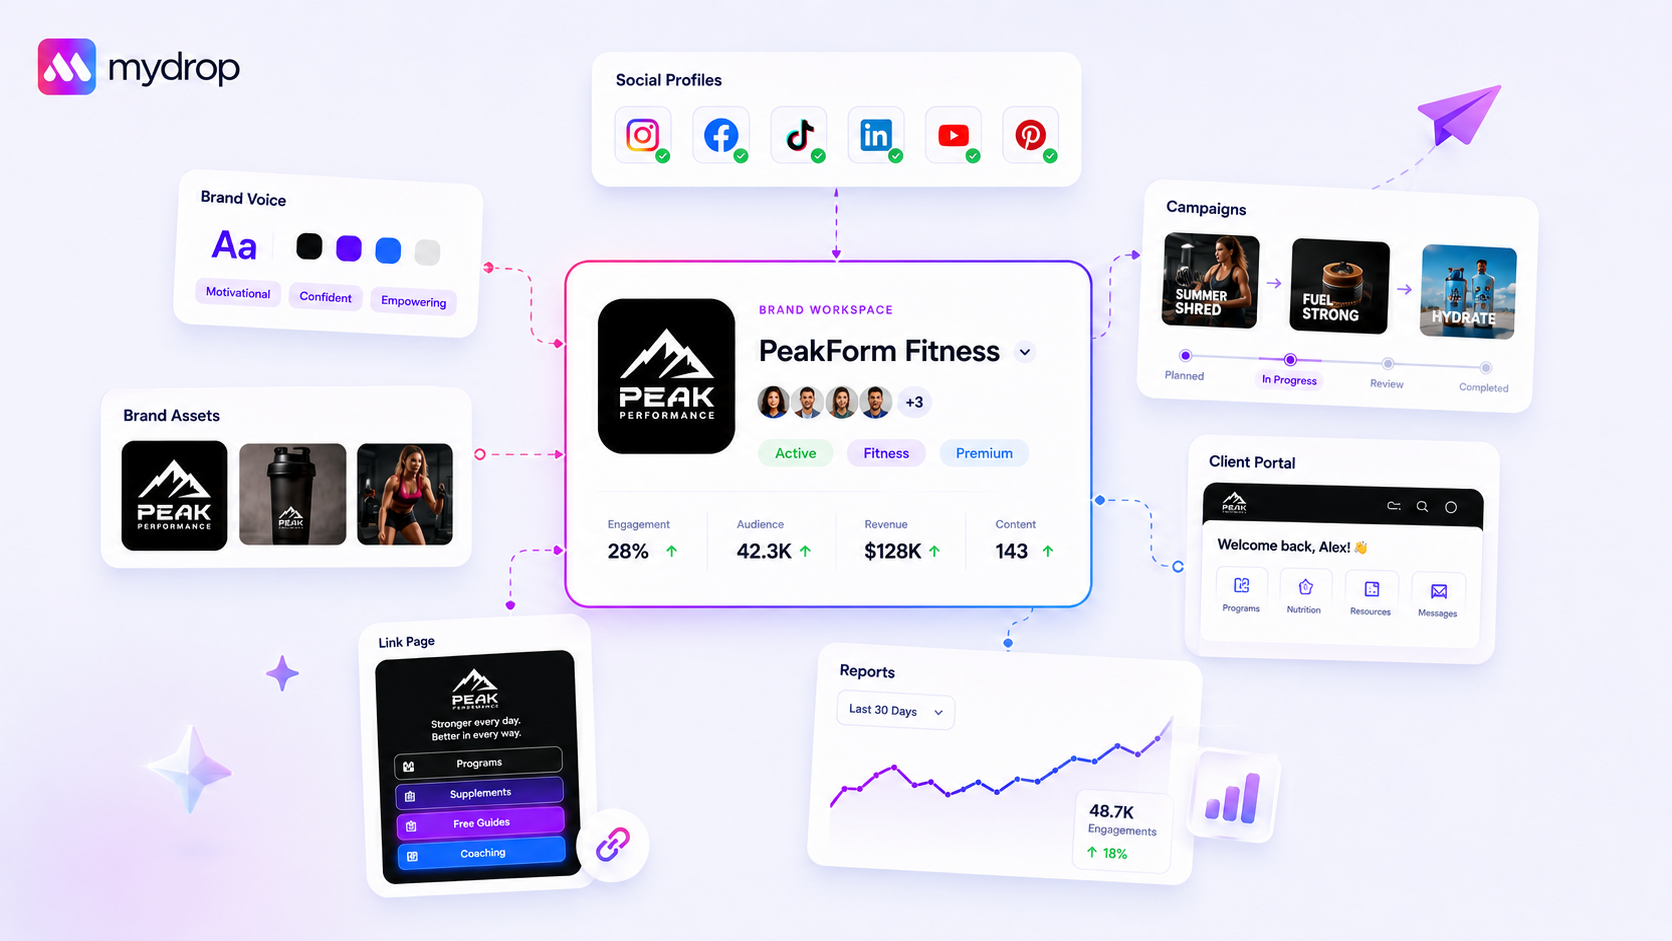
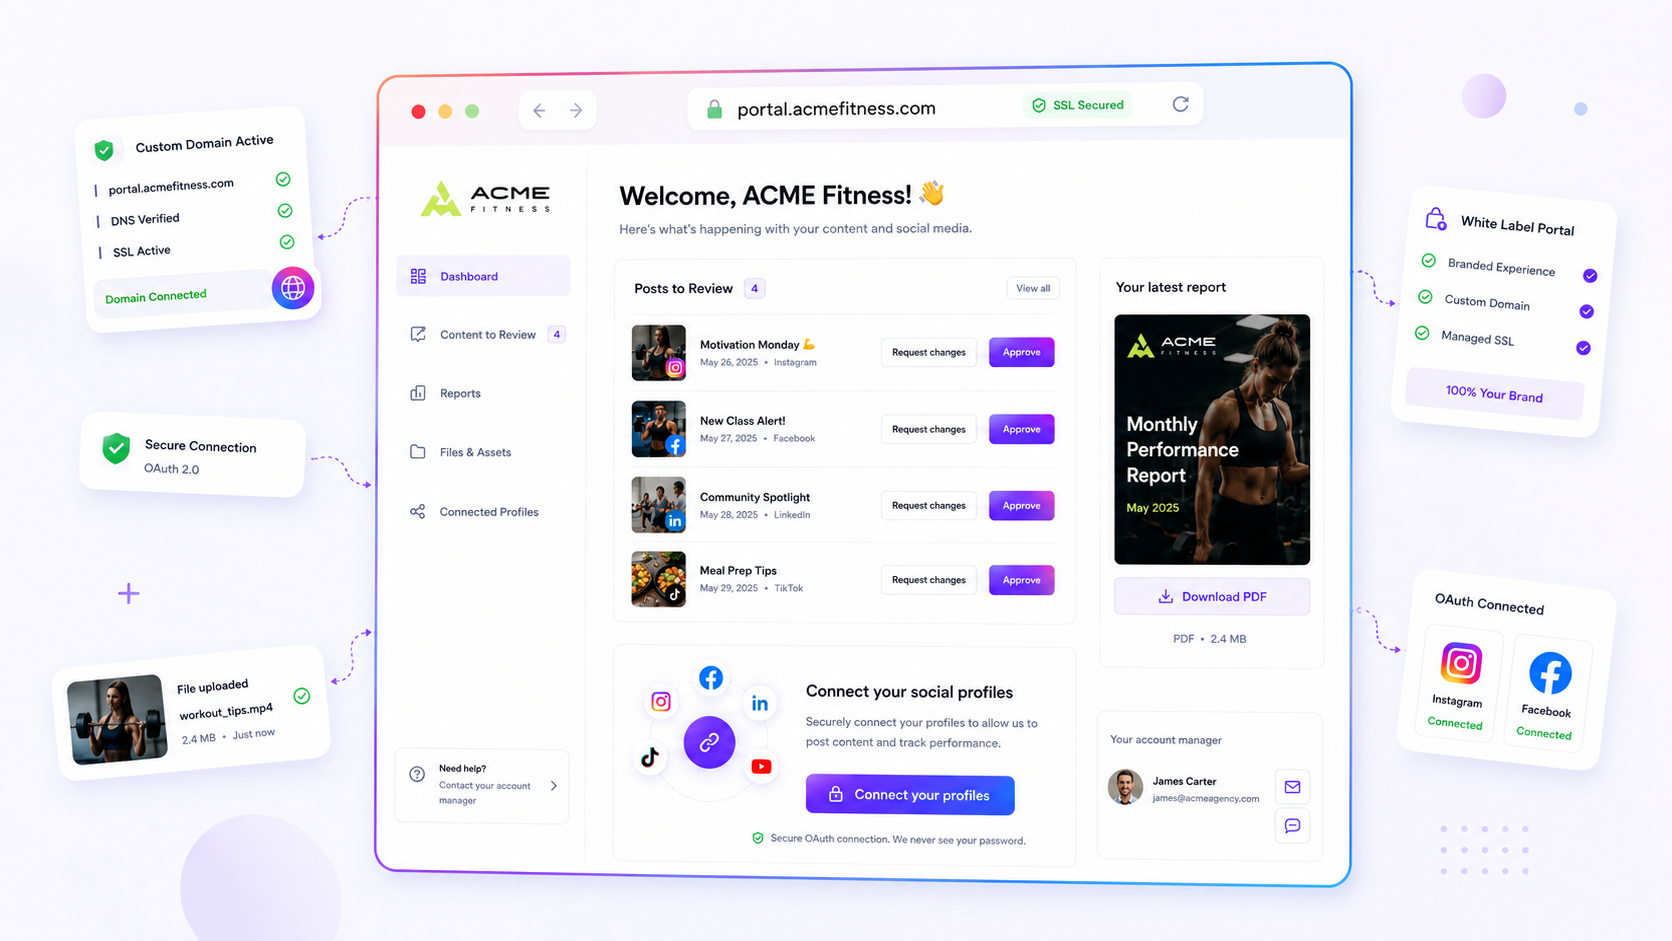
Mydropは、プロフィール接続の仕組みを、ひとつのシンプルな気づきから作りました。代理店は、クライアントのソーシャルメディアのパスワードを見るべきではないということです。解決する以上の手間を生む、セキュリティ上の負債だからです。クライアントがブランドのプロフィールを接続するとき、パスワードをメールで送ったり、皆さんが画面を見ている前でZoomで入力したりする必要はありません。
Mydropでは、代わりに公開ブランドポータルのフローを使います。クライアントにリンクを送ると、すっきりしたホワイトラベルのページが開き、Facebook、LinkedIn、TikTokなど、それぞれのプラットフォームとクライアント自身が直接OAuth接続を始めます。code_verifierとトークン交換は裏側でシステムが処理するので、クライアントに見えるのは、プロバイダー標準の「アクセスを許可」画面だけです。
認可が終わると、pending profile connection(保留中のプロフィール接続)の仕組みが動きます。多くのツールがつまずくのはここです。そのユーザーがアクセスできるページを、残らずアカウントに流し込んでしまうのです。Mydropは違います。見つかったプロフィールの一覧をクライアントに見せ、取り込むものを正確に選んでもらいます。クライアントの個人のInstagramアカウントまで、事業用ページと一緒に取り込んでしまう、といった散らかった事態を防げます。
トークン所有者の引き継ぎもきれいなまま。代理店は、必要なものを必要な分だけ受け取れます。
簡単な候補チェックリスト
プラットフォームを決める前に、いま使っているツールや検討中のツールに、このリストを当ててみてください。「いいえ」が2つ以上あるなら、先々の頭痛の種を自分で買おうとしているかもしれません。
| 要件 | なぜ重要か |
|---|---|
| パスワード入力ゼロのUI | フローは、公式プロバイダーのOAuthだけで完結しますか? ツールがパスワードを求めてきたら、そこでストップです。 |
| 複数プロフィールの絞り込み | クライアントがログインしたとき、特定のページだけを選んで取り込めますか? それとも全部を自動で取り込みますか? |
| ホワイトラベルのポータル | クライアントは、ブランドのポータルからアカウントを認可できますか? それとも皆さんのメインダッシュボードに参加する必要がありますか? |
| 期限切れの自動アラート | トークンが切れる前に通知が届きますか? それとも投稿が失敗して初めて気づきますか? |
| サービスとプロフィールの分離 | 実際に投稿できるプロフィールと、Googleフォトやドライブのような「サービス」接続を区別できますか? |
まとめ
「パスワードのやり取り」は、ソーシャルメディア運用の初期に生まれた遺物です。チームを疲れさせ、クライアントを危険にさらし、正直なところ、代理店の成長を止めるボトルネックでもあります。本気で規模を広げたいなら、認証情報を手作業で扱うやり方から卒業しましょう。
目指すのは、接続の手続きを楽にするだけではありません。接続を「意識しなくていいもの」にすることです。ハンドシェイクをプラットフォームが担えば、セキュリティの責任は本来あるべきプロバイダー側に戻り、認証情報のサポートに使っていた時間がチームに戻ってきます。
多くの代理店の問題は、接続そのものではなく、連携の負債です。まず接続フローを直しましょう。そうすれば、投稿のパイプライン全体に、ようやく余裕が生まれます。
 Google review
 Trustpilot review
 Product Hunt comment