

ซอฟต์แวร์ OAuth โซเชียลมีเดียที่ดีที่สุดสำหรับเอเจนซี่คือตัวที่ให้ ลูกค้าเป็นคนกดอนุญาตเอง และเอาทีมของคุณออกจากเรื่องรหัสผ่านไปเลย ถ้าคุณยังต้องตามขอรหัสผ่านหรือล็อกอินเข้าบัญชีลูกค้าด้วยมือ ก็เท่ากับคุณกำลังเก็บของเสี่ยงไว้ในคลังของตัวเอง ทั้งที่ของพวกนี้ไม่ควรมาอยู่บนเซิร์ฟเวอร์ของคุณตั้งแต่แรก
เราเข้าใจนะ "พิธีขอรหัสผ่าน" เป็นภาพคุ้นตาของชีวิตเอเจนซี่ แต่ความคุ้นไม่ได้ทำให้มันปลอดภัยขึ้นเลย พอคุณขอให้ลูกค้าส่งรหัสผ่าน หรือแย่กว่านั้นคือรหัส MFA ก็เท่ากับสร้างจุดเสี่ยงที่ต้องพึ่งแรงคน และมันพังทันทีที่รหัสผ่านเปลี่ยนหรือโทเค็นหมดอายุ คุณควรได้ระบบที่ถือว่าบัญชีโซเชียลเป็นสมบัติของลูกค้า ไม่ใช่ภาระที่เอเจนซี่ต้องแบกไว้เอง
เครื่องมือที่ดีต้องทำอะไรได้บ้าง
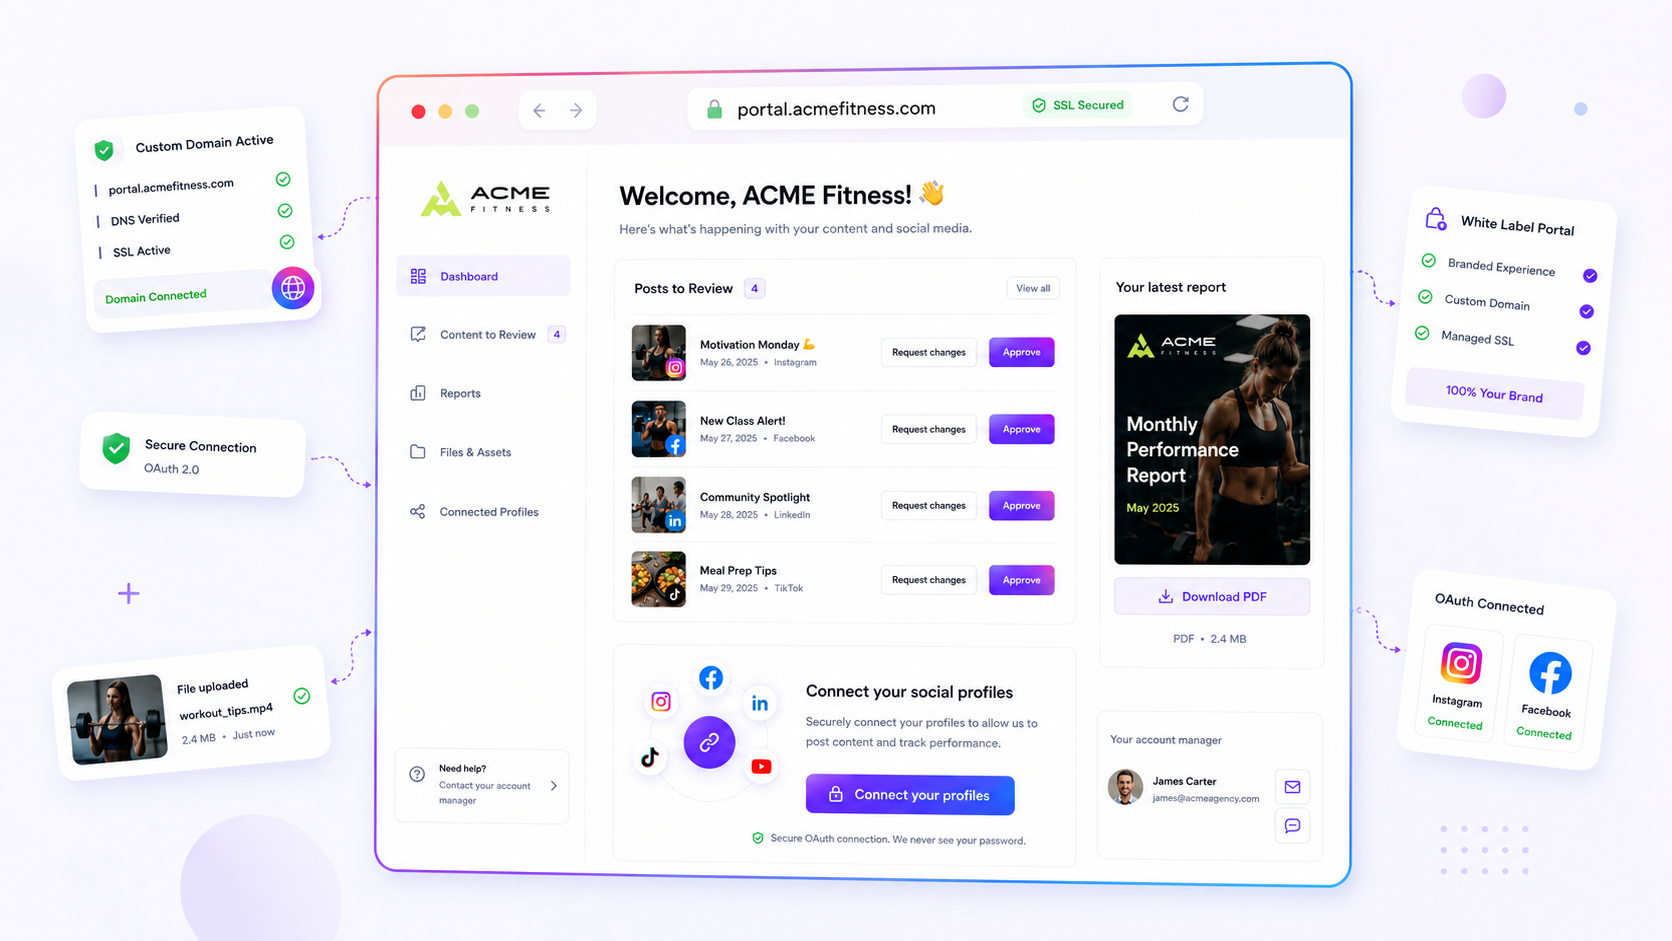
การให้ลูกค้าเป็นคนคุมการเชื่อมต่อแทนเอเจนซี่ ไม่ได้ช่วยแค่เรื่องความปลอดภัย แต่ทำให้งานของคุณเป็นระเบียบขึ้นด้วย สิ่งที่ควรมองหาคือแพลตฟอร์มที่ทำ OAuth เป็น ฟีเจอร์ที่ลูกค้าทำเองผ่านพอร์ทัล ไม่ใช่งานหลังบ้านที่เอเจนซี่ต้องทำให้
ขั้นตอนเชื่อมต่อที่ดีควรเป็นแบบนี้:
- ไม่ต้องส่งรหัสผ่านเลย: ซอฟต์แวร์ต้องไม่ขอรหัสผ่านจากลูกค้า แต่พาลูกค้าไปที่แพลตฟอร์มต้นทางโดยตรง (เช่น LinkedIn หรือ Instagram) ให้ยืนยันตัวตนที่นั่น แล้วส่งโทเค็นที่ปลอดภัยกลับมายังพอร์ทัลของคุณ
- ค้นหาบัญชีได้อย่างฉลาด: เมื่อลูกค้าให้สิทธิ์ เครื่องมือต้องรับมือกรณีที่มีหลายเพจได้ สมมติลูกค้าเชื่อมบัญชี Facebook ส่วนตัวที่ดูแลเพจธุรกิจอยู่ 50 เพจ ซอฟต์แวร์ต้องมีขั้นตอน
pending profile connectionให้ลูกค้าเลือกเองว่าจะซิงก์เพจไหนบ้าง - รู้จักอายุของโทเค็น: โทเค็นหมดอายุได้เสมอ เป็นเรื่องที่เลี่ยงไม่ได้ในทุก API เครื่องมือที่ดีจะไม่พังเงียบๆ ตอนสุดสัปดาห์ แต่จะส่งแจ้งเตือนหมดอายุอัตโนมัติถึงลูกค้าในนามแบรนด์ของคุณ พร้อมปุ่ม "ให้สิทธิ์อีกครั้ง" ที่กดครั้งเดียวจบในพอร์ทัล
กฎของคนทำงานจริง: ถ้าเครื่องมือบังคับให้คุณทำขั้นตอน OAuth แทน ลูกค้า แปลว่าตกเกณฑ์ "ไม่แตะรหัสผ่าน" ไปแล้ว การเชื่อมต่อต้องเริ่มจากเซสชันของลูกค้าเองภายในพอร์ทัลของคุณ
เช็กราคา Mydrop กันยายน 2026: แพ็กเกจแบบเสียเงินระดับเริ่มต้นของแปดเครื่องมือที่มักถูกนำมาเปรียบเทียบกับ Mydrop มีตั้งแต่ $6 ต่อช่องทาง (Buffer) และ $25 ต่อเดือน (Later) ไปจนถึง $99 ต่อผู้ใช้ (Hootsuite) และ $199 ต่อที่นั่ง (Sprout Social) ตามที่ระบุไว้ในหน้าราคาของแต่ละผู้ให้บริการ Mydrop เริ่มใช้ฟรี แล้วคิด $19 ต่อเดือนแบบเหมาจ่าย ไม่คิดต่อที่นั่ง ดูตารางแบบเต็มได้ที่หน้าเปรียบเทียบของ Mydrop
ตรวจวิธีจัดการรหัสผ่าน
| รูปแบบการทำงาน | ความเสี่ยงด้านความปลอดภัย | ภาระงานที่ต้องทำเอง | ความไว้ใจของลูกค้า |
|---|---|---|---|
| เก็บรหัสผ่านด้วยมือ | สูงสุด (รับผิดชอบเต็มๆ) | สูง (ตามขอและตามอัปเดต) | ต่ำ (ลูกค้ารู้สึกยุ่งยาก) |
| เอเจนซี่ล็อกอินแทนลูกค้า | สูง (ผิดนโยบาย) | ปานกลาง (ต้องคอยดูแล) | ปานกลาง |
| ลูกค้าทำ OAuth เองผ่านพอร์ทัล | ต่ำที่สุด (โทเค็นแยกเก็บ) | ศูนย์ (ลูกค้าทำเอง) | สูง (ดูมืออาชีพ) |
เอเจนซี่ส่วนใหญ่คิดว่าปัญหาอยู่ที่ "กระบวนการ" แต่จริงๆ แล้วคือ "หนี้การประสานงาน" ถ้าทีมของคุณเสียเวลาไปกับการซิงก์บัญชีหรือไล่แก้โทเค็นหมดอายุแค่สัปดาห์ละสองชั่วโมง นั่นคือชั่วโมงที่เรียกเก็บเงินได้ ที่ถูกเผาไปกับงานระบบแทนงานกลยุทธ์
ขั้นตอนผ่านพอร์ทัลที่ดีจะให้ลูกค้าเห็นชัดว่ากำลังเชื่อมต่ออะไร ที่ Mydrop เราพบว่าเมื่อลูกค้าดูตัวอย่างเพจของตัวเองและยืนยันขอบเขตสิทธิ์เองได้ พวกเขารู้สึกว่าคุมเรื่องได้มากขึ้นชัดเจน และไม่ต้องสงสัยอีกว่าคุณเอาบัญชีของเขาไปทำอะไร เป้าหมายคือเลิกเป็นคนกลางถือรหัสผ่านแล้วขยับเป็นพันธมิตรเชิงกลยุทธ์ แต่ทำไม่ได้แน่ ถ้างานของคุณยังตั้งอยู่บนสเปรดชีตกับกระดาษโน้ตแปะเต็มจอ
ตรงไหนที่เครื่องมือพื้นฐานเริ่มไปไม่รอด
ปัญหาจริงเริ่มเมื่อเครื่องมือมองความต้องการระดับองค์กรของคุณเหมือนแอปทั่วไป เครื่องมือโซเชียลพื้นฐานส่วนใหญ่ออกแบบมาแบบ "หนึ่งต่อหนึ่ง" คือคาดว่าผู้ใช้หนึ่งคนล็อกอินแล้วอนุญาตบัญชีส่วนตัวของตัวเอง แต่คุณไม่ได้ดูแลบัญชีส่วนตัว คุณดูแลบัญชีธุรกิจเป็นร้อยๆ ในหลายตลาด
พอเครื่องมือไม่มีขั้นตอน การเชื่อมต่อโปรไฟล์ที่รอยืนยัน ที่ดีพอ คุณจะติดกับดัก "หลายเพจจนวุ่น" ลูกค้าพยายามเชื่อม Facebook แต่หน้า OAuth ส่งรายการ 50 เพจที่เขาเป็นแอดมินกลับมา เครื่องมือพื้นฐานอาจบังคับให้อนุญาตทั้งหมด ทำให้แดชบอร์ดของคุณรกไปด้วยเพจที่ไม่เกี่ยวข้อง หรือแย่กว่านั้นคือนำเข้าไม่ได้สักเพจ เพราะการเชื่อมต่อ API ไม่ได้ออกแบบมารองรับการเลือกทีละเยอะๆ
เราเห็นหลายทีมเสียเวลาทั้งบ่ายไปกับการไล่แก้โทเค็นด้วยมือ เพราะแพลตฟอร์มรับมือขั้นตอนเลือกบัญชีให้ราบรื่นไม่ได้
กับดัก "บริการ vs โซเชียล"
อีกจุดที่พังบ่อยคือการเชื่อมต่อ "บริการ" ที่แอบแฝงเป็นโปรไฟล์โซเชียล บางแพลตฟอร์มเอาโปรไฟล์สำหรับโพสต์ไปปนกับการเชื่อมต่อบริการอย่าง Google Drive หรือ Canva ถ้าเครื่องมือไม่แยกสองอย่างนี้ให้เห็นชัดบนหน้าจอ คุณจะได้รายการเชื่อมต่อที่รกและยังไม่ผ่านการยืนยัน และความจริงยังโพสต์คอนเทนต์ไม่ได้
ข้อผิดพลาดที่พบบ่อย: นับการเชื่อมต่อกับ Google Calendar ของลูกค้าเป็นโปรไฟล์โซเชียลที่โพสต์ได้ ผลคือในพอร์ทัลมีโปรไฟล์ "ผี" ที่ทำให้ทีมสับสน และทำให้แดชบอร์ดข้อมูลวิเคราะห์รก
เกณฑ์เลือกซื้อที่ต้องดูจริงๆ
เวลาประเมินซอฟต์แวร์สำหรับพอร์ทัลเอเจนซี่ หน้าตาสวยอย่างเดียวไม่พอ คุณต้องมีมาตรฐานเข้มข้นว่าเครื่องมือดูแลโทเค็นตลอดวงจรชีวิตอย่างไร ถ้ายังใช้วิธี "ก๊อปรหัสผ่านมาวาง" ทีมของคุณก็ต้องรับความเสี่ยงด้านความปลอดภัยทุกอย่างที่ตามมา
ใช้สกอร์การ์ดนี้ประเมินผู้ให้บริการรายต่อไปของคุณ
สกอร์การ์ด OAuth ระดับองค์กร
| ความสามารถ | เสี่ยงสูง (แบบทำมือ/พื้นฐาน) | พร้อมใช้ระดับองค์กร (Mydrop/ดีที่สุดในหมวด) |
|---|---|---|
| การจัดการรหัสผ่าน | ต้องแชร์รหัสผ่านหรือกรอกเอง | ลูกค้าทำ OAuth เอง เอเจนซี่ไม่เห็นรหัสผ่านเลย |
| ซิงก์หลายเพจ | พังหรือนำเข้าทุกอย่างโดยอัตโนมัติ | มี โปรไฟล์ที่รอยืนยัน ให้ตรวจก่อนสร้างจริง |
| สุขภาพโทเค็น | พังเงียบๆ จนกว่าโพสต์จะหลุด | แจ้งเตือนล่วงหน้า เมื่อใกล้หมดอายุหรือสิทธิ์เปลี่ยน |
| ประสบการณ์ออนบอร์ด | เอกสารเยอะ อีเมลไปมาหลายรอบ | ลูกค้า ทำเองผ่านพอร์ทัล |
| ความสัมพันธ์ | ระดับบัญชีเท่านั้น | จัดกลุ่มการเข้าถึงตามพอร์ทัลแบรนด์ |
เช็กลิสต์ที่ต้องผ่านเท่านั้น
ก่อนตัดสินใจเลือกแพลตฟอร์ม ลองทดสอบ 3 ข้อสำคัญนี้ดู:
- ลูกค้าเริ่มการเชื่อมต่อเองได้ไหม ขั้นตอนต้องเริ่มในพอร์ทัลฝั่งลูกค้า ไม่ใช่ในหลังบ้านของเอเจนซี่
- มีสถานะพักรอ "Pending" ไหม ต้องมีหน้าจอให้ตรวจและยืนยันว่าจะนำเข้าบัญชีไหนบ้าง ก่อน ที่บัญชีเหล่านั้นจะถูกเปิดใช้ในปฏิทินโพสต์หรือแดชบอร์ดข้อมูลวิเคราะห์
- ต่ออายุโทเค็นง่ายไหม เมื่อโทเค็นหมดอายุ (ต้องเกิดแน่) แพลตฟอร์มส่งแจ้งเตือนในนามแบรนด์ของคุณถึงลูกค้า พร้อมลิงก์ปลอดภัยให้กดครั้งเดียวเพื่อให้สิทธิ์ใหม่หรือเปล่า
เป้าหมายคือเปลี่ยนจาก คนกลางถือรหัสผ่าน เป็น พันธมิตรเชิงกลยุทธ์ ถ้าเครื่องมือบังคับให้คุณวิ่งตามขอรหัสล็อกอินจากลูกค้า มันก็แค่เพิ่มหนี้การประสานงานให้คุณ เลือกซอฟต์แวร์ที่ให้ลูกค้าดูแลการเชื่อมต่อของตัวเองได้อย่างปลอดภัย แล้วคุณโฟกัสกับกลยุทธ์ที่ทำให้พวกเขาโตขึ้นเถอะ
Mydrop ช่วยเวิร์กโฟลว์นี้อย่างไร
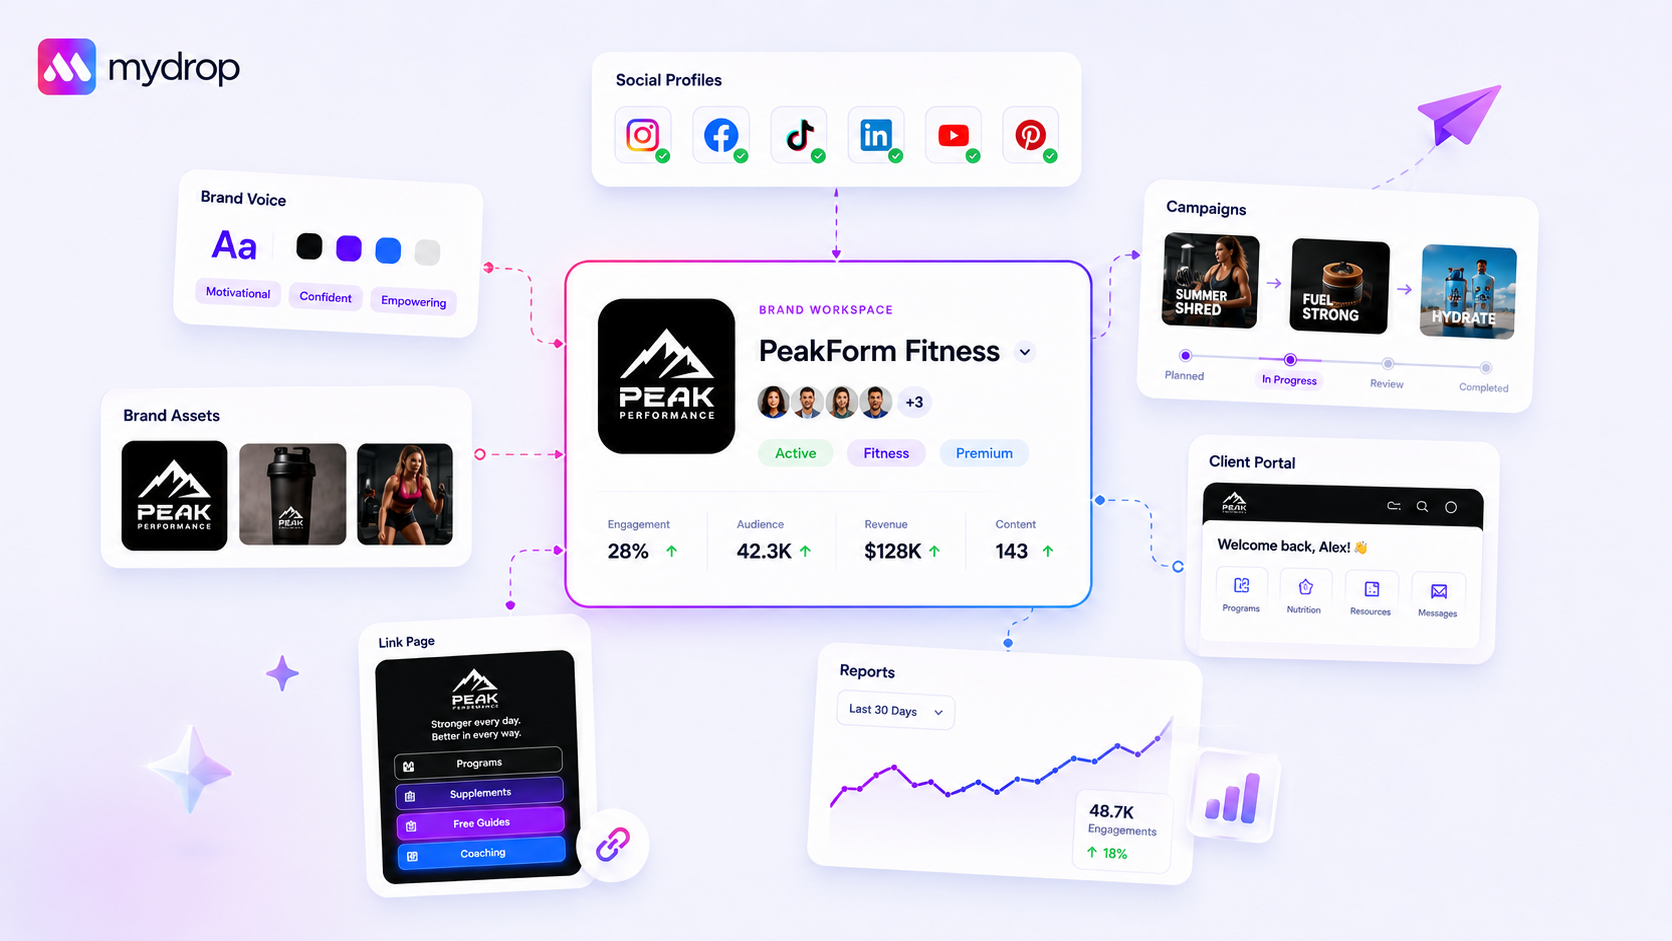
ที่ Mydrop เราสร้างตรรกะการเชื่อมต่อโปรไฟล์จากความเข้าใจง่ายๆ ข้อเดียว: เอเจนซี่ไม่ควรได้เห็นรหัสผ่านโซเชียลมีเดียของลูกค้าเลย มันคือภาระด้านความปลอดภัยที่สร้างความยุ่งยากมากกว่าที่ช่วยแก้ เวลาลูกค้าต้องเชื่อมโปรไฟล์แบรนด์ เขาไม่ควรต้องอีเมลรหัสผ่านมาหาคุณ หรือเข้า Zoom มาพิมพ์รหัสให้คุณดู
Mydrop ใช้วิธี พอร์ทัลแบรนด์สาธารณะ แทน คุณส่งลิงก์ให้ลูกค้า เขาเข้ามาที่หน้าสะอาดตาในนามแบรนด์ของคุณ แล้วเริ่มเชื่อมต่อ OAuth กับแพลตฟอร์มเอง ไม่ว่าจะเป็น Facebook, LinkedIn, TikTok หรือแพลตฟอร์มไหนก็ตาม ระบบของเราจัดการ code_verifier และการแลกโทเค็นอยู่เบื้องหลัง ลูกค้าจึงเห็นแค่หน้า "ให้สิทธิ์การเข้าถึง" มาตรฐานของผู้ให้บริการ
หลังลูกค้าอนุญาตแล้ว ระบบ การเชื่อมต่อโปรไฟล์ที่รอยืนยัน ของเราก็ทำงานต่อ ตรงนี้คือจุดที่เครื่องมือส่วนใหญ่พลาด เพราะโยนทุกเพจที่ผู้ใช้เข้าถึงได้เข้ามาในบัญชีของคุณหมด เราไม่ทำแบบนั้น เราแสดงรายการโปรไฟล์ที่ค้นเจอให้ลูกค้ายืนยันเองว่าอันไหนควรนำเข้า จึงไม่มีเหตุการณ์ที่คุณเผลอนำเข้า Instagram ส่วนตัวของลูกค้ามาพร้อมกับเพจธุรกิจ
ทั้งหมดนี้ทำให้ การส่งต่อความเป็นเจ้าของโทเค็น เป็นระเบียบ และเอเจนซี่ได้สิทธิ์เท่าที่ต้องใช้พอดี ไม่เกินนั้น
เช็กลิสต์สั้นๆ สำหรับคัดตัวเลือก
ก่อนตัดสินใจเลือกแพลตฟอร์ม ลองเอารายการนี้ไปเทียบกับเครื่องมือที่คุณใช้อยู่หรือกำลังจะซื้อ ถ้าต้องตอบ "ไม่" เกินหนึ่งข้อ แสดงว่ากำลังซื้อปัญหาในอนาคตมาไว้กับตัว
| ข้อกำหนด | ทำไมจึงสำคัญ |
|---|---|
| หน้าจอไม่ขอรหัสผ่าน | ขั้นตอนใช้ OAuth ทางการของผู้ให้บริการเท่านั้นไหม ถ้าเครื่องมือขอรหัสผ่าน หยุดได้เลย |
| กรองหลายโปรไฟล์ | เมื่อลูกค้าล็อกอิน เขาเลือกนำเข้าเฉพาะบางเพจได้ไหม หรือเครื่องมือนำเข้าทุกอย่างให้อัตโนมัติ |
| พอร์ทัลในนามแบรนด์ของคุณ | ลูกค้าให้สิทธิ์บัญชีจากพอร์ทัลที่ใส่แบรนด์ของคุณได้ไหม หรือต้องเข้ามาในแดชบอร์ดหลักของคุณ |
| แจ้งเตือนหมดอายุอัตโนมัติ | ระบบแจ้งคุณ ก่อน ที่โทเค็นจะหมดอายุไหม หรือรู้ตอนโพสต์พังเท่านั้น |
| แยกบริการกับโปรไฟล์ | เครื่องมือแยกโปรไฟล์ที่โพสต์ได้จริงออกจากการเชื่อมต่อ "บริการ" อย่าง Google Photos หรือ Drive ไหม |
สรุป
"พิธีขอรหัสผ่าน" เป็นของตกยุคจากสมัยแรกๆ ของงานจัดการโซเชียลมีเดีย ทีมของคุณเหนื่อย ลูกค้าเสี่ยง และพูดกันตรงๆ ก็คือมันเป็นคอขวดของการเติบโตของเอเจนซี่ ถ้าจริงจังกับการขยาย คุณต้องเลิกจัดการรหัสผ่านด้วยมือ
เป้าหมายไม่ใช่แค่ทำให้การเชื่อมต่อง่ายขึ้น แต่ทำให้มัน "มองไม่เห็น" เมื่อแพลตฟอร์มจัดการการจับมือให้ ความเสี่ยงด้านความปลอดภัยก็กลับไปอยู่กับผู้ให้บริการที่ควรรับผิดชอบ และทีมของคุณก็ได้ชั่วโมงที่เคยหมดไปกับงานซัพพอร์ตรหัสผ่านคืนมา
เอเจนซี่ส่วนใหญ่ไม่ได้มีปัญหาเรื่องการเชื่อมต่อ แต่มีปัญหาหนี้การประสานงาน แก้ขั้นตอนการเชื่อมต่อก่อน แล้วที่เหลือของระบบโพสต์ก็จะมีที่ให้หายใจสักที
 รีวิวจาก Google
 รีวิวจาก Trustpilot
 Product Hunt comment