

Ajanslar için en iyi sosyal medya OAuth yazılımı, yetkilendirmeyi müşterinin yapmasına izin veren ve ekibini kimlik bilgisi işinden tamamen çıkaran yazılımdır. Hâlâ şifre kovalıyor ya da müşteri hesaplarına elle giriş yapıyorsan, sunucunda hiç durmaması gereken riskleri saklayan yüksek riskli bir emanet dolabı gibisin.
Seni anlıyoruz. "Şifre dansı" ajans hayatının olağan bir parçası, ama bu onu daha az güvenlik kabusu yapmıyor. Bir müşteriden şifre, daha kötüsü MFA kodları istediğinde elle yönetilen bir hata noktası yaratırsın. Şifre değiştiği ya da token'ın süresi dolduğu an her şey kopar. Sosyal bağlantıları ajansın taşıdığı bir yük olarak değil, müşterinin sahip olduğu bir varlık olarak gören bir sisteme ihtiyacın var.
En iyi araçların halletmesi gerekenler
Ajansın yönettiği bağlantıdan müşterinin yönettiği bağlantıya geçmek sadece güvenlik meselesi değil, işin akıl sağlığı meselesi de. OAuth'u bir yönetim işi olarak değil, self servis portal özelliği olarak sunan bir platform arıyorsun.
Olgun bir bağlantı akışı pratikte şöyle görünür:
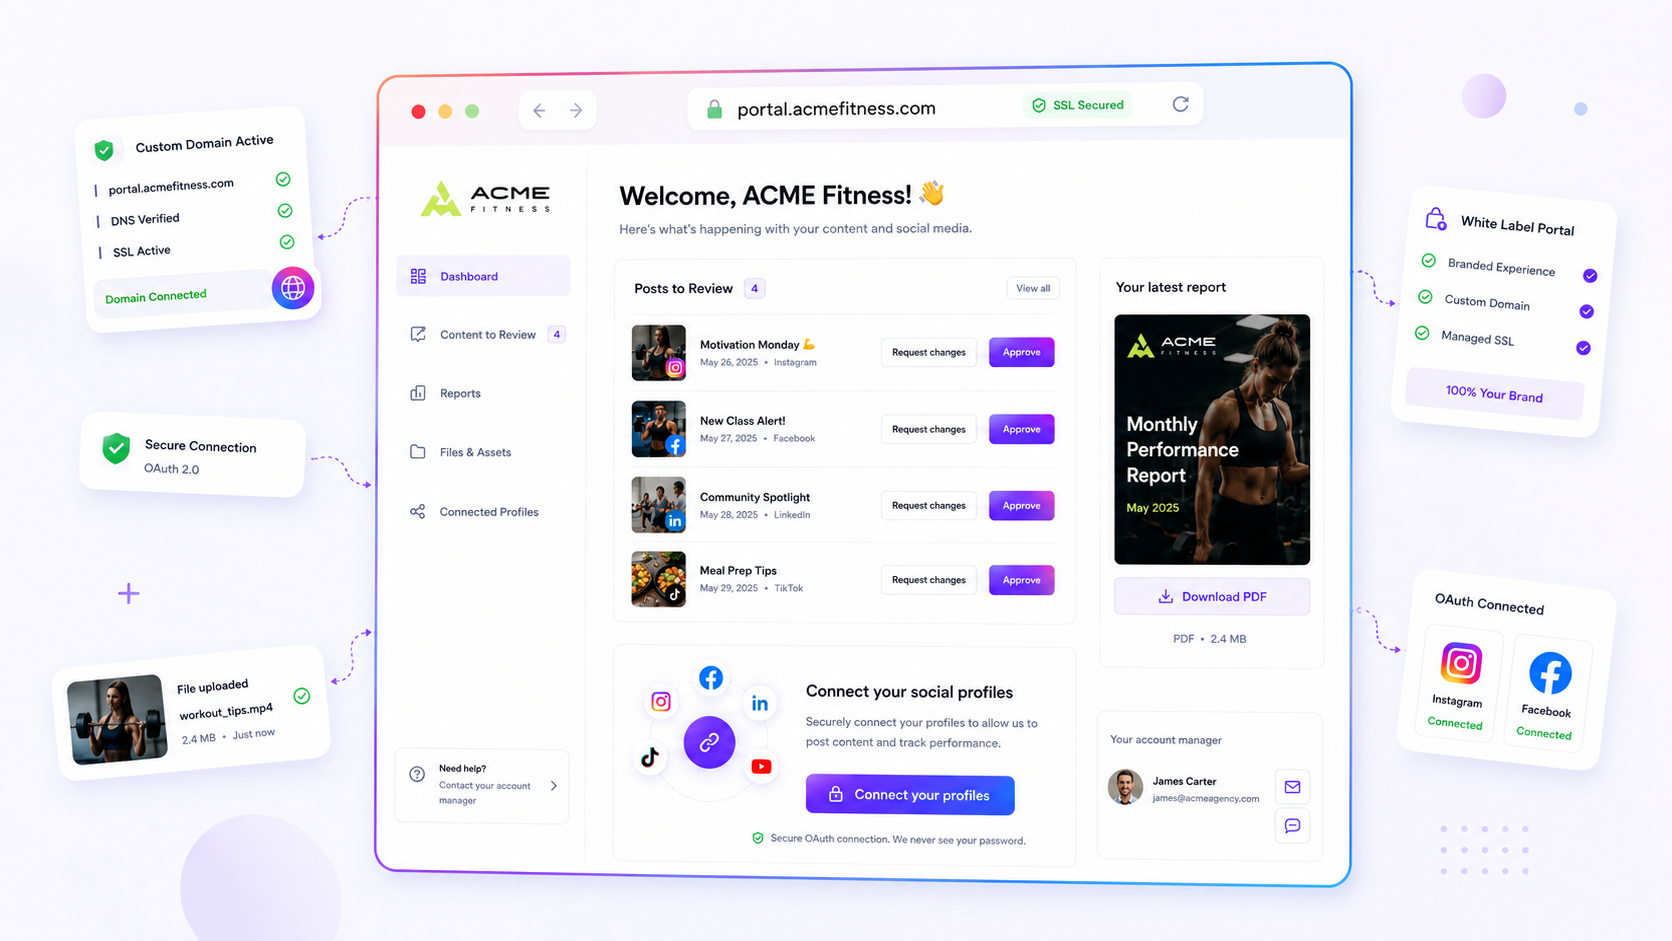
- Sıfır kimlik bilgisi teslimi: Yazılım müşteriden asla ham şifre istemez. Müşteriyi platformun kendi ekranına (ör. LinkedIn ya da Instagram) yönlendirir, doğrulamayı orada yapar ve güvenli bir token'ı portalına geri iletir.
- Akıllı hesap keşfi: Müşteri erişimi onayladığında araç "çok sayfalı" durumları yönetebilmeli. Müşteri 50 işletme sayfasını yöneten kişisel bir Facebook hesabı bağlıyorsa, yazılım hangi varlıkları senkronlamak istediğini müşterinin seçtiği bir
pending profile connectionadımı sunmalı. - Yaşam döngüsü farkındalığı: Token'lar ölür. Platform API'lerinin kaçınılmaz gerçeği bu. En iyi araçlar hafta sonu sessizce bozulmaz. Müşteriye otomatik, beyaz etiketli süre dolumu bildirimi gönderir ve onu portalındaki basit bir "yeniden yetkilendir" butonuna yönlendirir.
Operatör kuralı: Araç OAuth akışını müşteri adına senin yapmanı gerektiriyorsa, sıfır kimlik bilgisi testini zaten geçememiş demektir. Bağlantı, müşterinin portaldaki kendi oturumundan başlamalı.
Mydrop fiyat kontrolü, Eylül 2026: Mydrop ile en sık karşılaştırılan sekiz aracın giriş seviyesi ücretli planları, her satıcının fiyatlandırma sayfasından okunduğu üzere, kanal başına 6 $ (Buffer) ve ayda 25 $ (Later) ile kullanıcı başına 99 $ (Hootsuite) ve koltuk başına 199 $ (Sprout Social) arasında değişiyor. Mydrop başlamak için ücretsiz, ardından koltuk başına değil, ayda sabit 19 $. Tam tablo Mydrop'un karşılaştırma sayfalarında.
Kimlik bilgisi yönetimi denetimi
| İş akışı biçimi | Güvenlik riski | Elle yük | Müşteri güveni |
|---|---|---|---|
| Elle şifre toplama | Maksimum (tam sorumluluk) | Yüksek (kovalama/güncelleme) | Düşük (sürtünme) |
| Ajans yönetimli vekil giriş | Yüksek (politika ihlali) | Orta (bakım) | Orta |
| Müşteri yönetimli portal OAuth | Minimum (izole token) | Sıfır (self servis) | Yüksek (profesyonel) |
Çoğu ajans bunun bir "süreç" sorunu olduğunu sanıyor, ama asıl sorun koordinasyon borcu. Ekibin haftada iki saatini bile hesapları elle senkronlamaya ya da süresi dolmuş token'ları kovalamaya harcıyorsa, faturalanabilir zamanını strateji yerine altyapıya yakıyorsun.
Sağlam bir portal akışı, müşterinin tam olarak neyi bağladığını görmesini sağlar. Mydrop'ta müşteriler kendi sayfalarını önizleyip kendi yetki kapsamlarını onayladığında kendilerini belirgin şekilde daha kontrollü hissediyor. Hesabıyla tam olarak ne yaptığına dair merak ortadan kalkıyor. Hedef, şifre aracısı olmaktan stratejik ortak olmaya geçmek. Operasyonun temeli yapışkan notlarla dolu bir tabloya dayanıyorsa bunu asla yapamazsın.
Basit araçların bozulmaya başladığı yer
Asıl baş ağrısı, bir araç kurumsal ihtiyaçlarına basit bir tüketici uygulaması gibi yaklaştığında başlıyor. Çoğu basit sosyal medya aracı "bire bir" mantığıyla kurulmuş. Tek bir kullanıcının giriş yapıp kendi kişisel hesabını yetkilendirmesini bekliyorlar. Ama sen kişisel hesapları yönetmiyorsun, birçok pazarda yüzlerce işletme varlığını yönetiyorsun.
Araçta sağlam bir bekleyen profil bağlantısı akışı yoksa "Çok Sayfa Kabusu"na yakalanırsın. Müşteri Facebook hesabını bağlamaya çalışır, OAuth ekranı yönetici olduğu 50 sayfanın listesini getirir. Basit bir araç müşteriyi her şeyi yetkilendirmeye zorlayıp panonu alakasız gürültüyle doldurabilir. Daha kötüsü, API el sıkışması toplu seçim için tasarlanmadığından hiçbirini içe aktaramayabilir.
Platformları seçim aşamasını düzgün yönetemediği için koca öğleden sonraları token sorunlarını elle çözmeye harcayan çok ekip gördük.
"Servis mi, Sosyal mi" tuzağı
Bir başka sık hata noktası, "Servis Bağlantısı" taklidi. Bazı platformlar sosyal yayın profillerini Google Drive ya da Canva gibi servis bağlantılarıyla karıştırıyor. Araç arayüzde bunları açıkça ayırmıyorsa, içerik yayınlamaya hazır olmayan, doğrulanmamış dağınık bir bağlantı listesiyle kalırsın.
Sık yapılan hata: Bir müşterinin Google Takvim bağlantısını yayınlanabilir bir sosyal profil gibi görmek. Bu, portalında ekibi şaşırtan ve analiz panonu dolduran "hayalet" profiller üretir.
Önemli olan satın alma ölçütleri
Ajans portalın için yazılım seçerken şık bir arayüz yetmez. Aracın token yaşam döngüsünün tamamını nasıl yönettiğine dair sıkı bir ölçüte ihtiyacın var. Hâlâ "şifreyi kopyala yapıştır" iş akışına güveniyorsan, ardından gelen her güvenlik riskini ekibin taşıyor.
Bir sonraki aday sağlayıcıyı değerlendirmek için bu puan kartını kullan.
Kurumsal OAuth puan kartı
| Yetenek | Yüksek risk (elle/basit) | Kurumsala hazır (Mydrop/sınıfının en iyisi) |
|---|---|---|
| Kimlik bilgisi yönetimi | Şifre paylaşımı ya da elle giriş gerektirir. | Müşteri yönetimli OAuth. Ajans kimlik bilgilerini asla görmez. |
| Çok sayfalı senkron | Başarısız olur ya da varsayılan olarak her şeyi aktarır. | Oluşturmadan önce bekleyen profil incelemesi sunar. |
| Token sağlığı | Bir post bozulana kadar sessiz hata. | Süre dolumu ya da kapsam kaymasında proaktif uyarılar. |
| Onboarding deneyimi | Ağır dokümantasyon, e-posta trafiği. | Müşteriler için self servis portal akışı. |
| İlişki | Yalnızca hesap düzeyi. | Marka portalı gruplu erişim. |
Pazarlıksız kontrol listesi
Bir platforma bağlanmadan önce şu üç işlevi hızlıca test et:
- Müşteri bağlantıyı kendisi başlatabiliyor mu? Akış, ajansın arka ucundan değil, müşteriye dönük portalın içinden başlamalı.
- Sağlayıcıda "Bekleyen" bir hazırlık durumu var mı? Hesaplar yayın takvimin ya da analiz panonda etkinleştirilmeden önce hangilerinin içe aktarıldığını inceleyip onaylayacağın bir ekran olmalı.
- Token yenileme için net bir yol var mı? Bir token'ın süresi dolduğunda (ki dolacak) platform müşteriye, yeniden yetkilendirmek için güvenli, tek tıklık bağlantı içeren beyaz etiketli bir bildirim gönderiyor mu?
Hedef, şifre aracısı olmaktan stratejik ortak olmaya geçmek. Bir araç müşterilerin peşinden giriş bilgisi kovalamanı gerektiriyorsa, sadece koordinasyon borcunu büyütür. Müşterilerin kendi bağlantılarını güvenle yönetebildiği yazılımı seç. Sen de onların büyümesini sağlayan stratejiye odaklan.
Mydrop bu iş akışını nasıl destekliyor
Mydrop'ta profil bağlantı mantığımızı basit bir tespit üzerine kurduk: ajans müşterinin sosyal medya şifresini asla görmemeli. Bu, çözdüğünden fazla sürtünme yaratan bir güvenlik yükümlülüğü. Bir müşteri marka profilini bağlamak istediğinde sana e-postayla şifre göndermemeli, sen izlerken şifreyi yazmak için Zoom görüşmesine de girmemeli.
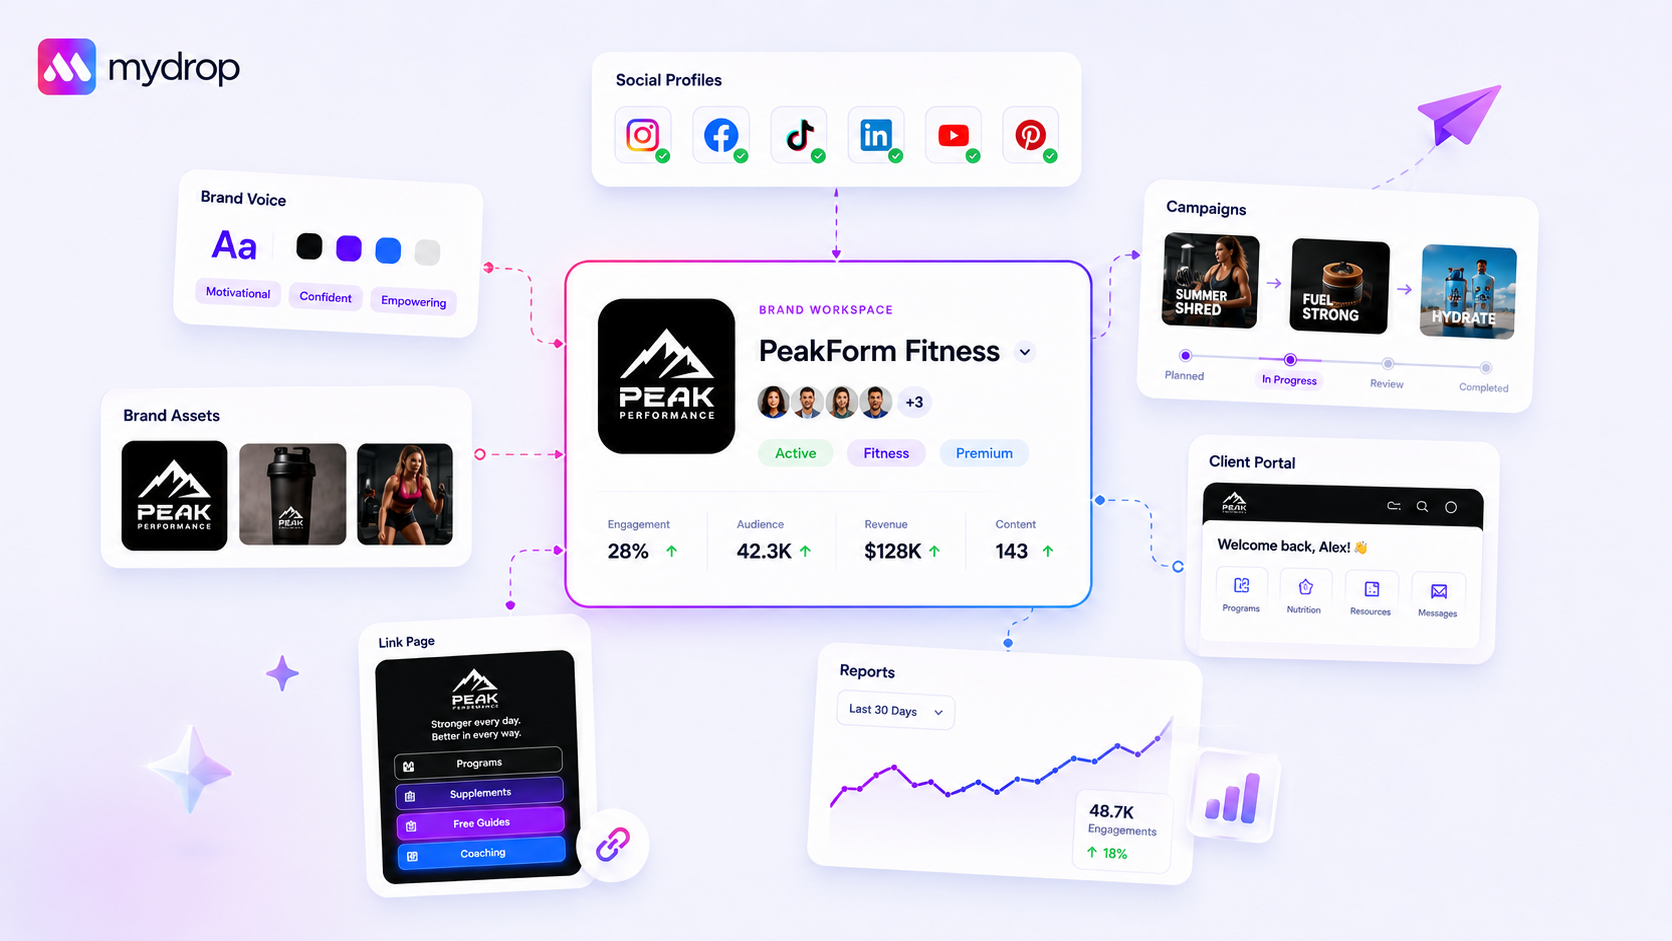
Bunun yerine Mydrop bir herkese açık marka portalı akışı sunuyor. Müşterine bir link gönderiyorsun, o temiz ve beyaz etiketli bir sayfaya geliyor, OAuth bağlantısını da (Facebook, LinkedIn, TikTok, hangisiyse) doğrudan platformla kendisi başlatıyor. Sistemimiz code_verifier ve token değişimini arka planda hallettiği için müşteri sadece sağlayıcının standart "Erişime İzin Ver" ekranını görüyor.
Müşteri yetki verdikten sonra bekleyen profil bağlantısı sistemimiz devreye giriyor. Çoğu aracın tökezlediği yer burası: kullanıcının erişimi olan her sayfayı hesabına döküyorlar. Biz dökmüyoruz. Müşteriye bulunan profillerin net bir listesini gösteriyoruz, hangilerinin içe aktarılacağını tam olarak o onaylıyor. Böylece bir müşterinin kişisel Instagram hesabını işletme sayfasıyla birlikte yanlışlıkla aktardığın o dağınık durum yaşanmıyor.
Bu akış token sahibi aktarımını da temiz tutuyor. Ajans tam olarak ihtiyacı olanı alıyor, fazlasını almıyor.
Basit bir kısa liste kontrolü
Bir platforma bağlanmadan önce bu listeyi şu an kullandığın ya da aday aracına uygula. Birden fazla maddeye "Hayır" demek zorunda kalıyorsan, büyük ihtimalle kendine ileride çıkacak bir baş ağrısı satın alıyorsun.
| Gereksinim | Neden önemli |
|---|---|
| Şifresiz arayüz | Akış yalnızca resmi sağlayıcı OAuth'una mı dayanıyor? Araç şifre istiyorsa dur. |
| Çoklu profil filtreleme | Müşteri giriş yaptığında belirli sayfaları seçerek aktarabiliyor mu, yoksa araç her şeyi otomatik mi aktarıyor? |
| Beyaz etiketli portal | Müşteri hesapları markalı bir portaldan yetkilendirebiliyor mu, yoksa ana panonuza mı katılmak zorunda? |
| Otomatik süre dolumu uyarıları | Sistem token ölmeden önce seni proaktif olarak uyarıyor mu, yoksa post başarısız olunca mı öğreniyorsun? |
| Servis ve profil ayrımı | Araç, gerçek yayınlanabilir profiller ile Google Fotoğraflar ya da Drive gibi "servis" bağlantılarını ayırıyor mu? |
Sonuç
"Şifre dansı", sosyal medya yönetiminin ilk günlerinden kalma bir kalıntı. Ekibini yoruyor, müşterilerini riske atıyor ve açıkçası ajansının büyümesinde darboğaz yaratıyor. Büyümek konusunda ciddiysen elle kimlik bilgisi yönetimini geride bırakmalısın.
Amaç bağlantı sürecini sadece kolaylaştırmak değil, görünmez kılmak. El sıkışmayı platform yönettiğinde güvenlik yükümlülüğü ait olduğu yere, sağlayıcıya geri döner. Ekibin de kimlik bilgisi desteğine boşa giden saatleri geri kazanır.
Çoğu ajansın bir bağlantı sorunu yok. Koordinasyon borcu sorunu var. Önce bağlantı akışını düzelt, yayın hattının geri kalanı sonunda nefes alacak alanı bulsun.
 Google incelemesi
 Trustpilot incelemesi
 Product Hunt comment