

















同时管着五个品牌、十个渠道,这不只是协作难题,更是一道安全边界难题。发布节奏一快,发错品牌、素材串到别的客户环境里的风险就成倍放大。如果你的平台从一开始就没设计好品牌之间的硬边界,那团队每天都在玩一场“千万别点错”的惊险游戏。这种场面我们都经历过:鼠标悬在发布按钮上,心里直打鼓,生怕选错了账号。那种“万一不小心把草稿发到错渠道”的隐隐焦虑,会悄悄把人耗干。说白了,“什么都共享”的架构就是职场灾难的配方。真正的多品牌安全,靠的不是团队共享设置,而是工作区层面的架构隔离。
好工具必须扛住的四件事
大多数平台都把团队协作当成终极卖点。可对管理多个品牌的团队来说,没有强隔离的协作,就是一个巨大的安全隐患。业务规模一大,你需要软件当护栏,而不只是一块画布。
通用工具最容易掉链子的地方就在这:它们默认每个成员都该看到每个品牌、每份素材、每份报告。权限在它们眼里只是扁平共享数据库上的一层补丁。你需要的是一个把工作区当成数据、素材和权限的硬边界、不可逾越的平台。
常见错误: 靠用户级标签把素材藏起来,不让别的团队看到。只要成员还能浏览全局素材库,你的品牌边界其实早就破了。
Mydrop 定价核查,2026 年 9 月: 最常与 Mydrop 对比的八款工具中,入门付费方案的价格从每渠道 $6(Buffer)和每月 $25(Later),到每用户 $99(Hootsuite)和每席位 $79(Sprout Social),均来自各厂商定价页面。Mydrop 可免费开始,之后每月统一 $19,而非按席位收费。完整表格见 Mydrop 的对比页面。
在 Mydrop,我们天天见到这种情况:最累的团队,往往是那些一边跟自己的软件较劲、一边拼命把素材隔开的团队。想杜绝误发、把混乱理顺,你的平台得管好这四块:
| 功能 | 它到底该做什么 | 为什么重要 |
|---|---|---|
| 数据容器化 | 所有素材、草稿和分析数据都必须绑定到具体的工作区 ID。 | 在数据库层面就挡住跨品牌的数据泄露。 |
| 权限颗粒度 | 基于角色的访问权限,必须在当前工作区的范围内生效。 | 确保相关成员只影响自己有权管理的品牌。 |
| 操作摩擦 | 在不同客户或业务单元之间切换时,界面必须强制用户有意识地确认切换。 | 消除界面疲劳导致的发错品牌。 |
| 破坏性操作防护 | 删除工作区或客户单元必须经过权限校验,而且不可撤销。 | 防止误删客户的生产环境数据。 |
当你服务成千上万的用户、管理上百个账号时,这些不是可选项,而是地基。如果你的工具没把工作区做成容器,那你多半在白费力气,天天去审那些本该默认锁死的权限。好工具不会只提醒你“小心点”,而是让你根本没法乱来。
基础工具开始掉链子的地方
如果你的平台把每个成员都当成全局管理员,那你手上已经是一个随时会爆的“数据泄露”现场。这种模式我们见过太多次:平台让账号里的每个人都能看到所有素材、所有草稿、所有渠道,根本不管他实际负责哪个品牌。
“什么都共享”的平台有个尴尬的真相:它们多半是为单品牌团队做的,用户管理是后来硬加上去的。
结果就是一种很具体的运营混乱。你会遇到:
- 素材乱窜: 代理公司的设计师给客户 A 上传了一张图,结果它躺在全局素材库里,客户 B 的社媒运营一不小心就把它拉走了。
- “发错渠道”惊魂: 平台没有按品牌做严格隔离,成员在品牌之间切换时,下拉菜单点错一下,草稿就发给了错误的受众。
- 权限膨胀: 你最后只能给人开“管理员”权限,只因为平台权限系统不够细,没法把他限制在某一个品牌的素材范围内。
大多数团队以为这就是做生意的代价。并不是。这是设计上的失败。如果你得靠团队“小心一点”才能避免一条伤品牌的推文,那问题根本没解决,你只是往他们每天的工作里又加了一笔协调成本。
真正值得看的选购标准
当你准备告别“祈祷别出事”的工作流,你要找的是架构隔离。你要的不是“文件夹”,而是一个把品牌环境当成不可变容器的平台。
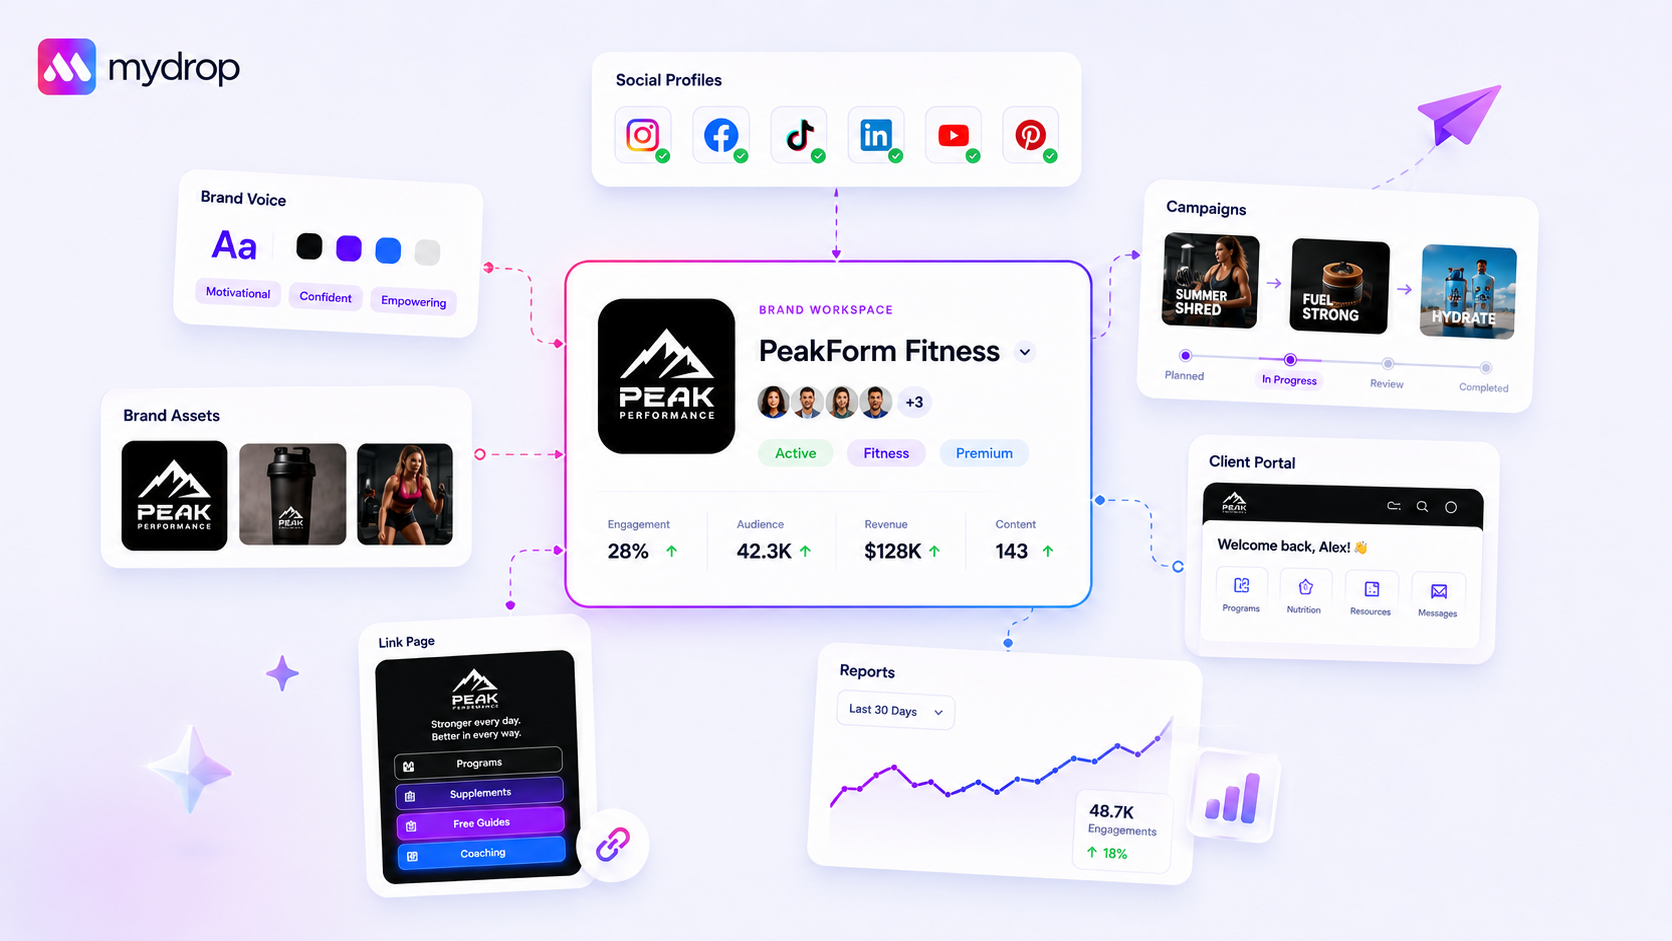
在 Mydrop,我们的做法是把工作区当成硬性的安全边界容器。用户进到某个工作区,就根本看不到另一个工作区的数据或素材。账单、成员和产品数据,都在这个容器层面隔离。
如果你正在评估工具,用下面这份打分表给现有配置打个分。
多品牌安全打分表
| 能力 | 基础工具的表现 | 企业级水准(Mydrop 级别) |
|---|---|---|
| 数据隔离 | 所有品牌共用一个全局池 | 按工作区隔离的容器 |
| 访问控制 | 只有“管理员 vs. 普通用户”这种扁平角色 | 每个工作区独立设置精细权限 |
| 素材安全 | 所有成员都能看到 | 锁定在当前工作区范围内 |
| 误发风险 | 风险高,环境共享 | 硬边界,按上下文隔离 |
| 操作摩擦 | 高,需要人工清理 | 低,自动执行范围限制 |
运营铁律: 如果一个平台的“工作区”功能只是给共享文件夹贴个标签,并不能明确限制谁能看到什么数据,那它就不是企业级的多品牌方案。它只是同一个漏水的桶换了个角度给你看。
挑下一个平台时,直接问供应商这句话:“如果我邀请一位顾问,只让他负责品牌 A,有没有任何情况他能看到品牌 B 的素材、报告或排期细节?”
如果对方开始跟你聊“复杂的团队设置”或者“自定义视图”,赶紧跑。安全的平台应该给你一个简单干脆的“不会”。
目标是在软件层面彻底消除跨品牌出错的可能性。工具把安全这件重活扛下来,团队才能专心做真正的策略,而不是反复确认自己是不是马上要发错客户。记住,职业性焦虑是隐形的消耗源。选一个真正能守住边界的平台,把这份焦虑从团队肩上卸下来。
Mydrop 如何支持这套流程
在 Mydrop,我们发现应对多品牌复杂度的最有效办法,就是把每个工作区都当成一座高墙壁垒的保险库。管着几十个渠道时,你没法靠“管理纪律”或人工检查来防止品牌素材外泄。你需要一套架构,让客户数据在物理上就不可能混淆,因为平台从根上就把它们隔开了。
在 Mydrop,每个核心对象,包括产品集合、账单、成员名单和团队设置,都严格绑定在自己的 workspaceId 上。用户从代理客户环境切到内部品牌项目时,换的不只是一个筛选条件,而是整个授权上下文。正是这种架构隔离,挡住了灾难性的“发错品牌”。当你身处“品牌 B”时,平台根本不知道“品牌 A”的素材存在。
我们设计这套东西时,坚持了几条以运营者为本的原则:
- 上下文切换记得住: 应用会为每个用户记住上次活跃的工作区,登录后直接进入正确的环境。
- 操作要过权限关: 因为成员权限明确绑定到工作区,你可以放心地让新人在一个环境里拥有完整发布权限,在另一个环境里只能只读。
- 账单和配额分容器管理: 你不用担心某个品牌的发布量悄悄吃掉另一个品牌的配额或预算。
这套设置能拿走那种“我是不是在正确的地方操作”的持续焦虑。你知道自己在,因为界面只显示属于这个隔离边界的内容。
决策自查: 如果你的平台默认让用户看到所有品牌的素材,那你做的不是多品牌工作流,而是一个迟早会爆的数据泄露。
一份简单的候选清单
在定下平台之前,先用这四个维度审一遍。有超过一项不达标的工具,继续找。
| 维度 | 要求 | 为什么重要 |
|---|---|---|
| 素材隔离 | 品牌素材是否严格按工作区划分? | 防止创意作品意外串到别的品牌。 |
| 权限颗粒度 | 能否为每个工作区设置不同的成员角色? | 确保员工只接触该客户需要的内容。 |
| 操作摩擦 | 切换工作区是否超过一次点击? | 摩擦太大会让用户干脆留在错误的工作区。 |
| 破坏性操作防护 | 删除操作是否经过权限校验并限定范围? | 防止有人乱来,把别的品牌数据一起删了。 |
注意: 很多团队评估平台时看的是功能有多少,而不是这些功能隔离得好不好。一个功能只有被关在容器里,才算得上资产。
写在最后
大多数团队的问题不在内容,而在协调成本。既要发得更多、又不能失控,这种压力只会越来越大,而根本性的架构问题,靠多开会、做更好的表格是解决不了的。
你需要一个把你的品牌边界当回事的平台。不管你是在扩张代理业务,还是管理一个庞大的内部品牌矩阵,合适的工作区设置不只是让你更快,还给你一份职业底气:一切都在它该在的地方。
如果你现在每到周五下午就在反复核对权限,或者担心素材有没有放进正确的草稿文件夹,那就别再给现有流程打补丁了,是时候升级你的基础设施了。安全、隔离的工作区不是什么奢侈功能,而是规模做大之后还能保持清醒的基本要求。
 Google 评价
 Trustpilot 评价
 Product Hunt comment





