

















Mengelola lima brand berbeda di sepuluh channel bukan cuma soal kolaborasi, ini soal batas keamanan. Begitu kecepatan publishing naik, risiko salah tweet ke brand lain atau aset bocor ke environment klien lain ikut berlipat ganda. Kalau platform kamu tidak dirancang untuk menegakkan batas tegas antar brand sejak awal, tim kamu sedang memainkan permainan berbahaya bernama "jangan sampai salah klik". Kita semua pernah di titik itu: jari menggantung di atas tombol Publish, deg-degan apakah akun yang dipilih sudah benar. Kecemasan kecil yang terus-menerus ini, takut tiba-tiba draf masuk ke channel yang salah, adalah faktor burnout yang diam-diam menggerogoti. Kenyataannya, arsitektur serba-bersama adalah resep bencana profesional. Keamanan multi-brand yang sesungguhnya tidak datang dari pengaturan team-sharing, tapi bertumpu pada isolasi arsitektural di level workspace.
Apa yang harus bisa ditangani tools terbaik
Sebagian besar platform menjual kolaborasi tim sebagai solusi operasional pamungkas. Padahal, untuk tim yang mengelola banyak brand, kolaborasi tanpa isolasi yang kuat justru jadi risiko keamanan besar. Saat kamu beroperasi dalam skala besar, software kamu harus jadi pagar pengaman, bukan sekadar kanvas.
Di sinilah sebagian besar tools generik gagal: mereka menganggap setiap anggota tim harus bisa melihat semua brand, aset, dan report. Mereka memperlakukan izin sebagai tambahan belakangan di atas database datar yang dipakai bersama. Kamu butuh platform yang memperlakukan Workspace sebagai batas keras dan permanen untuk data, aset, dan izin.
Kesalahan umum: Mengandalkan tag di level user untuk menyembunyikan aset dari tim lain. Kalau seorang anggota tim bisa menjelajahi media library global, batas brand kamu sudah bocor.
Cek harga Mydrop, September 2026: paket berbayar awal dari delapan tools yang paling sering dibandingkan dengan Mydrop berkisar dari $6 per channel (Buffer) dan $25 per bulan (Later) hingga $99 per pengguna (Hootsuite) dan $79 per kursi (Sprout Social), dibaca di halaman harga masing-masing vendor. Mydrop gratis untuk memulai, lalu $19 per bulan flat, bukan per kursi. Tabel lengkap di halaman perbandingan Mydrop.
Di Mydrop, kami melihat ini terus: tim yang paling kewalahan adalah mereka yang harus berkelahi dengan software-nya sendiri demi menjaga aset tetap terpisah. Untuk menghentikan kebocoran tak sengaja dan merapikan kekacauan, platform kamu perlu menangani empat area ini:
| Fitur | Fungsinya yang sebenarnya | Kenapa penting |
|---|---|---|
| Kontainerisasi Data | Semua aset, draf, dan analytics harus terikat ke workspace ID tertentu. | Mencegah kebocoran data antar brand di level database. |
| Granularitas Izin | Akses berbasis role harus berlaku dalam konteks workspace yang aktif. | Memastikan stakeholder hanya menyentuh brand yang memang berwenang mereka kelola. |
| Gesekan Operasional | UI harus memaksa perpindahan yang sadar saat berpindah antar klien atau unit. | Menghilangkan error publishing ke brand salah akibat kelelahan UI. |
| Pengaman Aksi Destruktif | Menghapus workspace atau unit klien harus dibatasi izin dan tidak bisa dibatalkan. | Melindungi dari penghapusan massal environment produksi klien secara tak sengaja. |
Saat kamu melayani ribuan user di ratusan profil, ini bukan opsional, ini fondasinya. Kalau tool kamu tidak mengontainerisasi workspace, kemungkinan besar kamu bekerja lebih keras dari yang seharusnya, terus-menerus mengaudit izin yang seharusnya terkunci secara default. Tools terbaik tidak cuma meminta kamu berhati-hati, mereka membuat kelalaian jadi mustahil.
Di mana tools basic mulai jebol
Kalau platform kamu memperlakukan setiap anggota tim sebagai admin global, kamu sudah beroperasi dengan bencana "kebocoran data" yang tinggal menunggu waktu. Kami sudah melihat pola ini ribuan kali: sebuah platform membiarkan semua orang di akun melihat setiap aset, setiap draf, dan setiap channel, tanpa peduli brand mana yang sebenarnya mereka dukung.
Ini kenyataan yang canggung soal platform "serba-bersama": kemungkinan besar mereka dibangun untuk tim satu brand, lalu fitur "user management" ditempel belakangan.
Hasilnya adalah kekacauan operasional yang khas. Kamu berakhir dengan:
- Aset Berserakan: Desainer agency kamu mengunggah grafis untuk Klien A, tapi file itu duduk di library global yang bisa saja ditarik social media manager Klien B tanpa sengaja.
- Panik "Salah Channel": Karena platform tidak menegakkan kontainer per brand yang ketat, anggota tim yang berpindah antar brand hanya berjarak satu klik dropdown salah dari mem-publish draf ke audiens yang keliru.
- Izin Membengkak: Kamu akhirnya memberi orang hak "Admin" hanya supaya mereka bisa menjalankan pekerjaan harian, semata-mata karena sistem izin platform tidak cukup granular untuk membatasi mereka ke aset satu brand tertentu saja.
Sebagian besar tim menganggap ini cuma biaya menjalankan bisnis. Bukan. Ini kegagalan desain. Kalau kamu harus mengandalkan tim kamu "berhati-hati" agar tidak ada tweet yang merusak brand, kamu belum menyelesaikan masalahnya, kamu cuma menambah coordination debt ke hari-hari mereka.
Kriteria pembelian yang penting
Saat kamu siap lepas dari workflow "semoga tidak ada yang salah", kamu perlu mencari isolasi arsitektural. Kamu bukan sekadar mencari "folder"; kamu butuh platform yang memperlakukan environment brand sebagai kontainer permanen.
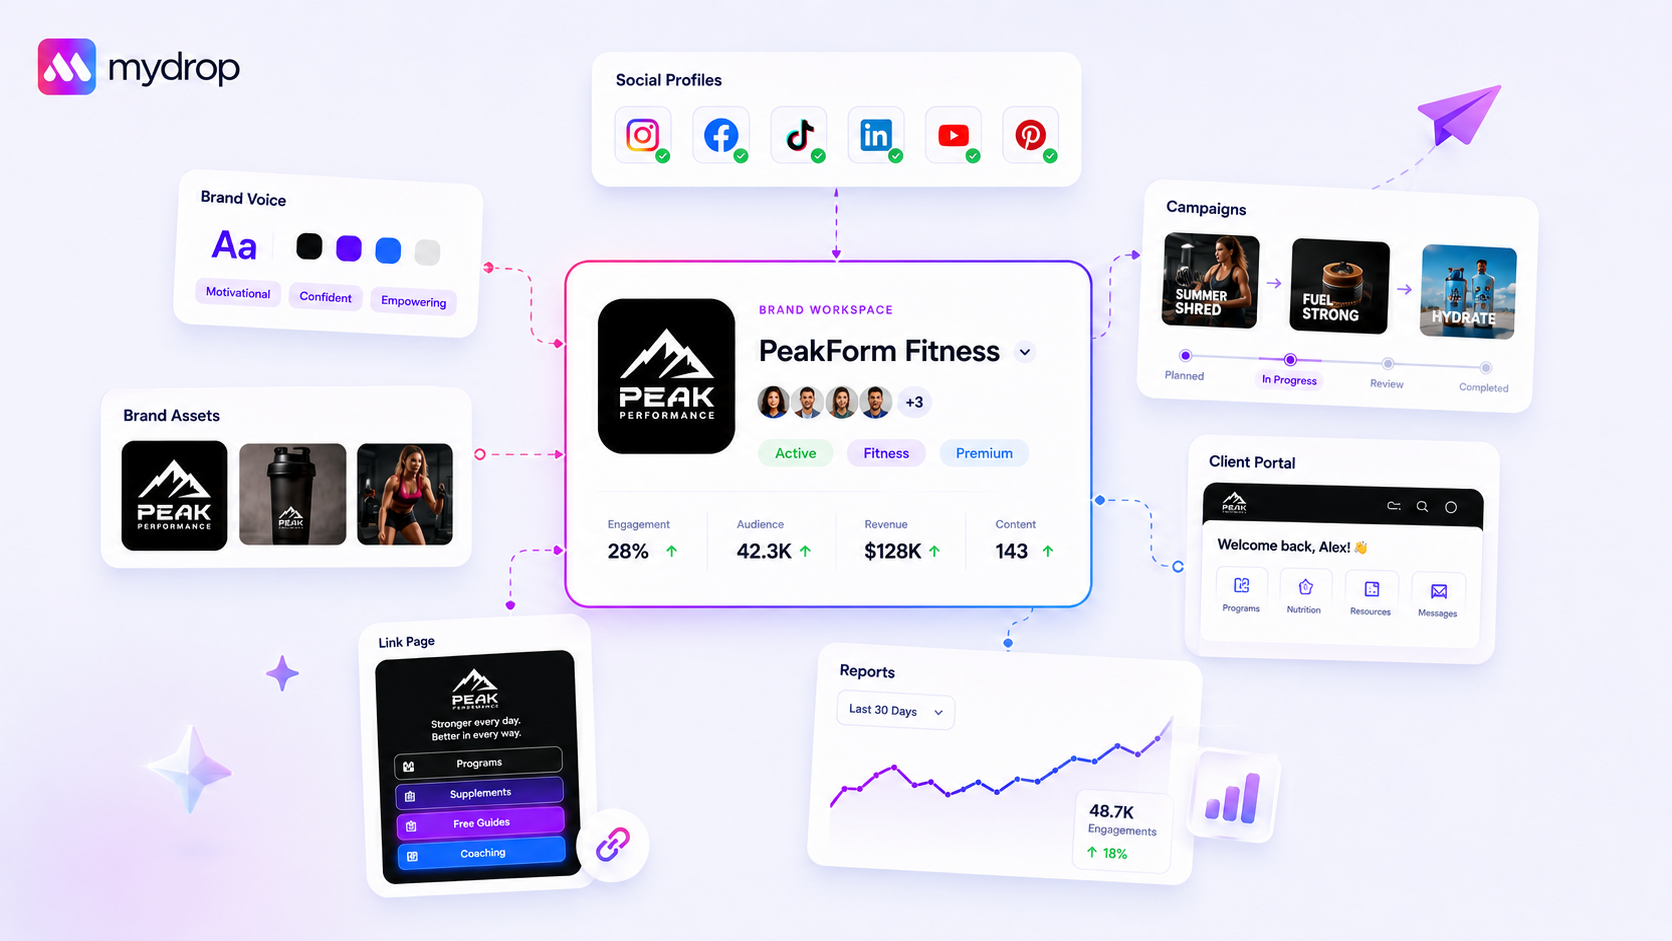
Di Mydrop, kami mendekatinya dengan memakai Workspaces sebagai kontainer keras yang jadi batas keamanan. Saat user berada di workspace tertentu, mereka benar-benar tidak bisa melihat data atau aset dari workspace lain. Sistem mengisolasi billing, anggota tim, dan data produk di level kontainer itu.
Kalau kamu sedang mengevaluasi tools, pakai scorecard ini untuk menilai setup kamu sekarang.
Scorecard Keamanan Multi-Brand
| Kemampuan | Perilaku Tool Basic | Siap Enterprise (Level Mydrop) |
|---|---|---|
| Isolasi Data | Bucket global untuk semua brand | Kontainer terikat workspace |
| Kontrol Akses | Role datar "Admin vs. User" | Izin granular per workspace |
| Keamanan Aset | Terlihat oleh semua anggota | Terkunci ke konteks workspace aktif |
| Cross-Post Tak Sengaja | Risiko tinggi; environment dibagi | Batas keras; spesifik per konteks |
| Gesekan Operasional | Tinggi; perlu bersih-bersih manual | Rendah; penegakan scope otomatis |
Aturan operator: Kalau fitur "Workspace" di sebuah platform cuma label untuk folder bersama dan tidak secara eksplisit membatasi siapa melihat data apa, itu bukan solusi multi-brand kelas enterprise. Itu cuma tampilan lain dari ember bocor yang sama.
Saat mencari platform berikutnya, tanyakan ini ke vendor: "Kalau saya mengundang konsultan untuk hanya mengerjakan Brand A, apakah ada skenario di mana dia bisa melihat aset, report, atau detail penjadwalan Brand B?"
Kalau mereka mulai bicara soal "pengaturan tim yang kompleks" atau "custom view", lari. Platform yang aman harus memberi jawaban sederhana dan tegas: "Tidak."
Tujuannya adalah menghilangkan kemungkinan error antar brand di level software. Saat tools kamu yang mengerjakan bagian berat soal keamanan, tim kamu bisa fokus ke strategi yang sebenarnya, bukan ke memeriksa ulang apakah mereka akan tweet ke klien yang salah. Ingat, kecemasan profesional adalah faktor burnout yang diam-diam menggerogoti; angkat beban itu dari pundak tim kamu dengan memilih platform yang benar-benar menegakkan batas yang mereka butuhkan untuk tetap aman.
Bagaimana Mydrop mendukung alur kerja ini
Di Mydrop, kami menemukan bahwa cara paling efektif menangani kompleksitas multi-brand adalah memperlakukan setiap workspace sebagai brankas berdinding keras. Saat kamu mengelola puluhan channel, kamu tidak bisa mengandalkan "disiplin administratif" atau pengecekan manual agar aset brand tidak bocor. Kamu butuh arsitektur yang membuat pencampuran data klien mustahil secara fisik, karena platform itu sendiri yang memisahkannya di akar.
Di Mydrop, setiap objek inti, mulai dari koleksi produk, billing, daftar anggota, sampai pengaturan tim, terikat ketat ke workspaceId miliknya sendiri. Saat user berpindah dari environment klien agency ke proyek brand internal, mereka bukan cuma mengganti filter; mereka mengganti seluruh konteks otorisasinya. Isolasi arsitektural inilah yang mencegah tweet "salah brand" yang katastrofik. Platform ini memang tidak tahu bahwa aset dari "Brand A" itu ada saat kamu beroperasi di dalam "Brand B".
Kami merancangnya dengan beberapa prinsip yang mengutamakan operator:
- Perpindahan konteks yang konsisten: Aplikasi mengingat workspace terakhir yang aktif untuk setiap user, jadi saat login, kamu langsung masuk ke environment yang benar.
- Aksi yang dibatasi izin: Karena akses anggota dipetakan secara eksplisit ke workspace, kamu bisa dengan yakin memberi anggota tim junior hak posting penuh di satu environment, sambil membatasi mereka ke akses read-only di environment lain.
- Billing dan kuota terkontainerisasi: Kamu tidak perlu khawatir volume publishing satu brand diam-diam memakan kuota atau budget yang dialokasikan untuk brand lain.
Setup ini menghilangkan kecemasan diam-diam yang terus-menerus: "Apa aku sedang bekerja di tempat yang benar?" Kamu tahu pasti iya, karena UI hanya menampilkan apa yang menjadi milik batas spesifik dan terisolasi itu.
Cek keputusan: Kalau platform kamu membiarkan user melihat aset dari semua brand secara default, kamu belum membangun workflow multi-brand; kamu sudah membangun kebocoran data yang tinggal menunggu waktu.
Checklist shortlist yang sederhana
Sebelum kamu berkomitmen ke sebuah platform, uji lewat audit empat pilar ini. Kalau sebuah tool gagal di lebih dari satu pengecekan, terus cari yang lain.
| Pilar | Syarat | Kenapa penting |
|---|---|---|
| Isolasi Aset | Apakah aset brand dipartisi ketat per workspace? | Mencegah tercampurnya karya kreatif tanpa sengaja. |
| Granularitas Izin | Bisakah kamu mengatur role anggota yang berbeda per workspace? | Memastikan staf hanya mengakses yang mereka butuhkan untuk klien tertentu. |
| Gesekan Operasional | Apakah berpindah workspace butuh lebih dari satu klik? | Gesekan tinggi membuat user betah di workspace yang salah. |
| Pengaman Aksi Destruktif | Apakah penghapusan dibatasi izin dan terikat scope? | Mencegah user nakal menghapus data di brand lain. |
Hati-hati: Banyak tim mengevaluasi platform berdasarkan seberapa banyak fiturnya, bukan seberapa baik fitur itu dipartisi. Sebuah fitur baru jadi aset kalau memang terkontainerisasi.
Kesimpulan
Sebagian besar tim tidak punya masalah konten. Mereka punya masalah coordination debt. Tekanan untuk publish lebih banyak tanpa kehilangan kendali hanya akan makin besar, dan kamu tidak bisa memperbaiki masalah arsitektural mendasar dengan lebih banyak rapat atau spreadsheet yang lebih rapi.
Kamu butuh platform yang memperlakukan batas brand kamu sebagai sesuatu yang sakral. Entah kamu sedang men-scale agency atau mengelola portofolio internal yang besar, setup workspace yang tepat tidak cuma bikin kamu lebih cepat; ini memberi kamu kepercayaan diri profesional bahwa semuanya ada persis di tempatnya.
Kalau saat ini kamu menghabiskan Jumat sore untuk memeriksa ulang izin atau khawatir apakah aset yang benar sudah ada di folder draf yang benar, inilah saatnya berhenti menambal workflow lama dan mulai upgrade infrastruktur kamu. Workspace yang aman dan terisolasi bukan fitur mewah. Itu kebutuhan dasar untuk tetap waras saat bekerja dalam skala besar.
 Ulasan Google
 Ulasan Trustpilot
 Product Hunt comment





