

















10チャンネルで5つのブランドを運用するのは、単なるコラボレーションの課題ではありません。セキュリティの境界線をどう守るかという課題です。投稿のスピードが上がるほど、別ブランドのツイートをしてしまうリスクや、共有した素材がクライアントの環境をまたいで漏れるリスクは、どんどん膨らみます。こうしたブランド間の境界を最初から引ける設計になっていないプラットフォームは、チームに「そこはクリックしないで」という危険な綱渡りをさせるようなものです。公開ボタンの上で手を止め、アカウントは合っているだろうかと冷や汗をかいた経験、皆さんにもきっとあるはずです。下書きをうっかり違うチャンネルに流してしまうかもしれない、あのじわじわ続く不安は、気づかないうちに心を削る燃え尽きの要因になります。正直に言えば、すべてを共有する設計は、プロとしての失敗への近道です。本当のマルチブランドセキュリティは、チーム共有の設定から生まれるものではありません。ワークスペース単位のアーキテクチャ分離にかかっているのです。
優れたツールが備えるべきこと
多くのプラットフォームは、チームコラボレーションこそが運用の最終解だと言わんばかりに売り込みます。でも現実には、複数ブランドを扱うチームにとって、強い分離のないコラボレーションは大きなセキュリティ上のリスクでしかありません。規模が大きくなれば、ソフトウェアにはただのキャンバスではなく、ガードレールの役割が求められます。
ここで多くの汎用ツールがつまずきます。メンバー全員がすべてのブランド、素材、レポートを見られるべきだという前提で作られているのです。フラットで共有されたデータベースの上に、権限を後付けで乗せているだけ。皆さんに必要なのは、Workspaceをデータ・素材・権限の「動かせない固い境界」として扱うプラットフォームです。
よくある失敗: ユーザー単位のタグで、他チームから素材を隠そうとすること。メンバーがグローバルのメディアライブラリを見られる時点で、ブランドの境界はすでに崩れています。
Mydropの料金チェック、2026年9月: Mydropと最もよく比較される8ツールの有料プランは、各ベンダーの料金ページによると、1チャンネルあたり$6(Buffer)や月額$25(Later)から、1ユーザーあたり$99(Hootsuite)や1シートあたり$79(Sprout Social)に及びます。Mydropは無料で始められ、その後はシート単位ではなく月額$19の定額です。詳細な比較表はMydropの比較ページをご覧ください。
Mydropでは、この状況をいつも目の当たりにします。最も苦しんでいるのは、素材を分けておくために自社のソフトウェアと格闘しているチームです。うっかり漏れを止め、混沌を整理するには、プラットフォームが次の4つの領域を押さえている必要があります。
| 機能 | 本来やるべきこと | なぜ重要か |
|---|---|---|
| データのコンテナ化 | すべての素材・下書き・アナリティクスを、特定のワークスペースIDに紐づける。 | データベースのレベルで、ブランド間のデータ漏れを防ぎます。 |
| 権限のきめ細かさ | ロールベースのアクセスを、稼働中のワークスペースの文脈の中で解決する。 | 関係者が、自分が管理を任されたブランドだけに影響を与えるようにします。 |
| 操作の摩擦 | 別のクライアントやユニットに切り替えるとき、UIが意識的なスイッチを強制する。 | UIの疲れによる「別ブランドへの誤投稿」をなくします。 |
| 破壊的操作の保護 | ワークスペースやクライアントユニットの削除は、権限で制限し、取り消せなくする。 | クライアントの本番環境が誤って一括削除されるのを防ぎます。 |
何百ものプロフィールを抱え、何千人ものユーザーを支えるなら、これはオプションではなく土台です。ワークスペースをコンテナ化できないツールは、本来ロックされているべき権限をいちいち監査する羽目になり、必要以上に苦労しているはずです。優れたツールは「気をつけて」とお願いするのではなく、無謀なことを物理的にできないようにします。
基本的なツールが限界を迎えるところ
すべてのメンバーをグローバル管理者として扱うプラットフォームは、その時点で「データ漏れ」の大事故を抱えています。このパターンは何千回も見てきました。アカウント内の全員が、どのブランドを担当していても、すべての素材・下書き・チャンネルを見られる仕様になっているのです。
「すべて共有」型プラットフォームの、ちょっと困った真実があります。多くの場合、単一ブランドのチーム向けに作られ、あとから「ユーザー管理」を継ぎ足しただけなのです。
そこから、ある種の運用の混乱が生まれます。たとえばこんなことが起きます。
- 素材の散らばり: 代理店のデザイナーがクライアントAのためにアップした画像が、グローバルのライブラリに置かれ、クライアントBのソーシャル担当が誤って引っ張ってきてしまう。
- 「違うチャンネル」パニック: ブランドごとのコンテナを厳密に強制しないため、ブランドを切り替えたメンバーが、ドロップダウンの選択をひとつ間違えるだけで、下書きを違うオーディエンスに公開してしまう。
- 権限の肥大化: プラットフォームの権限システムが細かくなく、ひとつのブランドの素材だけに制限できないばかりに、日常業務をこなすためだけに「管理者」権限を渡してしまう。
多くのチームは、これを「ビジネスの必要経費」だと諦めています。でも違います。これは設計の失敗です。ブランドを傷つけるツイートを避けるために、チームが「気をつけること」に頼らなければならないなら、問題は解決していません。ただ、メンバーの毎日に調整の負担を上乗せしただけなのです。
本当に重視すべき購入基準
「何も起きませんように」というワークフローから抜け出したいなら、目指すべきはアーキテクチャ分離です。単なる「フォルダ」ではなく、ブランドの環境を動かせないコンテナとして扱うプラットフォームが必要です。
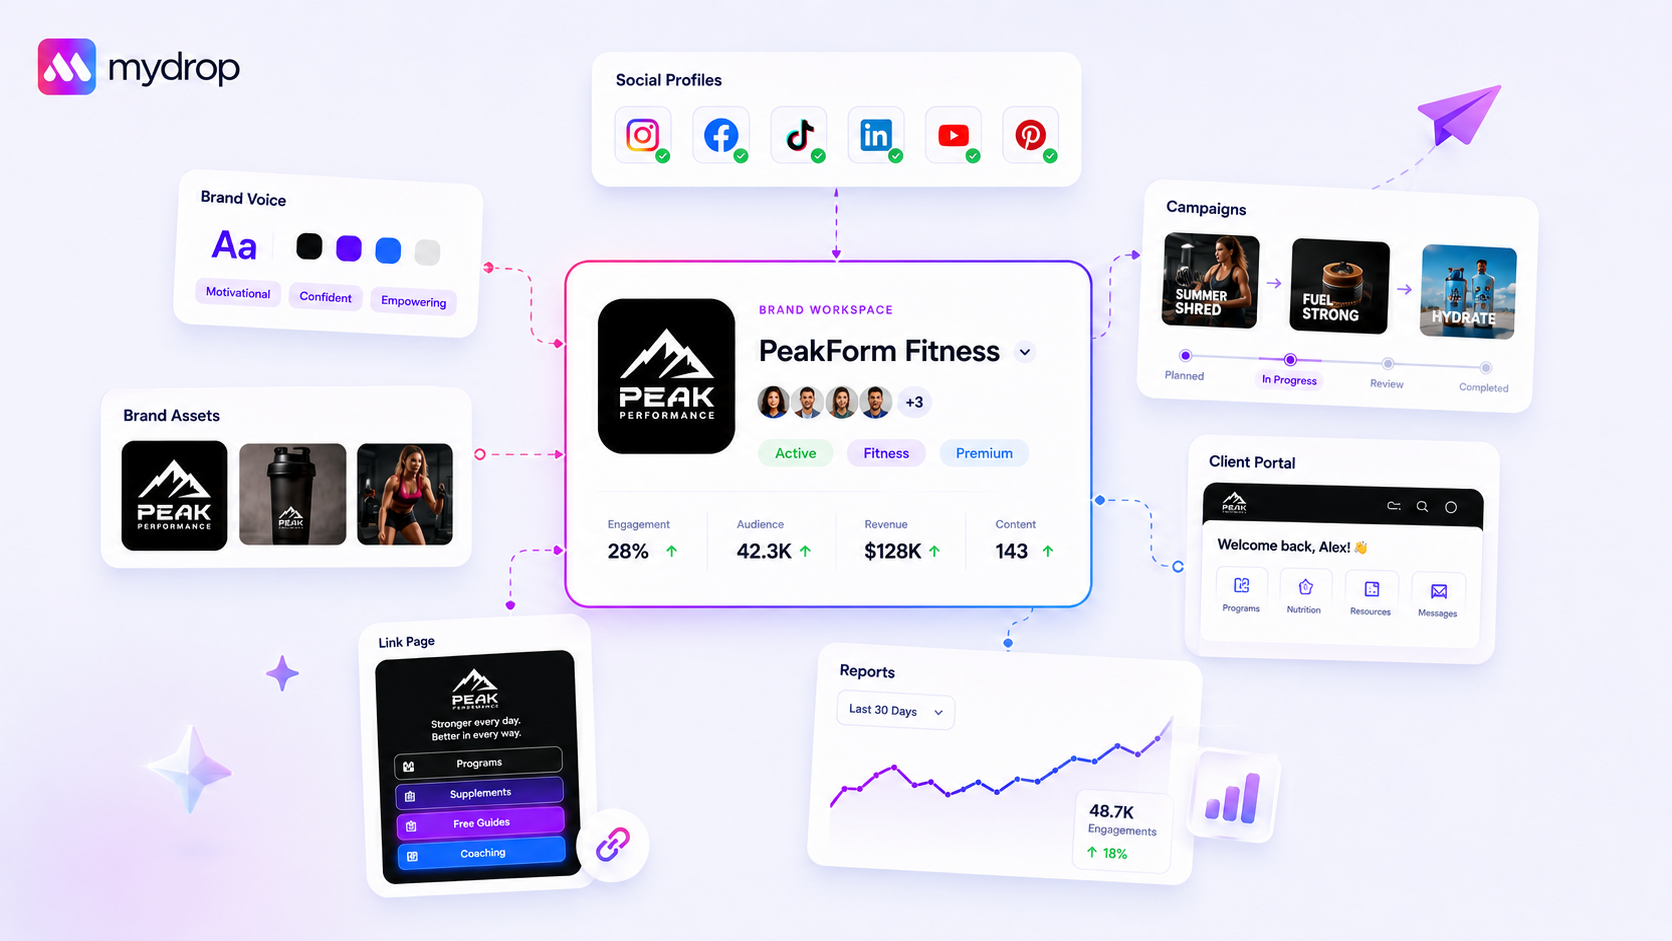
Mydropでは、Workspacesをセキュリティ境界の固いコンテナとして使うことで、これを実現しています。ユーザーが特定のワークスペースにいるとき、別のワークスペースのデータや素材は見えません。請求・チームメンバー・プロダクトデータを、そのコンテナのレベルで分離しているからです。
ツールを検討しているなら、次のスコアカードで今の環境を採点してみてください。
マルチブランド・セキュリティ・スコアカード
| 項目 | 基本的なツールの挙動 | エンタープライズ対応(Mydropレベル) |
|---|---|---|
| データ分離 | 全ブランド共通のグローバルな置き場 | ワークスペース単位のコンテナ |
| アクセス制御 | 「管理者か一般ユーザーか」のフラットな役割 | ワークスペースごとのきめ細かい権限 |
| 素材の安全性 | 全メンバーに見える | 稼働中のワークスペースの文脈に固定 |
| 誤ったクロス投稿 | リスク大。共有環境 | 固い境界。文脈ごとに分離 |
| 操作の摩擦 | 大。手動での後片付けが必要 | 小。スコープの適用を自動化 |
運用の鉄則: プラットフォームの「Workspace」機能が、共有フォルダにラベルを付けただけで、誰がどのデータを見られるかを明示的に制限していないなら、それはエンタープライズ品質のマルチブランド解ではありません。同じ漏れるバケツを別の角度から見ているだけです。
次のプラットフォームを探すときは、ベンダーにこう聞いてみてください。「ブランドAだけを担当するコンサルタントを招待したとき、その人がブランドBの素材・レポート・スケジュールの詳細を見られるシチュエーションはありますか?」
もし「複雑なチーム設定」や「カスタムビュー」の話が始まったら、その場で離れましょう。安全なプラットフォームなら、シンプルで明確に「いいえ」と答えてくれます。
ゴールは、ブランド間のミスの可能性そのものを、ソフトウェアのレベルで消すことです。ツールがセキュリティの重い部分を担ってくれれば、チームは本来の戦略に集中できます。別のクライアントにツイートしてしまわないか、いちいち確認する必要はありません。プロとしての不安は、気づかないうちに心を削る燃え尽きの要因です。安全でいるために必要な境界を、本当に守ってくれるプラットフォームを選んで、チームの負担を下ろしてあげましょう。
Mydropがこのワークフローを支える仕組み
Mydropでは、マルチブランドの複雑さに対処する最も効果的な方法は、各ワークスペースを固い壁で仕切られた金庫として扱うことだと考えています。何十ものチャンネルを管理するなら、「管理上の規律」や手動のチェックに頼って、ブランド素材の漏れを防ぐことはできません。プラットフォーム自体が根本でデータを分離しているからこそ、クライアントのデータを混同することが物理的に不可能になる設計が必要です。
Mydropでは、すべての中核オブジェクト、つまりプロダクトのコレクション・請求・メンバー名簿・チーム設定が、それぞれのworkspaceIdに厳密に紐づいています。ユーザーが代理店のクライアント環境から社内ブランドのプロジェクトに切り替えるとき、変わるのは単なるフィルターではありません。認可の文脈がまるごと切り替わるのです。このアーキテクチャ分離こそが、あの壊滅的な「別ブランド」ツイートを防ぎます。「ブランドB」の中で作業しているとき、プラットフォームは「ブランドA」の素材が存在することすら知りません。
これを設計するにあたって、私たちは運用する人の目線を大切にしたいくつかの原則を置きました。
- ちゃんと残るコンテキスト切り替え: アプリはユーザーごとに最後に使ったワークスペースを覚えているので、ログインすればすぐに正しい環境に入れます。
- 権限で制御された操作: メンバーのアクセスはワークスペースに明示的に紐づくので、ある環境では若手メンバーに投稿の全権限を安心して渡し、別の環境では閲覧のみに制限できます。
- コンテナ化された請求と割り当て: あるブランドの投稿量が、別のブランドに割り当てた枠や予算をうっかり食いつぶす心配はありません。
この仕組みが、「今、正しい場所で作業できているだろうか」という静かな不安を消してくれます。UIにはその分離された境界に属するものしか表示されないので、正しい場所にいると自信を持てます。
判断チェック: プラットフォームがデフォルトで全ブランドの素材をユーザーに見せるなら、それはマルチブランドのワークフローではなく、いつか起きるデータ漏れを積み上げているだけです。
シンプルな候補絞り込みチェックリスト
プラットフォームを選ぶ前に、この4本柱の監査を通してみてください。ひとつでも多く引っかかるツールがあれば、探し続けましょう。
| 柱 | 要件 | なぜ重要か |
|---|---|---|
| 素材の分離 | ブランド素材はワークスペースで厳密に分けられているか? | クリエイティブ制作物が意図せず混ざるのを防ぎます。 |
| 権限のきめ細かさ | ワークスペースごとに独自のメンバー役割を設定できるか? | スタッフがそのクライアントに必要なものだけにアクセスできるようにします。 |
| 操作の摩擦 | ワークスペースの切り替えは1クリックで済むか? | 摩擦が大きいと、ユーザーは間違ったワークスペースに居座ってしまいます。 |
| 破壊的操作の保護 | 削除は権限で制限され、スコープ内に収まっているか? | 問題のあるユーザーが他ブランドのデータを根こそぎ消すのを防ぎます。 |
注意: 多くのチームは、機能がどれだけ細かく分離されているかではなく、機能の数でプラットフォームを評価してしまいます。機能は、きちんとコンテナに収まっていてこそ価値になります。
まとめ
多くのチームが抱えているのは、コンテンツの問題ではありません。調整の負担という問題です。コントロールを失わずにもっと発信しろというプレッシャーは、これからも強まる一方でしょう。根本的なアーキテクチャの問題は、会議を増やしても、スプレッドシートを賢くしても解決できません。
必要なのは、ブランドの境界を神聖なものとして扱うプラットフォームです。代理店を拡大するにせよ、巨大な社内ポートフォリオを管理するにせよ、正しいワークスペース設計は、ただ作業を速くするだけではありません。すべてがあるべき場所にきちんとある、というプロとしての自信を与えてくれます。
もし今、金曜の午後を権限のダブルチェックに費やしたり、正しい素材が正しい下書きフォルダに入っているかと気を揉んだりしているなら、今のワークフローに継ぎ当てするのはやめて、インフラをアップグレードする時です。安全に分離されたワークスペースは、ぜいたくな機能ではありません。規模が大きくなっても正気を保つための、最低限の前提条件なのです。
 Google review
 Trustpilot review
 Product Hunt comment





